 #1
Tools für DNS-Aufklärung, Überwachung, Tunnelerkennung und DNS-Sicherheitsanalyse.
Kitploit empfohlen
 diverto/nse-log4shell
Nmap NSE-Skripte zur Überprüfung auf log4shell- oder LogJam-Sicherheitslücken (CVE-2021-44228)
 r3curs1v3-pr0xy/sub404
Ein Python-Tool zur Überprüfung einer Subdomain-Takeover-Schwachstelle.
 arpsyndicate/kenzer
automatisierte Aufzählung und Scannen von Web-Assets [VERALTET]
 projectdiscovery/dnsprobe
DNSProb ist ein auf retryabledns aufbauendes Tool, mit dem Sie mehrere DNS-Abfragen Ihrer Wahl mit einer Liste von vom Benutzer bereitgestellten…
 zephrfish/cve-2020-1350_honeypoc
HoneyPoC: Proof-of-Concept (PoC) Skript zur Ausnutzung von SIGRed (CVE-2020-1350). Erreicht Domain-Admin auf Domain-Controllern, die Windows Server…
 ivanvza/arpy
Mac OSX ARP-Spoofing (MiTM)-Tool, das auch an Gource angeschlossen werden kann.
 simonclausen/dnscrypt-autoinstall
Automatische Installation und Konfiguration von DNSCrypt (auf Debian- und Redhat-ähnlichen Systemen). Dieses Skript installiert DNSCrypt und…
 byt3bl33d3r/dnschef-ng
DNSChef (NG) – DNS-Proxy für Penetrationstester und Malware-Analysten
 mitrecnd/whodat
Pivotable Reverse WhoIs / PDNS Fusion mit Registrant Tracking & Alarmierung plus API für automatisierte Abfragen (JSON/CSV/TXT)
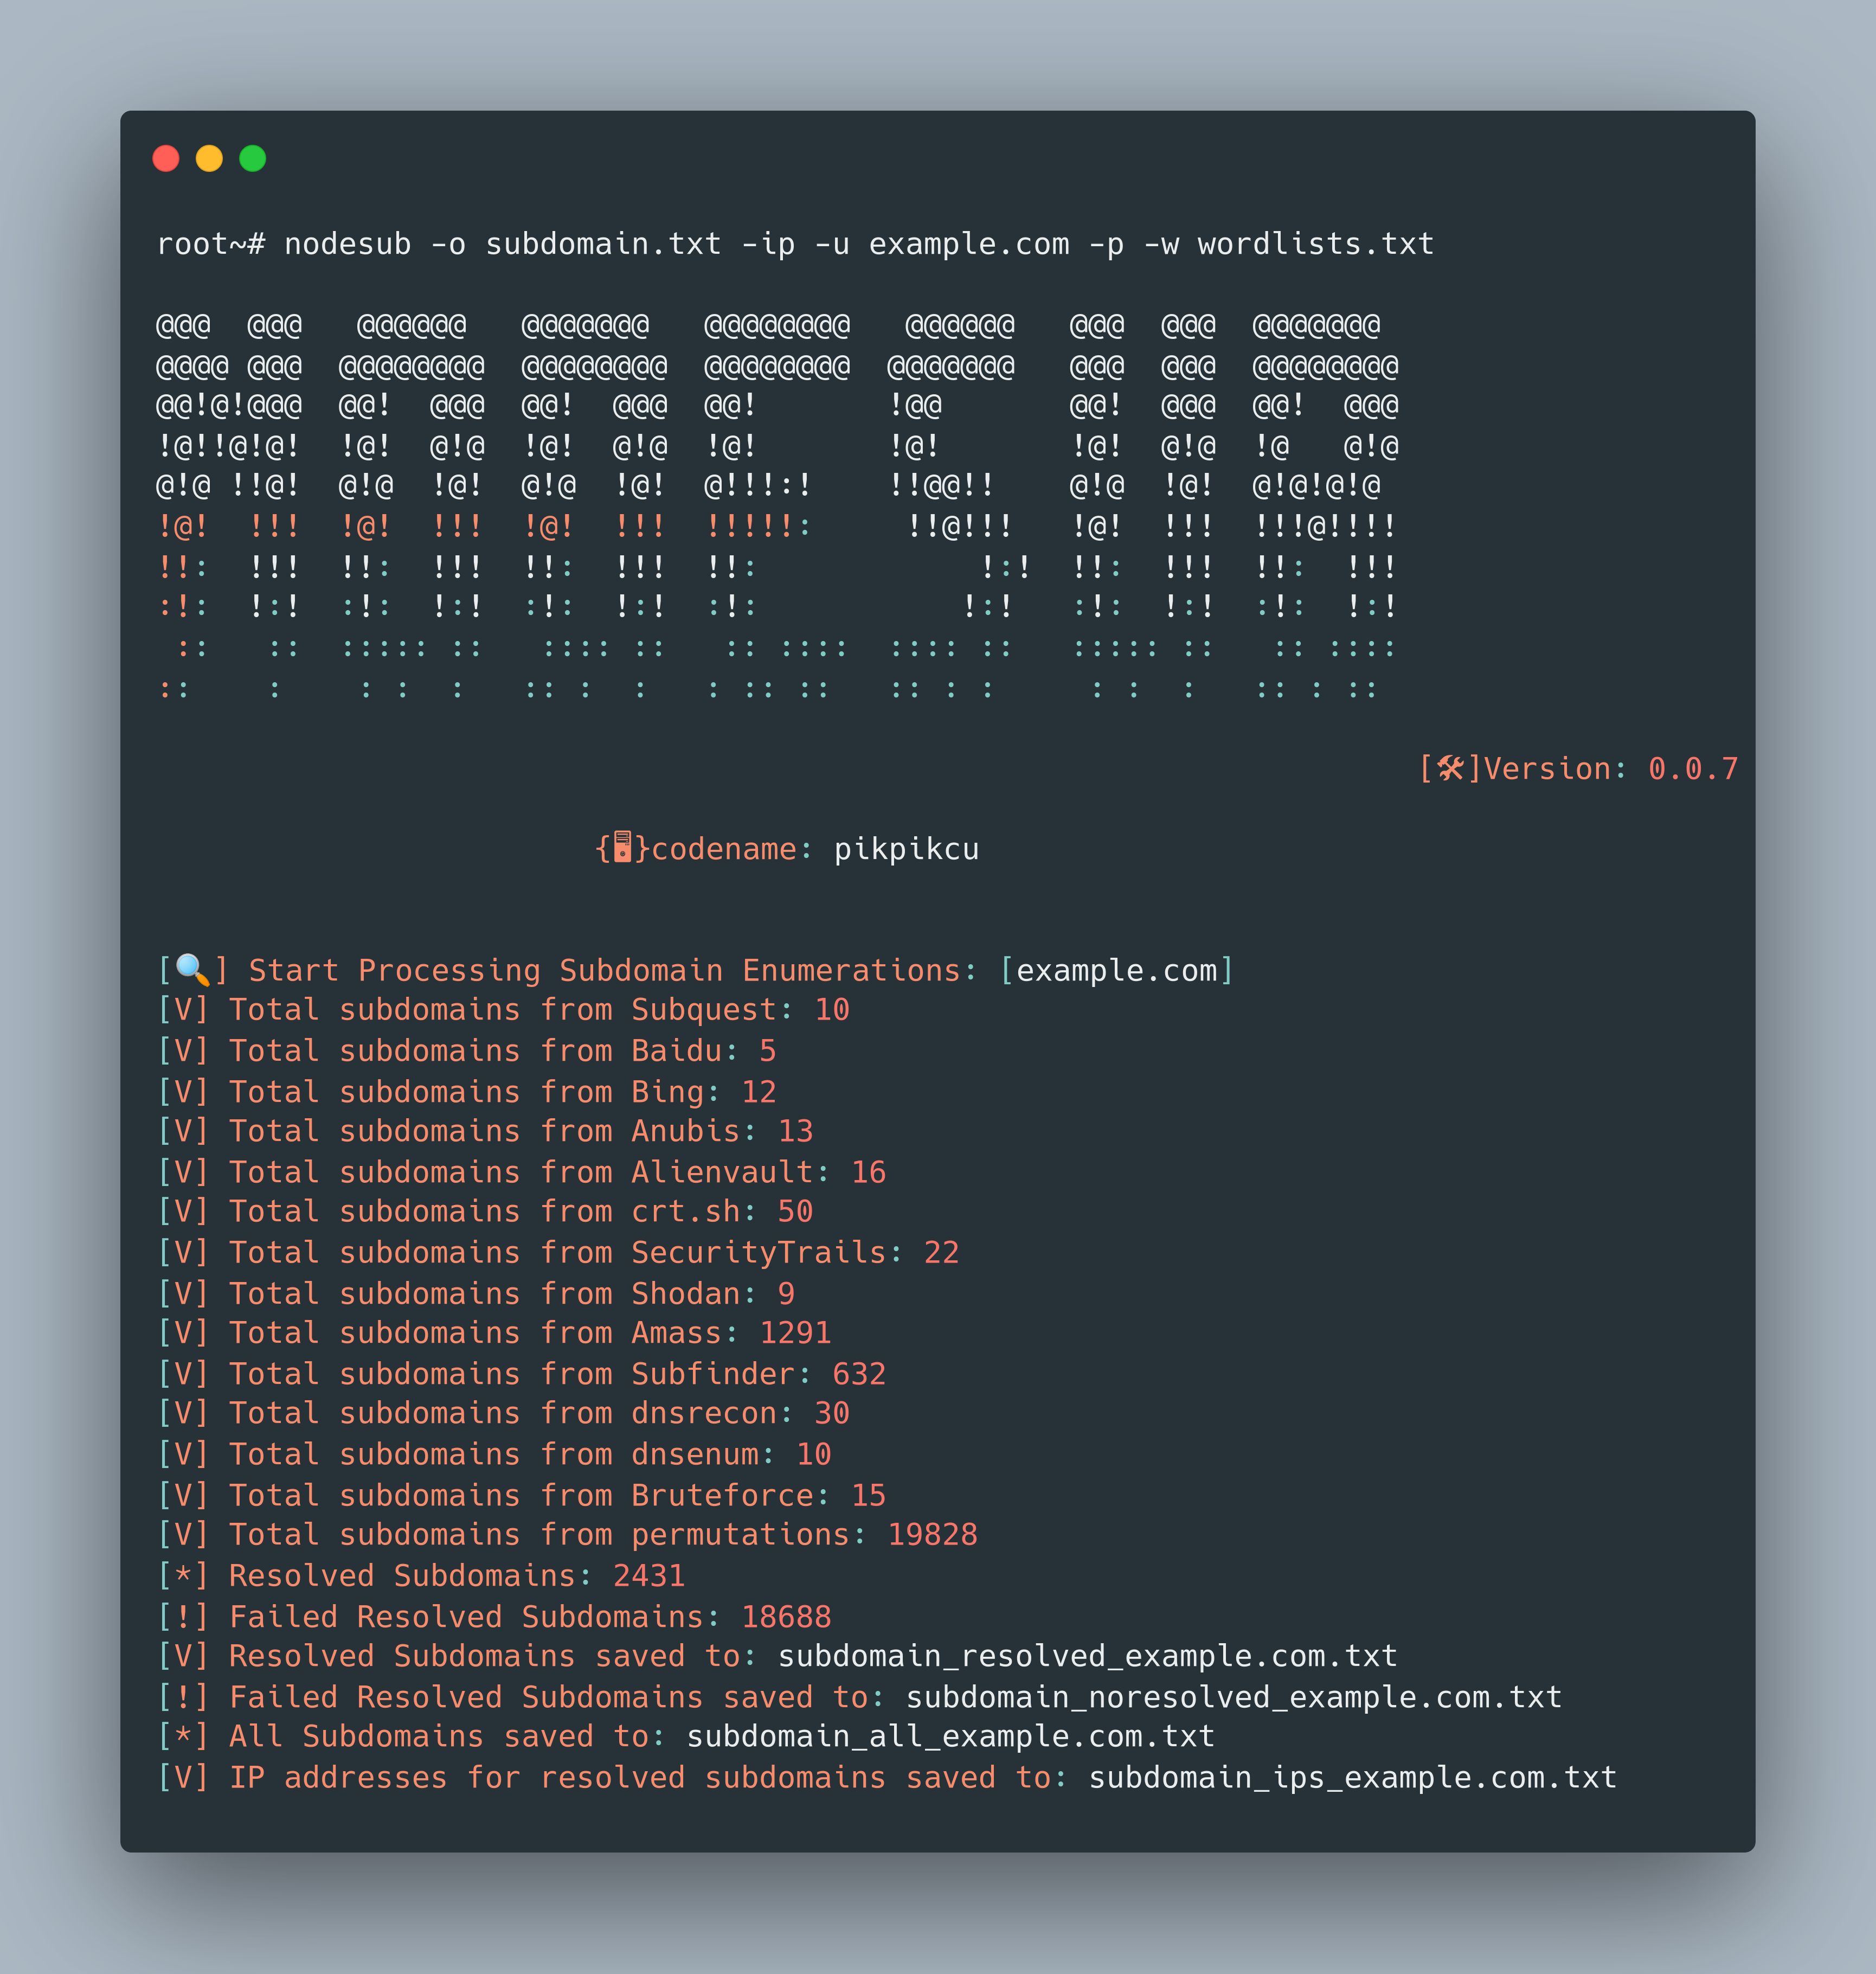 pikpikcu/nodesub
Nodesub ist ein Befehlszeilen-Tool zum Auffinden von Subdomains in Bug-Bounty-Programmen.
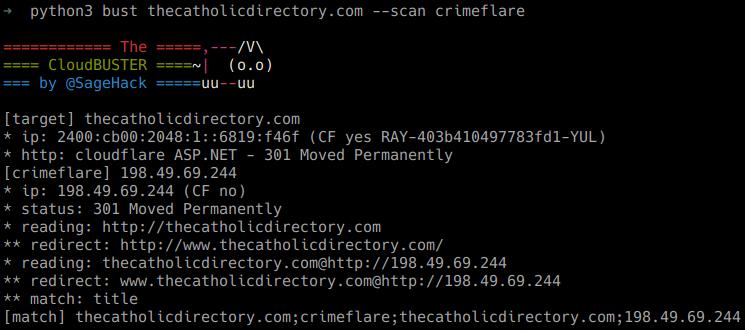 sagehack/cloud-buster
Ein Cloudflare-Resolver, der funktioniert
 sandialabs/dr_robot
Dieses Tool kann verwendet werden, um die Subdomains eines Unternehmens zu ermitteln, indem die Ergebnisse mehrerer OSINT (Open Source…

 4n4nk3/tinkerershell
Eine einfache Python-Reverse-Shell, nur zum Spaß geschrieben.
 giovanifss/dumb
Dumain Bruteforcer - ein schneller und flexibler Domain-Bruteforcer
 shiva108/pentestproxy
Skripte für: Wie man eine verdeckte Pentesting-Infrastruktur fast kostenlos aufbaut
 t13nn3s/cve-2020-1350
Dieses PowerShell-Skript prüft, ob Ihr Server anfällig für den CVE-2020-1350 Remote Code Execution-Fehler im Windows-DNS-Dienst ist.