
 #1
Tools für DNS-Aufklärung, Überwachung, Tunnelerkennung und DNS-Sicherheitsanalyse.
Kitploit empfohlen
 woahd/log4j-urlscanner
Einfaches Python 3-Skript zur Erkennung der "Log4j"-Java-Bibliothekssicherheitslücke (CVE-2021-44228) für eine Liste von URL mit Multithreading
 gregory-chatelier/huntglyph
Erkenne visuell ähnliche Zeichen (Homoglyphen) und versteckte Daten in Text, um vor betrügerischen Angriffen zu schützen.
 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
PoC-Exploit für CVE-2025-5688: entfernter Out-of-Bounds Write in FreeRTOS-Plus-TCP mittels manipulierter LLMNR/mDNS-Abfragen, was zu einem Absturz…
 edu0x01/sr-71
Ein benutzerfreundliches Python-Tool zur Durchführung von Subdomain-Enumeration, Endpunkt-Erkennung und mehr.
 sleepthegod/dns-zone-audit
Dieses Bash-Skript prüft Domains auf Fehlkonfigurationen beim DNS-Zonentransfer (CVE-1999-0532). Es fragt Nameserver ab und versucht AXFR-Anfragen;…
 isnic/prober
Automatisiertes, reproduzierbares Netzwerksicherheits-Testframework, das Ansible und BATS verwendet, um DNS, Hostverfügbarkeit, offene Ports und…
 6lj/evil-cve-2021-23017-update-2025
Sicherheitslücke in NGINX-Servern (Versionen 0.6.18–1.20.0). Die Skripte zielen darauf ab, einen Denial-of-Service (DoS) durch das Senden bösartiger…
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
Proof-of-Concept-Exploit für CVE-2023-52235, der einen DNS-Rebinding-Angriff gegen SpaceX Starlink-Benutzerterminals demonstriert, um…
 knqyf263/cve-2015-5477
Proof-of-Concept-Exploit für die BIND9-TKEY-Assertion-Denial-of-Service-Schwachstelle (CVE-2015-5477). Sendet ein einzelnes präpariertes DNS-Paket,…
 sirbuvladste/bind-9-cache-poisoning-poc---cve-2025-40778
Proof of Concept für CVE-2025-40778: BIND 9 DNS Cache Poisoning durch unerwünschte Additional Section records
 gar-re/cve-2022-24644
Proof-of-Concept-Exploit für CVE-2022-24644, der eine nicht authentifizierte Remote-Codeausführung über DNS-Spoofing gegen den…
 cyberdev.hacker/nsec3-x
Der moderne, hochgeschwindigkeits-Nachfolger von nsec3walker. Eine spezialisierte NSEC3-Forensik-Engine in Go für schnelles Zone-Harvesting und…
 abdullahaligun/reachability-check
Browser-basierter Netzwerkkonnektivitätsprüfer zum Testen von Firewall-Regeln, Zugriffsbeschränkungen und Einhaltung von Unternehmensrichtlinien.…
 furkankayapinar/ecs_checker
EDNS Client Subnet (ECS) Fernerkennungstool - CVE-2025-40766
 jason996/maritime-security-paper
Umfassende Forschung zu Sicherheitslücken in autonomen maritimen Schiffen und Verteidigungsempfehlungen
 fevar54/cve-2026-33634-scanner
Scanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
 shacode/olyx
🔗 Leichte mobile Anwendung zur Sicherheitsorchestrierung für die URI-Überprüfung, die eine einheitliche Multi-Engine-Schnittstelle bietet, um die…
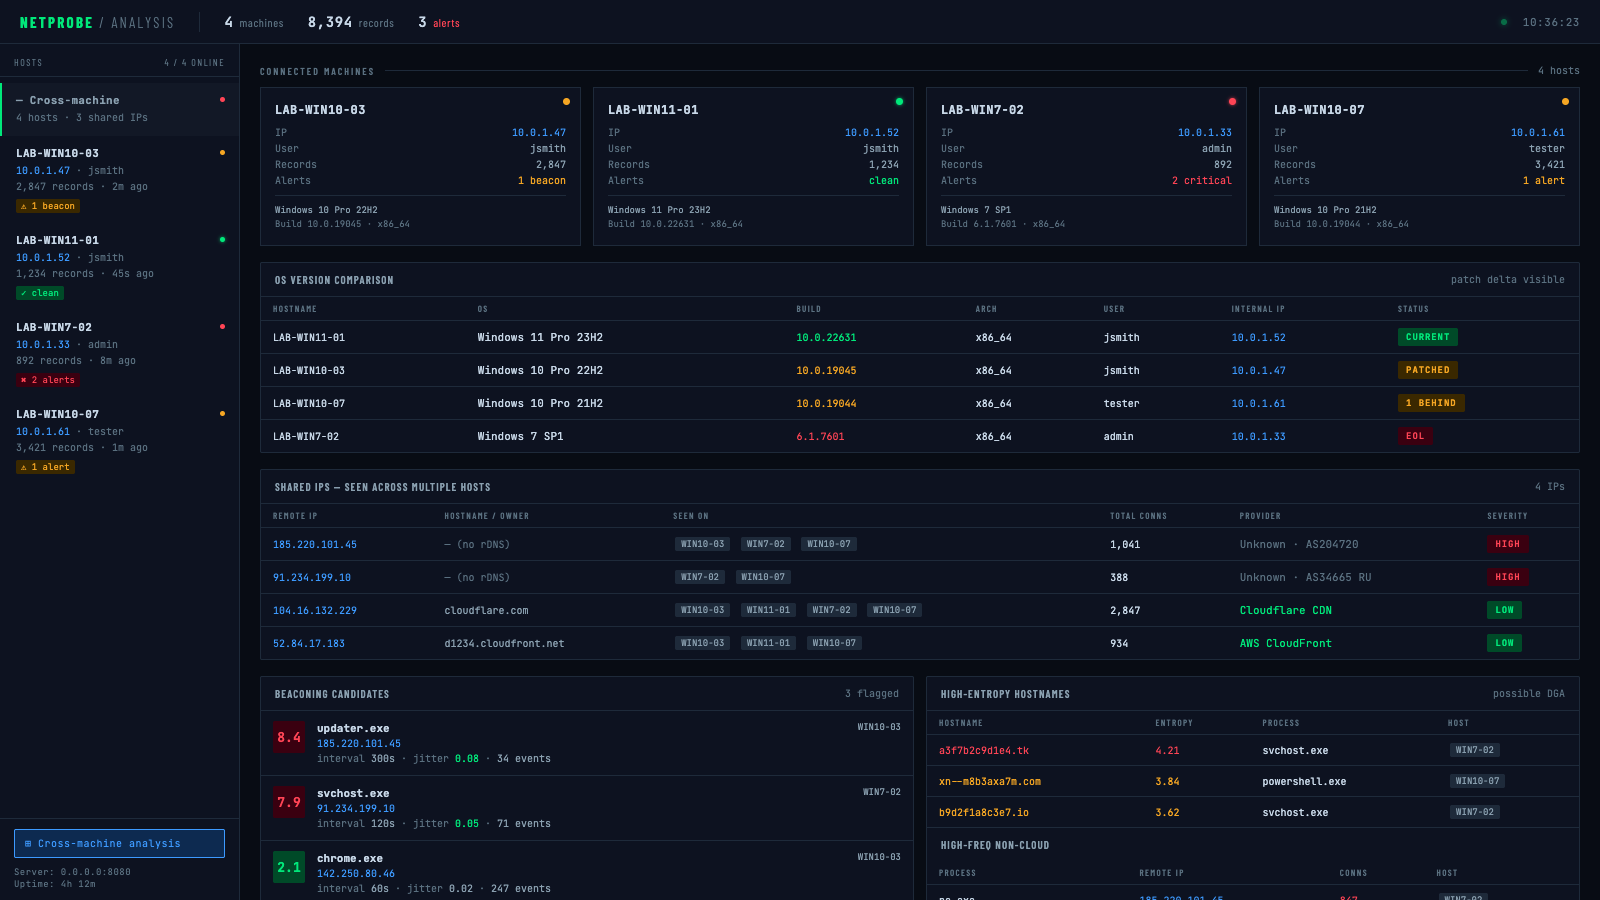 hackinglz/gibson
Netzwerküberwachungstool, das Prozess-zu-Netzwerk-Verbindungen abbildet, Cloud-Anbieter identifiziert und Beaconing-Aktivitäten erkennt








