
 #1
Tools für DNS-Aufklärung, Überwachung, Tunnelerkennung und DNS-Sicherheitsanalyse.
Kitploit empfohlen
 bigsizeme/log4j-check
log4J-Burp-Scan-Plugin, CVE-2021-44228, unterstützt dnclog.cn und das in Burp integrierte DNS, kann zusammen mit JNDIExploit Payloads generieren.
 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
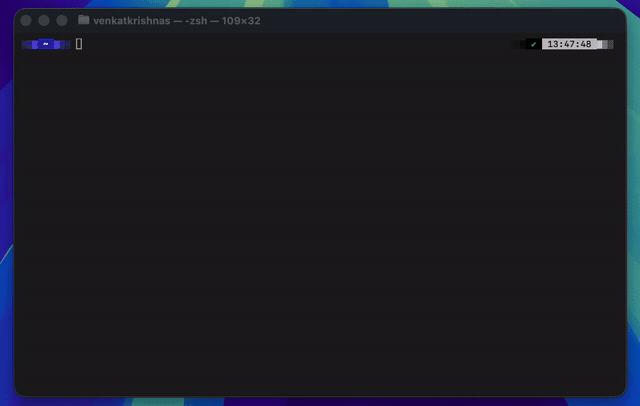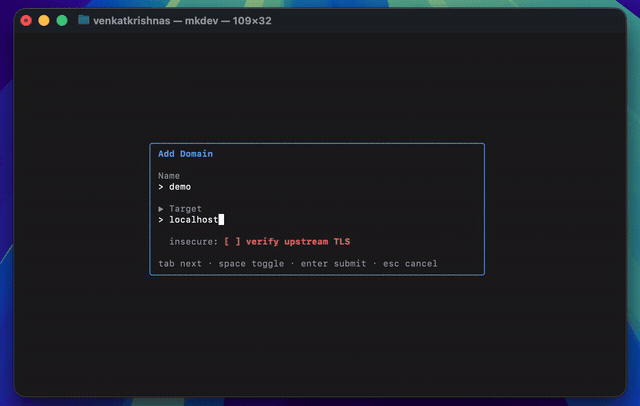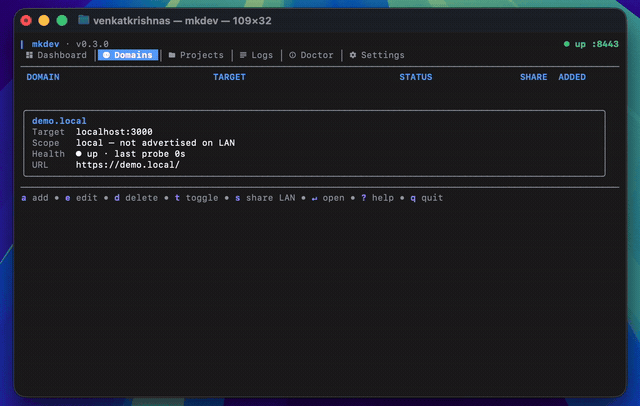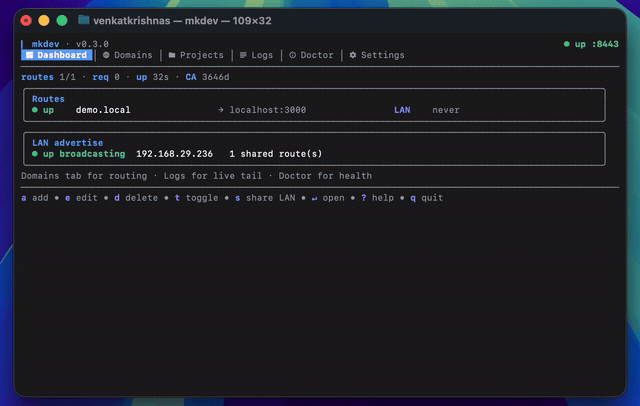 venkatkrishna07/mkdev
Vertrauenswürdiges lokales HTTPS — lokale CA, /etc/hosts, mDNS-LAN-Freigabe, Reverse-Proxy. Mappt https://name.local → localhost:port
 pikpikcu/nuubi
Nuubi Tools (Informationssammlung|Scanner|Recon.)
 tarlogicsecurity/arecibo
Endpunkt für Out-of-Band-Exfiltration (DNS & HTTP)
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME-Missbrauch PoC
 ammarion/waf-detector
🛡️ Hochleistungs-WAF- & CDN-Erkennungstool. Identifizieren Sie Schutzschichten (Cloudflare, Akamai, AWS, Fastly und mehr), führen Sie Effektivitäts-…
 telefonicatc2tech/typodetect
Erkennt aktive Domain-Mutationen, um Phishing und Smishing zu verhindern. Verwendet IANA-TLDs, Blockchain-DNS-Validierung und DoH-Malware-Berichte.…
 impostorkeanu/eavesarp
Analysiert ARP-Anfragen, um miteinander kommunizierende Hosts und veraltete Netzwerkadresskonfigurationen (SNACs) zu identifizieren.
 robertdavidgraham/cve-2015-5477
PoC-Exploit für CVE-2015-5477 BIND9 TKEY-Assertionsfehler
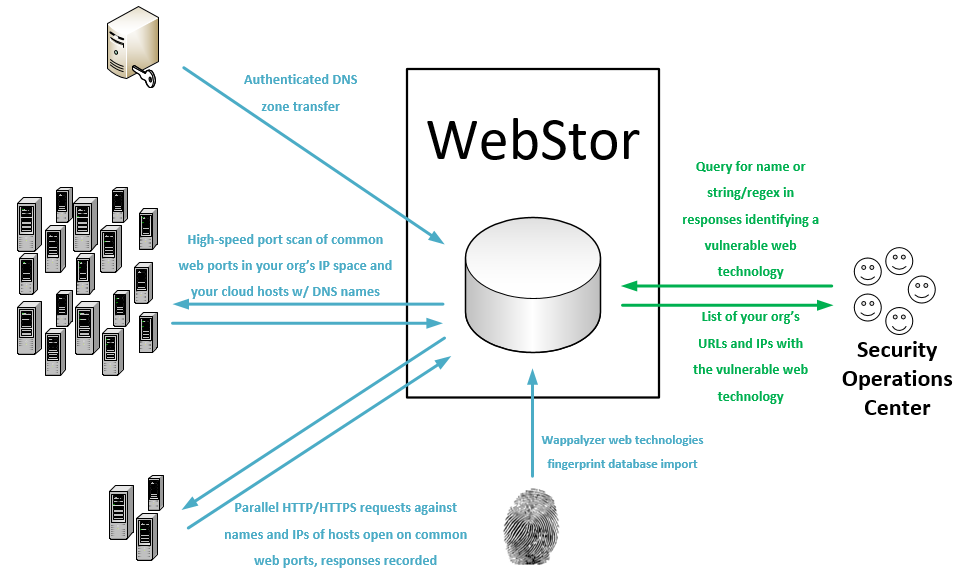 rossgeerlings/webstor
Ermittelt alle Websites eines Unternehmensnetzwerks mittels DNS-Zonentransfers und Masscan, speichert Antworten und ermöglicht Abfragen nach…
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 abaykan/53r3n17y
Python-basiertes Skript zur Informationssammlung.
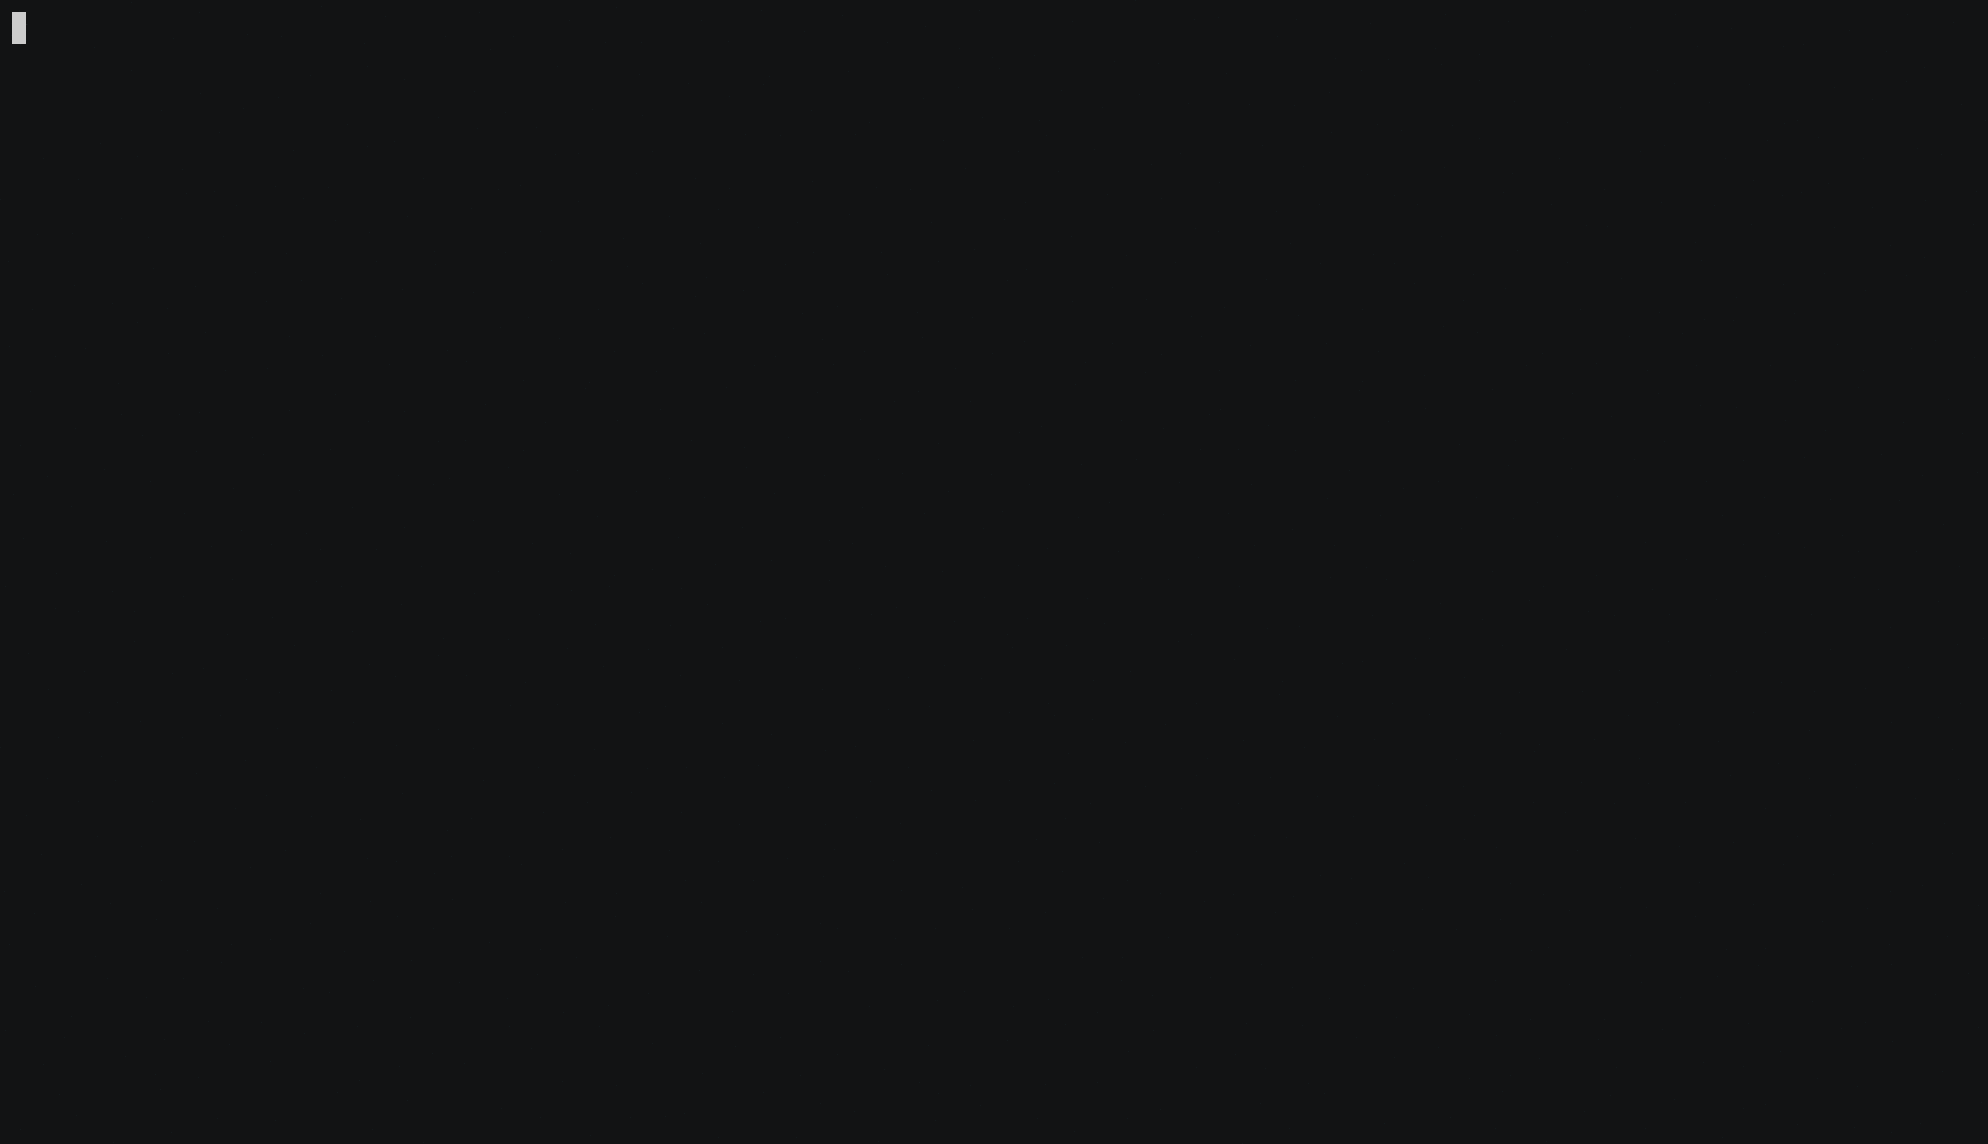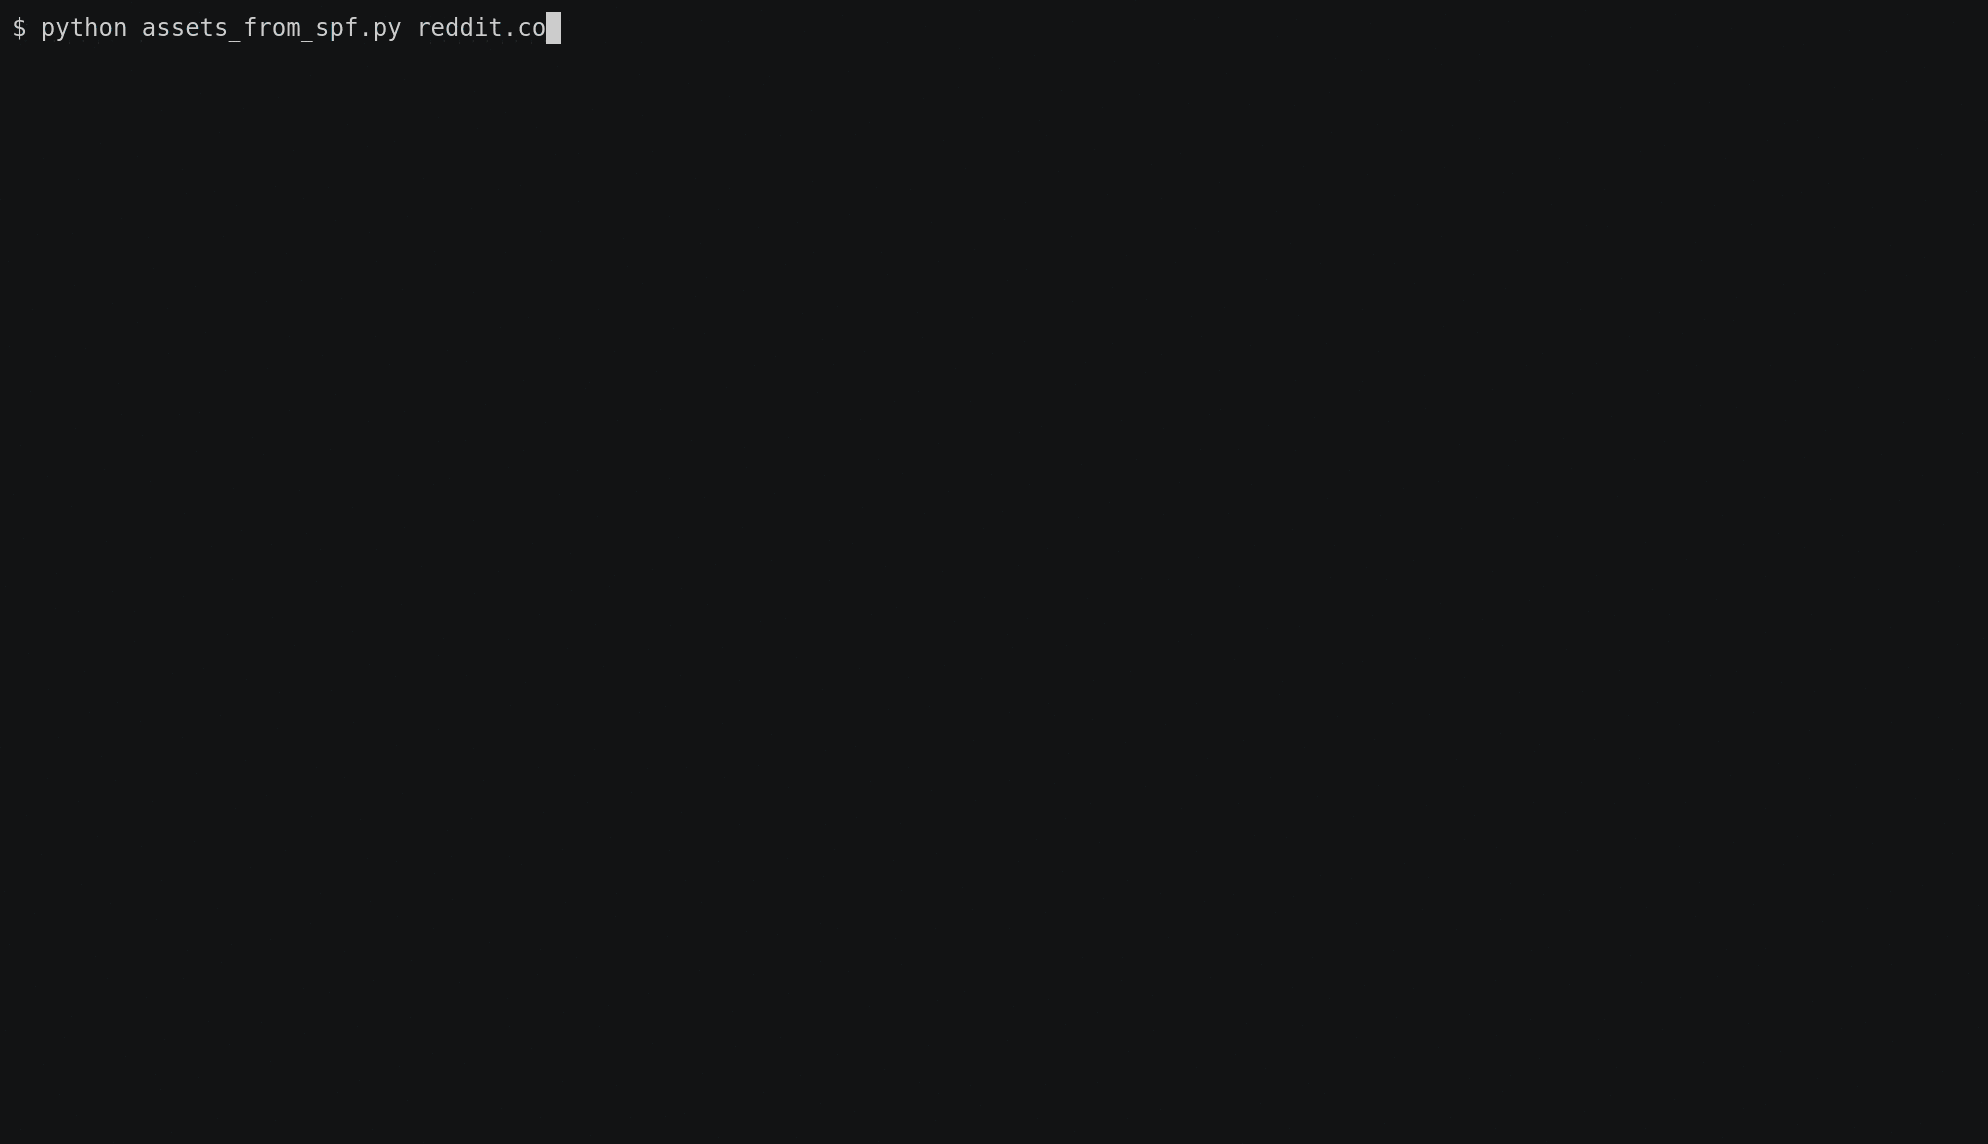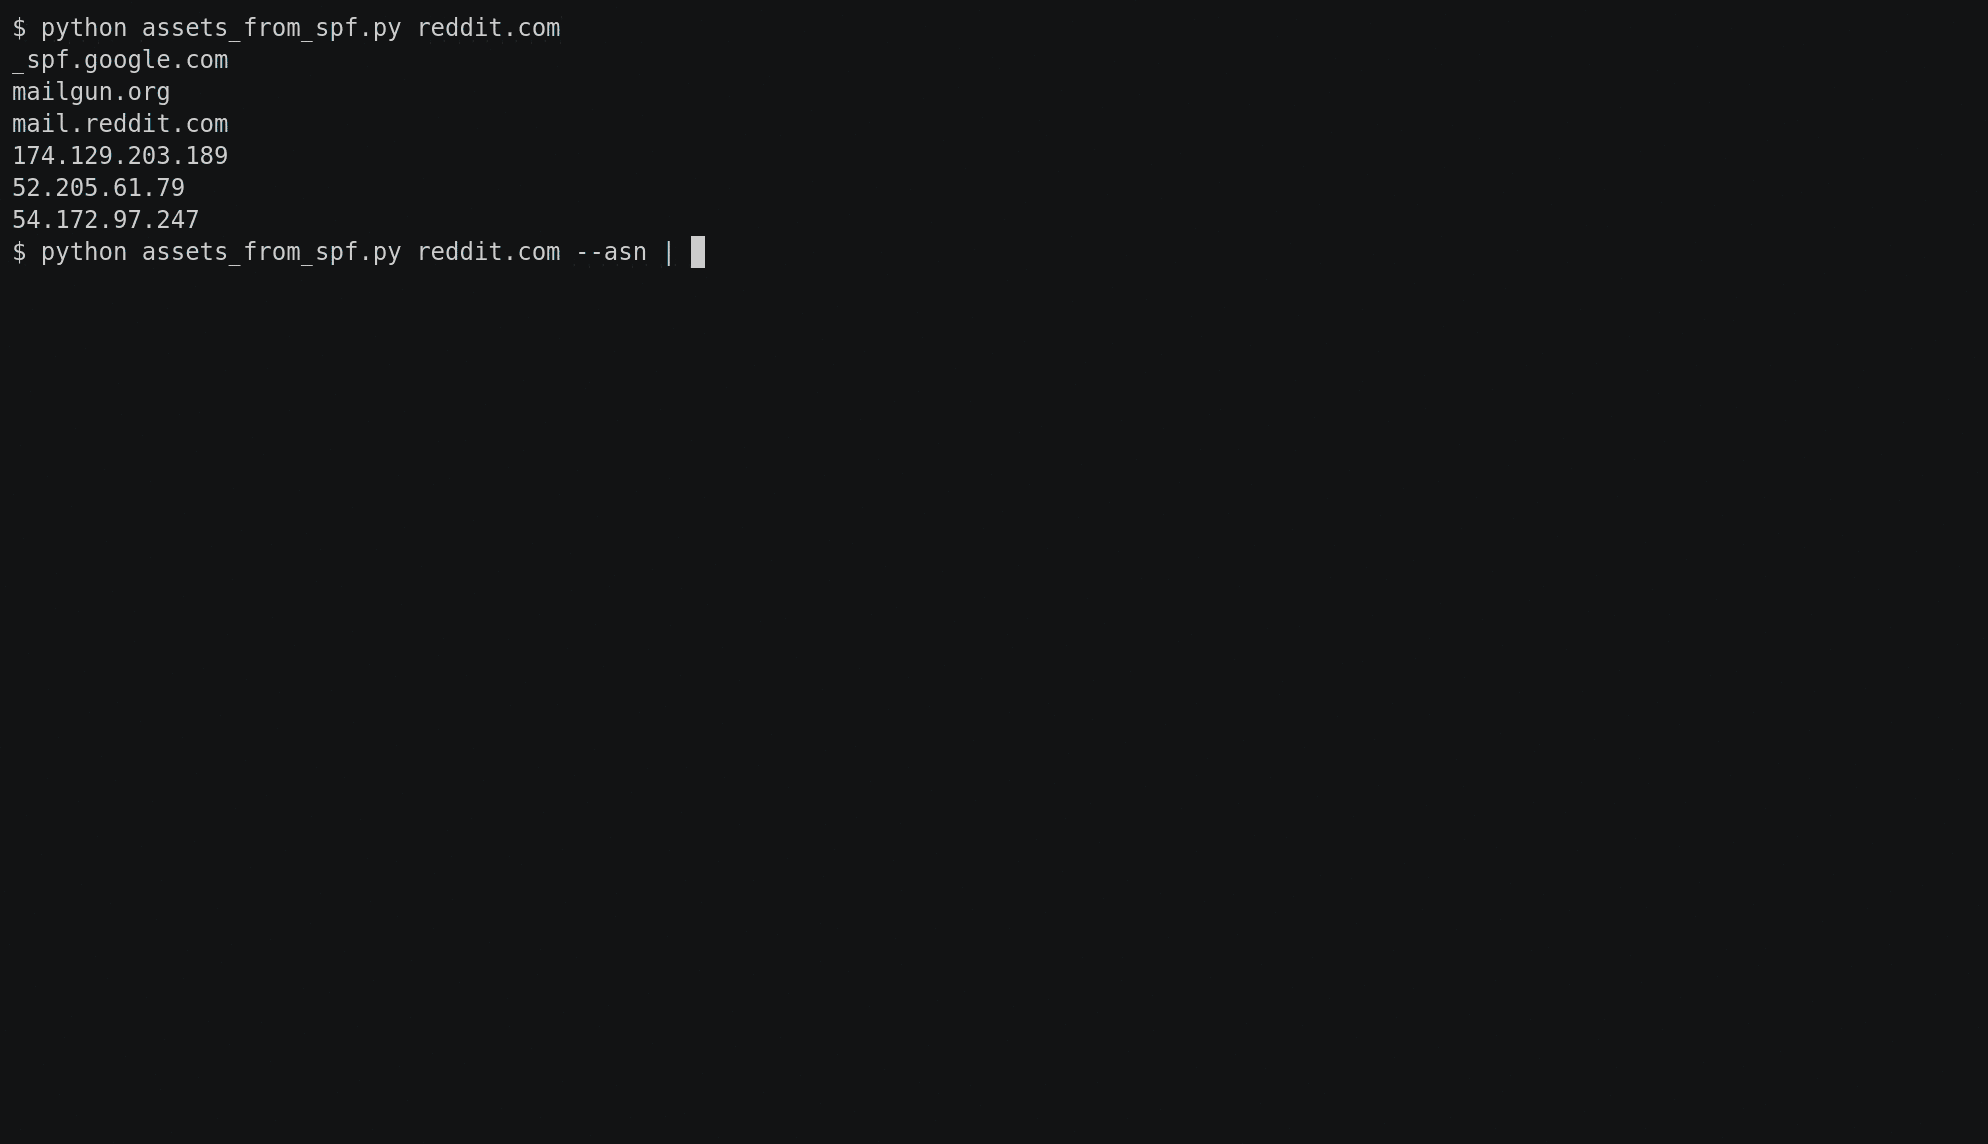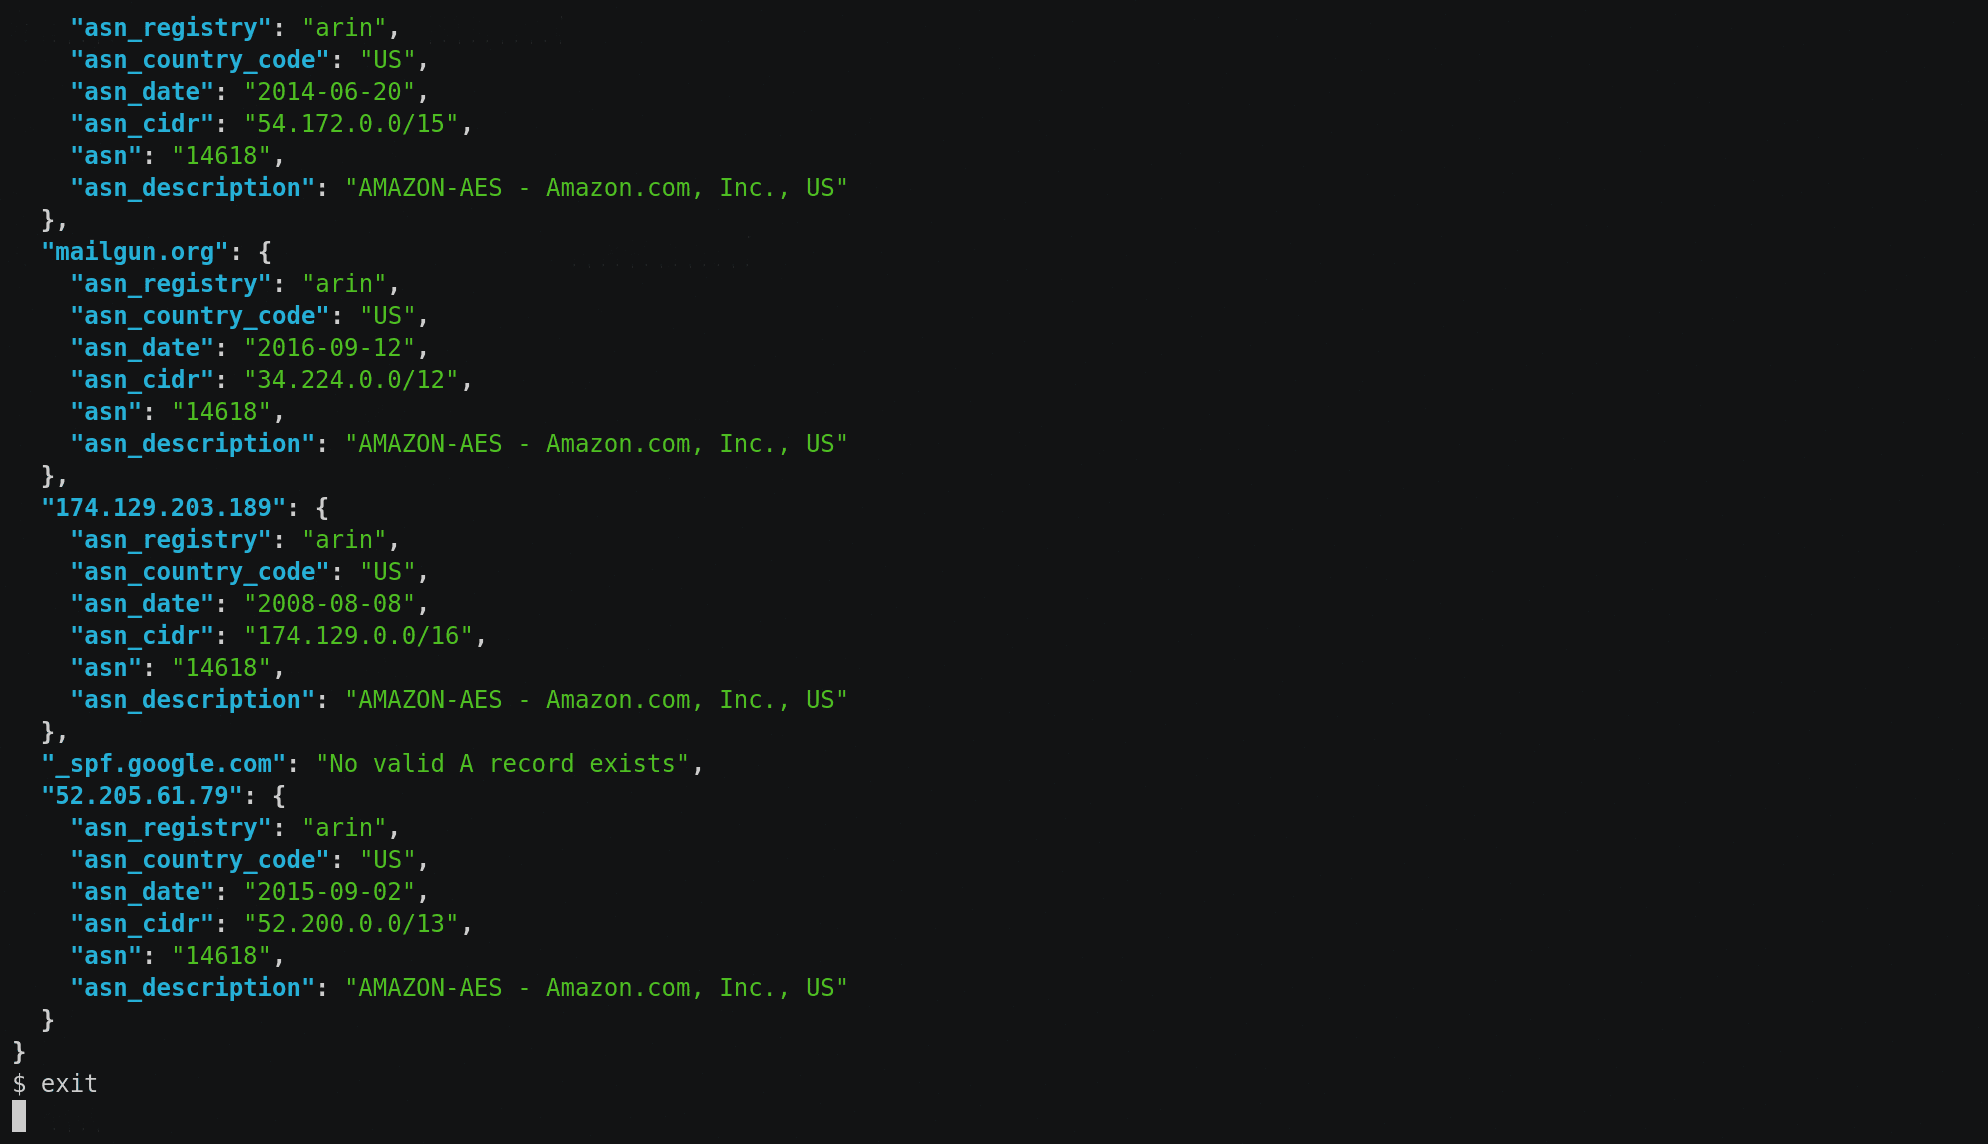 0xbharath/assets-from-spf
Ein Python-Skript zum Parsen von Netzblöcken und Domainnamen aus SPF-Datensätzen
 tasooshi/exfilkit
Datenexfiltrations-Tool zum Testen von Erkennungsfähigkeiten
 synacktiv/aadoutsider-py
Python3-Neufassung der AsOutsider-Funktionen von AADInternals
 jh00nbr/phishruffus
Intelligenter Bedrohungsjäger und Phishing-Server








