
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen

 malvuln/ransomlord
RansomLord ist ein Proof-of-Concept-Exploitation-Tool gegen Ransomware, das die Erstellung von PE-Dateien automatisiert, um Ransomware vor deren…

 camp0/aiengine
AIEngine ist ein interaktives/programmierbares NIDS (Netzwerk-Intrusion-Detection-System) der nächsten Generation für Python/Ruby/Java/Lua und Go.
 yueliu1999/guardreasoner-vl
[NeurIPS 2025] Ein offizieller Quellcode für das Papier "GuardReasoner-VL: Safeguarding VLMs via Reinforced Reasoning".
 ztcoalson/if-guide
[NeurIPS '25] Code für das Paper "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 seccubus/seccubus
Einfache automatisierte Schwachstellenscans, Berichterstellung und Analyse
 korben00/no-gdid
Lies, verstehe und bringe die Windows-GDID-Gerätekennung zum Schweigen (die ID, die einen Hacker durch ein VPN verfolgt hat). Verifiziert auf einer…
 imxur/wordpress-cve-2026-63030-analysis
Technische Analyse, Aufschlüsselung der Grundursache und nicht-destruktive Erkennungsmethodik für CVE-2026-63030.
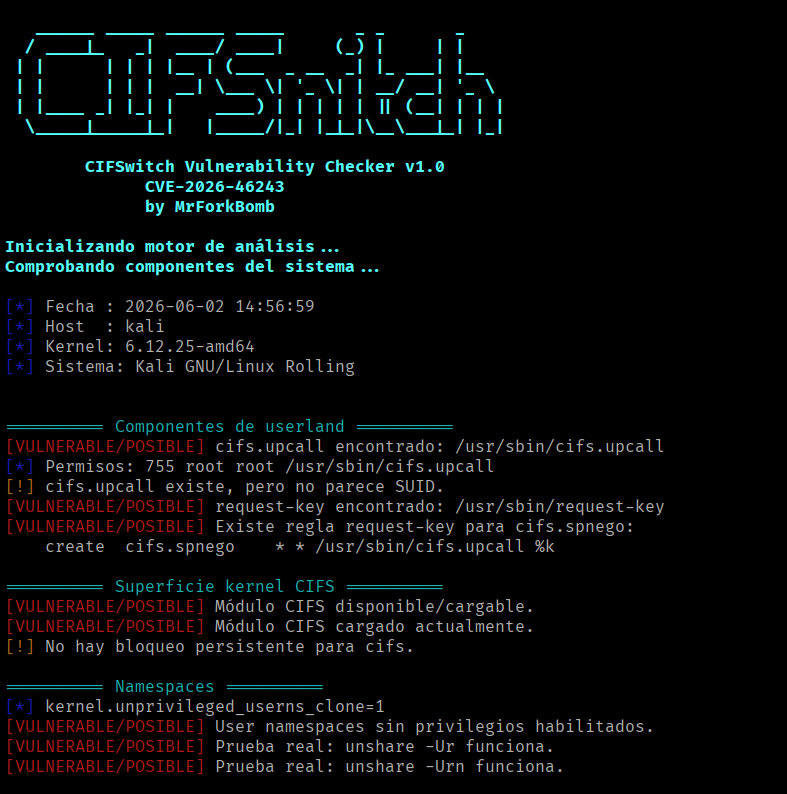 mrforkbomb/cifswitch-checker-cve-2026-46243
Skript zur Überprüfung, ob die Linux-CIFSwitch-Sicherheitslücke (CVE-2026-46243) uns betrifft. Erkennt potenziell verwundbare Konfigurationen und…
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) Abwehrlabor — nginx + Coraza WAF dynamic module + OWASP CRS v4. Nur für Bildungszwecke.
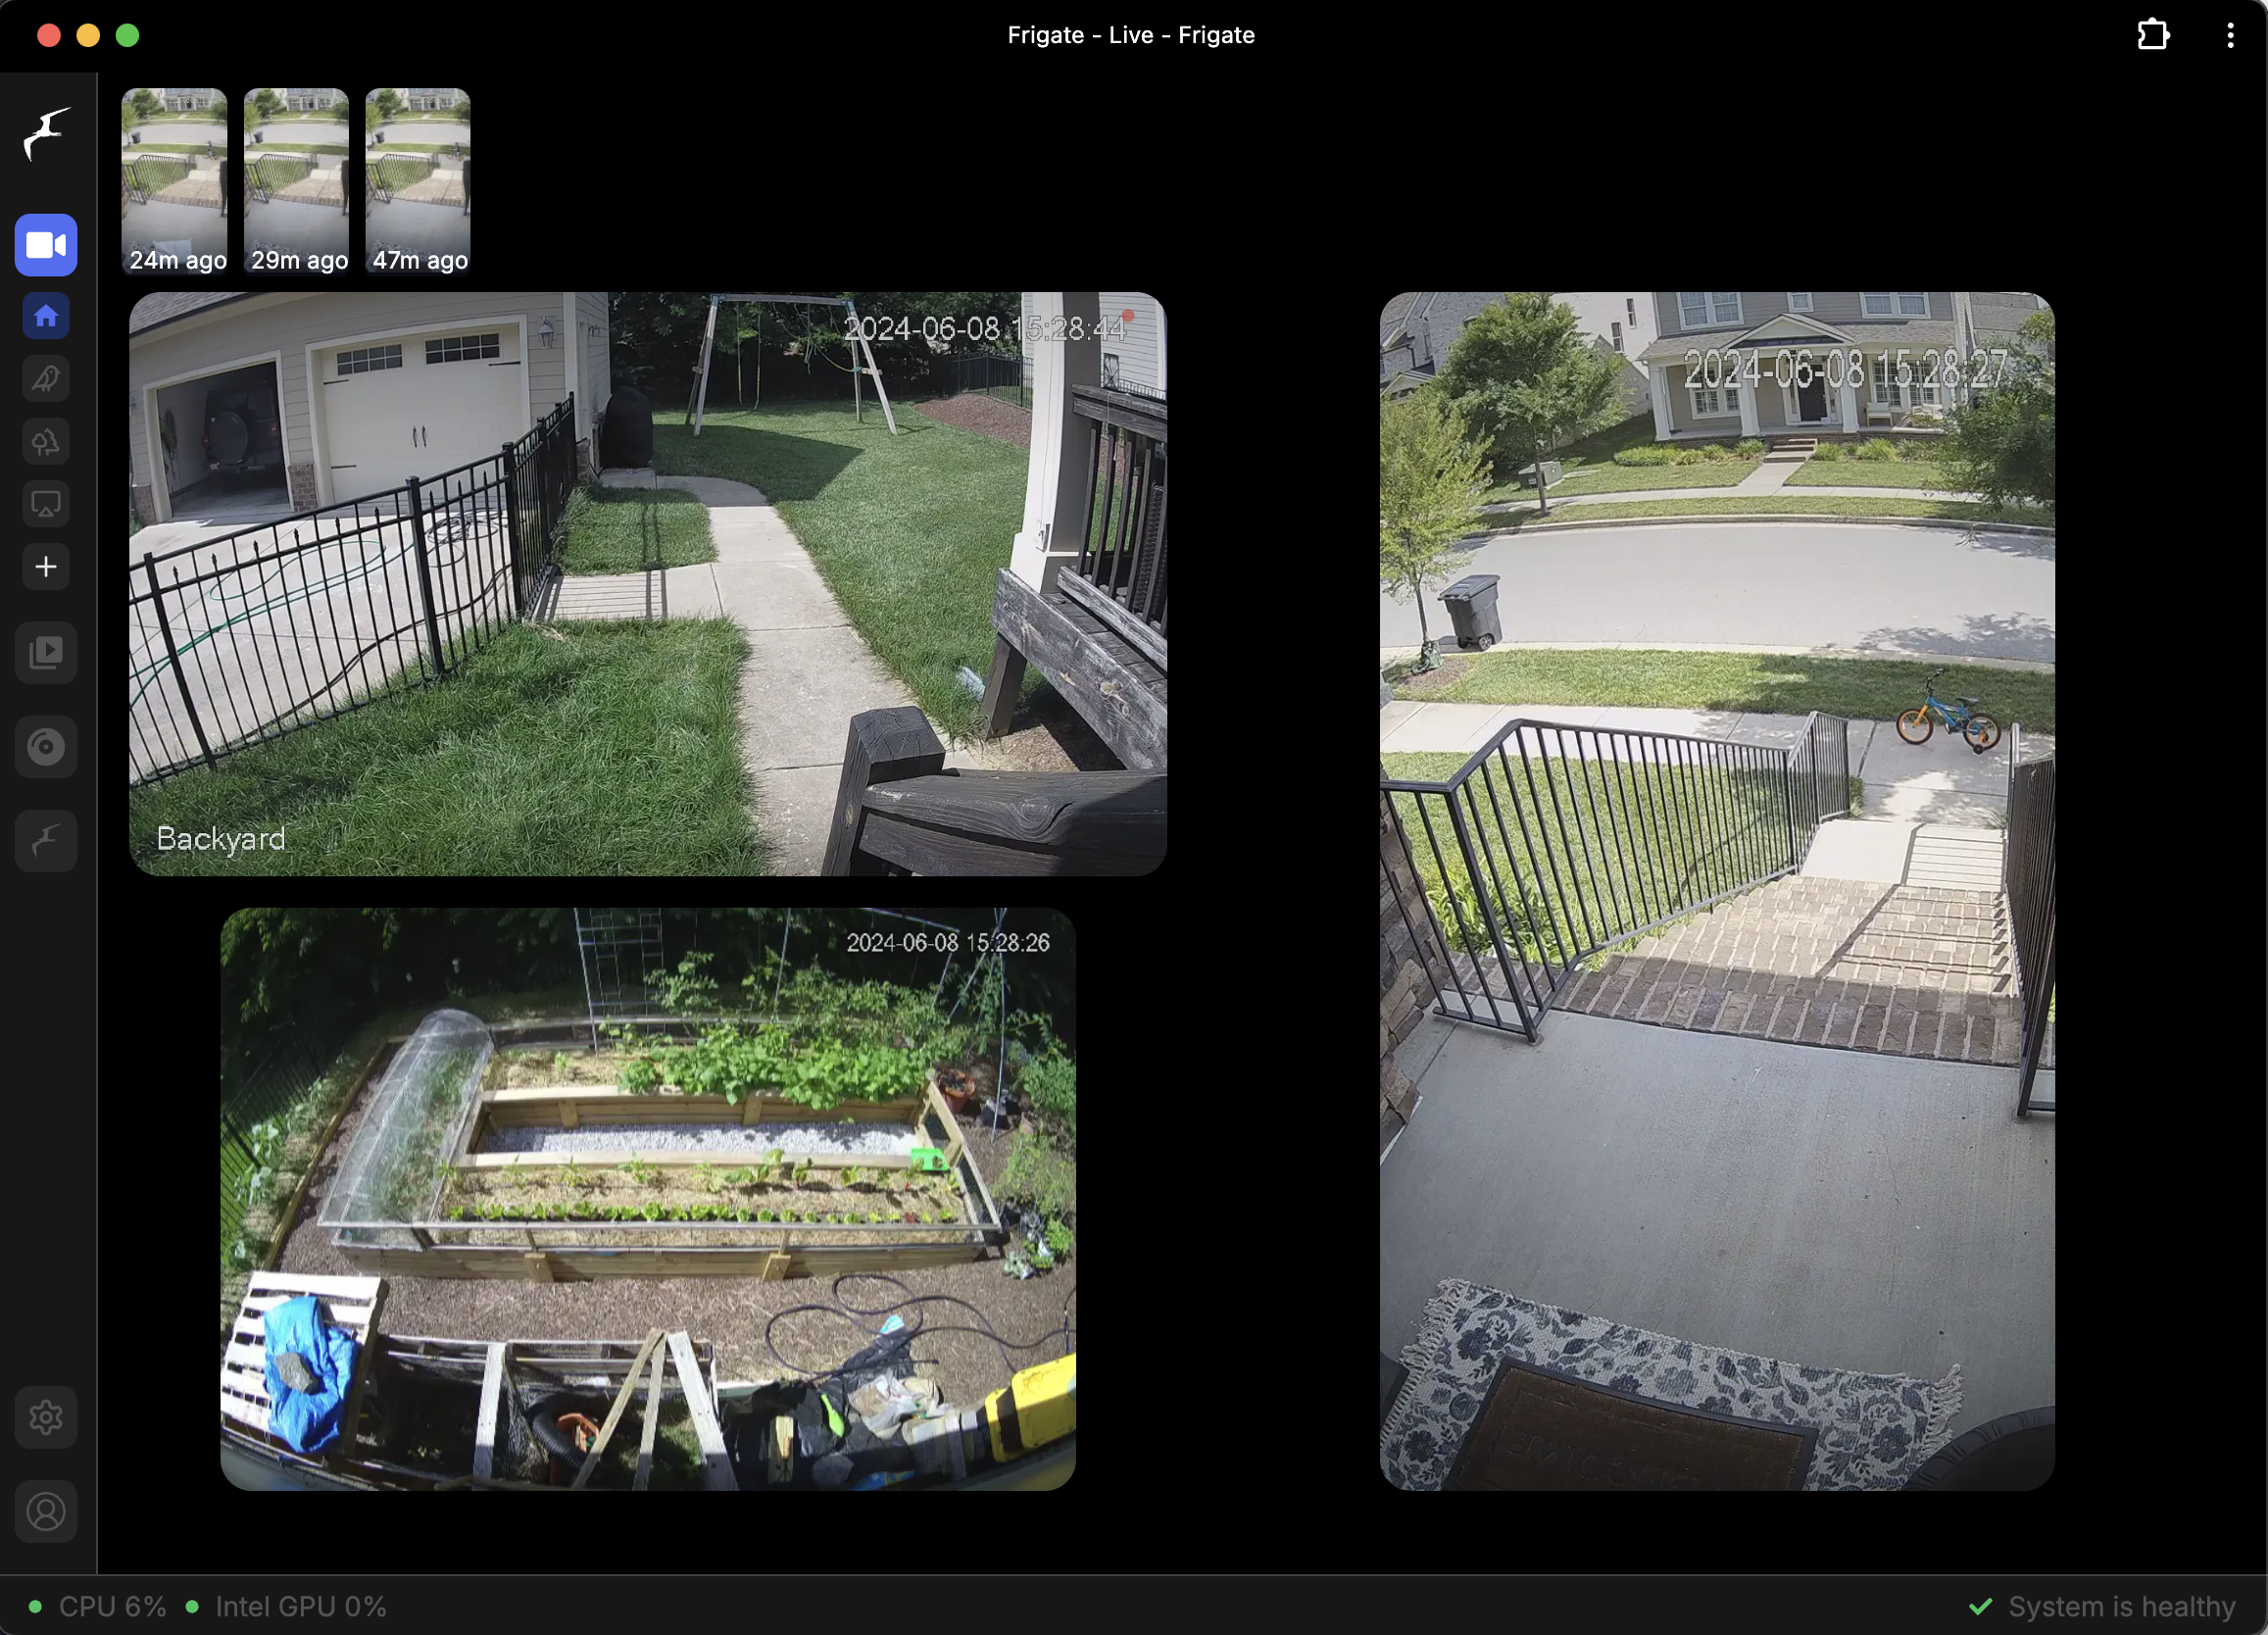 blakeblackshear/frigate
NVR mit lokaler Echtzeit-Objekterkennung für IP-Kameras
 efforg/rayhunter
Rust-Werkzeug zur Erkennung von Zellstandort-Simulatoren auf einem Orbic-Mobilfunk-Hotspot
 reconinfosec/web-traffic-generator
Ein schneller und schmutziger HTTP/S-„organischer“ Traffic-Generator.

 bishopfox/cve-2026-11374-check
Erkennungsskript für CVE-2026-11374
 poshsec/poshsecframework
Ein Framework für PowerShell- und PoshSec-Skripte für Netzwerkverwaltung, Sicherheit und Wartung.
 owasp/intrusion-alert-educational-network-ids
Leichtgewichtiger Python-basierter IDS, der Netzwerkverkehr in Echtzeit mit Scapy überwacht und DoS/DDoS-Angriffe über eine Analyse der Anfragenrate…
 owasp/honeypot-project
Stellen Sie Web-Honeypots bereit, um aufkommende Angriffsdaten zu erfassen, analysieren Sie ModSecurity-Audit-Logs über ELK und teilen Sie Threat…
 owasp/owasp-java-encoder
The OWASP Java Encoder ist eine einfach zu verwendende, leistungsstarke Java-1.5+-Encoder-Klasse, die direkt einsetzbar ist, keine Abhängigkeiten und…








