
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen

 inquest/yara-rules
Sammlung von YARA-Regeln zur Jagd auf Malware, bösartige Office-Dokumente und Exploit-Artefakte, mit Verweisen auf Samples und Forschungsberichte.
 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine
 gmh5225/dsark64
BYOVD-Proof-of-Concept, das den WHQL-signierten DsArk64.sys-Treiber für Ring-0-Prozessbeendigung und Kernel-Lese-/Schreibzugriff über verschlüsselte…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Schreibgeschützter IOC-Scanner und Mitigation-Toolkit für cPanel & WHM EmailTrack SQL-Injection (CVE-2026-67401) Führt Versions-Fingerprinting,…
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 optiv/mangle
Mangle ist ein Tool, das Aspekte kompilierter ausführbarer Dateien (.exe oder DLL) manipuliert, um die Erkennung durch EDRs zu vermeiden.
 mandiant/silketw
C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 nova-hunting/nova-tracer
NOVA - Claude Code-Schutzsystem gegen Prompt-Injection-Angriffe
 immersive-labs-sec/bruteratel-detectiontools
Eine Sammlung von Tools und Regeln zur Dekodierung von Brute Ratel C4-Badgers.
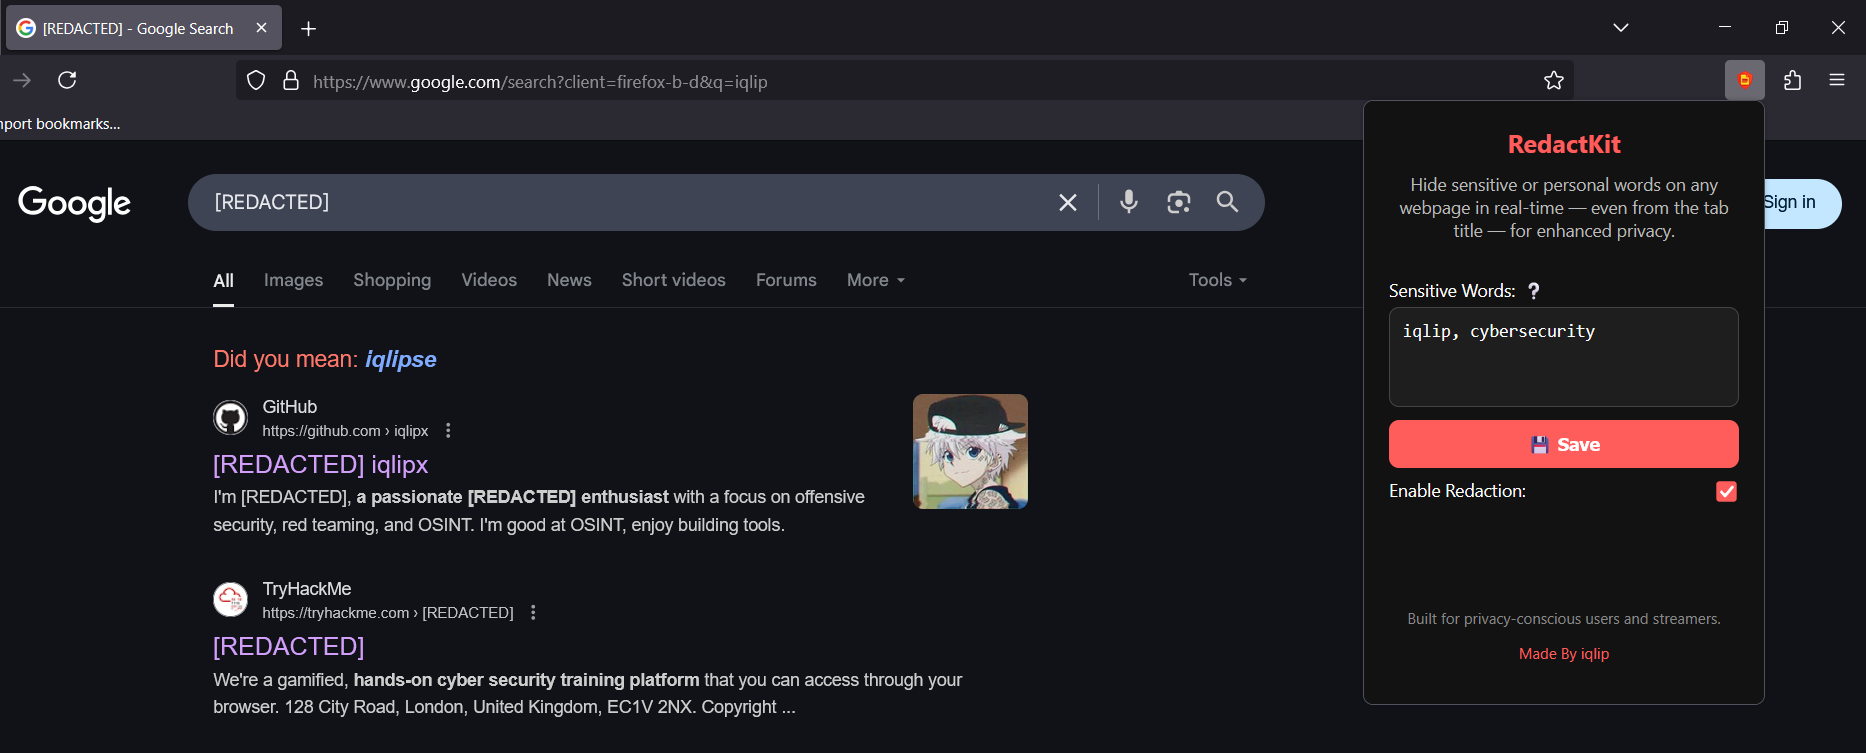
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ Eine Firefox-Erweiterung, die sensible Wörter (z. B. Namen, E-Mails, Telefonnummern) in Echtzeit auf…
 grapheneos/hardened_malloc
Ein gehärteter Allocator, der für moderne Systeme entwickelt wurde. Er ist in Androids Bionic libc integriert und kann extern mit musl und glibc als…
 masriyan/fufufafa
Framework für einheitliche Schwachstellen- und Fehlerprüfung Das ultimative AWS Cloud Security Audit Framework, das Sicherheitsaudits so einfach…
 habanada/nativemirror
Native Delphi-Implementierung der PE-sieve-Funktionalität mit einer wiederverwendbaren Bibliothek, CLI und einer PE-sieve-kompatiblen DLL für die…
 hanxi19/black_hole_attack_for_vector_database
Forschungsimplementierung des Black-Hole-Angriffs, der Vektor-Datenbankindizes über zentralitätsgetriebene Hubness vergiftet, mit FAISS-Pipelines und…
 pbxqdown/portclue
Erklären Sie, warum ein Linux-TCP-Port erreichbar sein kann oder nicht
 abhishek2512mishra/claude-code-security-audit
Sicherheitsscanner zur Überprüfung von Claude-Code-Umgebungen auf CVE-2026-21852 Pre-Trust-Ausführung, Hook-Hijacking und eBPF-Lockdown.
 devstuff/harden-docker-seccomp
Docker-Mitigation für CVE-2026-31431 („Copy Fail“). Enthält auch Kubernetes-Vorlagen.








