
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 torque59/nosqlpot
Das NoSQL-Honeypot-Framework
 aeyesec/cve-2022-34265
PoC für CVE-2022-34265 (Django)
 m8sec/enumdb
Relationale Datenbank-Brute-Force- und Post-Exploitation-Tool für MySQL und MSSQL
 oldboy21/ldap-password-hunter
Automatisiertes Tool, das nach weltweit lesbaren Passwörtern in Active Directory LDAP-Datenbanken sucht, indem es Kerberos-Authentifizierung und…
 sysdream/pysqli
Python SQL-Injection-Framework
 slowql/slowql
Statischer SQL-Analyzer der nächsten Generation, geschrieben in Rust. 282+ Regeln. Null Fehlalarme. Sicherheit, Leistung, Zuverlässigkeit, Kosten,…
 tw1sm/pysqlrecon
Offensives MSSQL-Toolkit geschrieben in Python, basiert auf SQLRecon
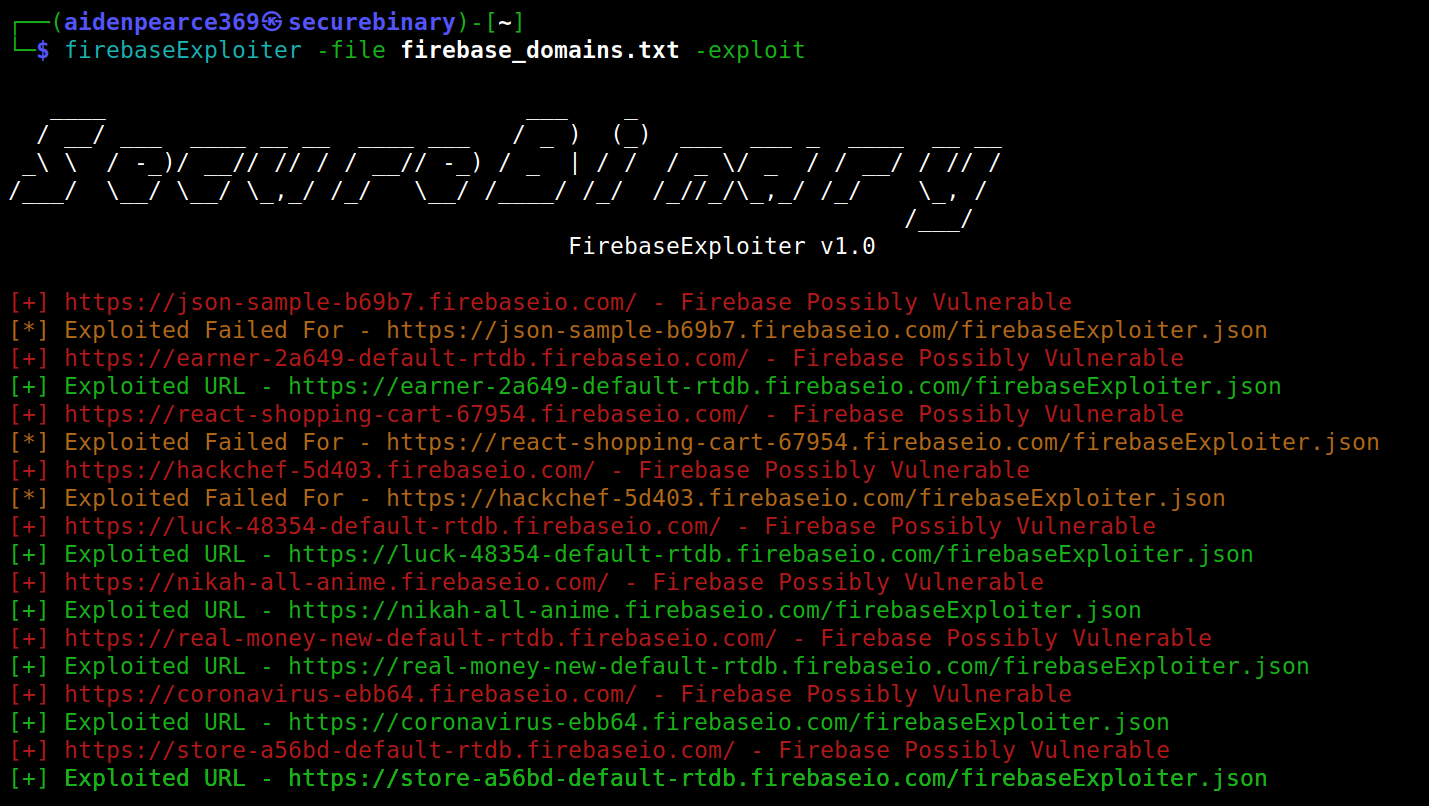 securebinary/firebaseexploiter
CLI-Tool zum Scannen und Ausnutzen unsicherer Firebase-Datenbanken, mit Unterstützung für Massen-Schwachstellenscans, benutzerdefinierte…
 saferman/cve-2020-7471
Django-Schwachstelle: CVE-2020-7471 – Mögliche SQL-Injection über StringAgg(delimiter) – Schwachstellenumgebung und POC
 iosiro/baserunner
Ein Tool zum Erkunden von Firebase-Datenspeichern.
 guilherme-grimm/graph-go
einfach Knoten und Graphen
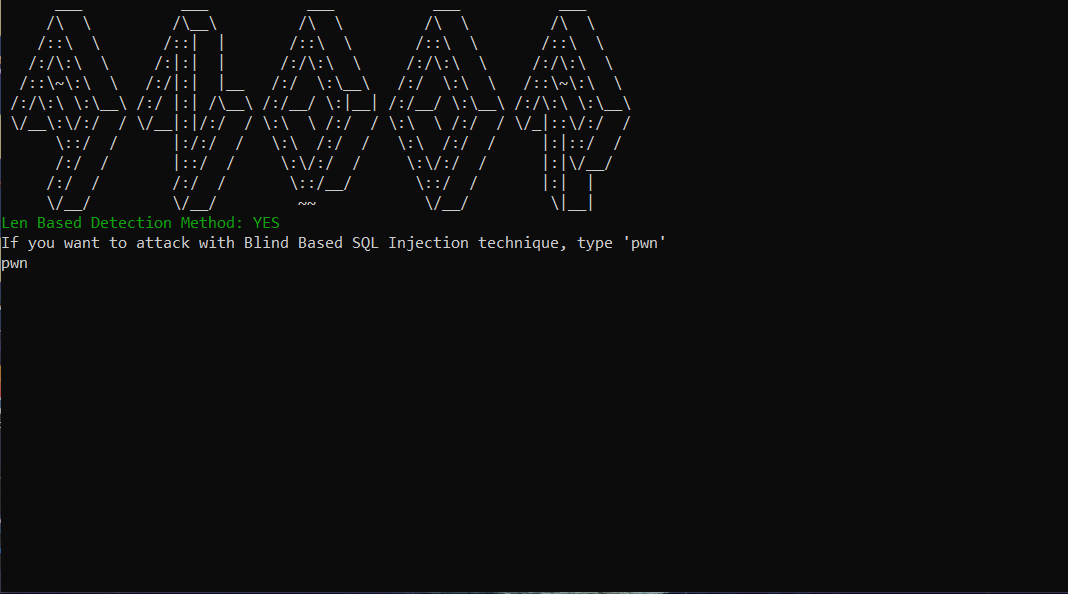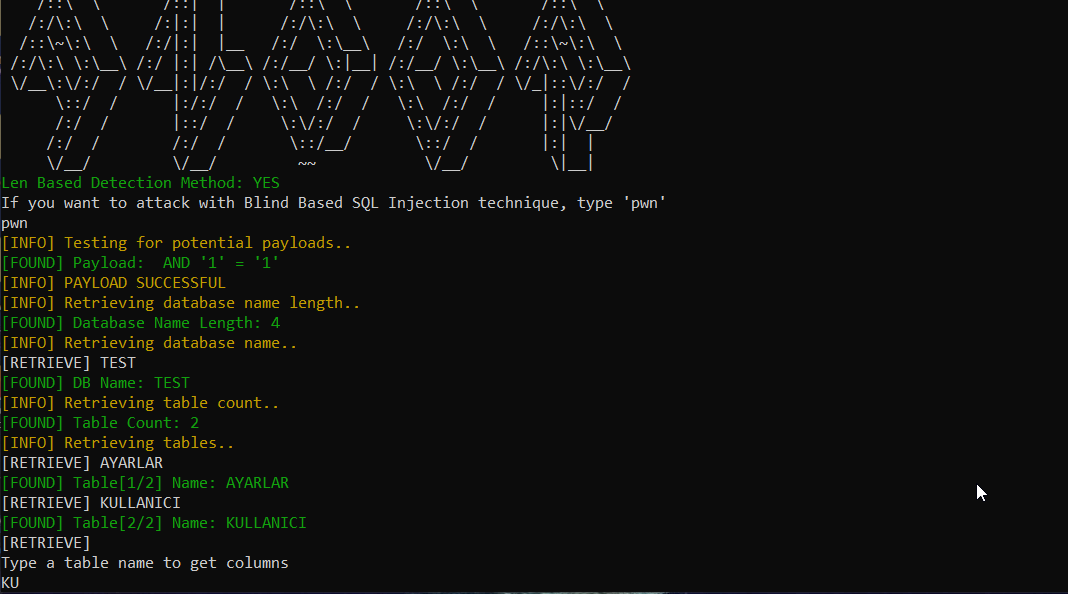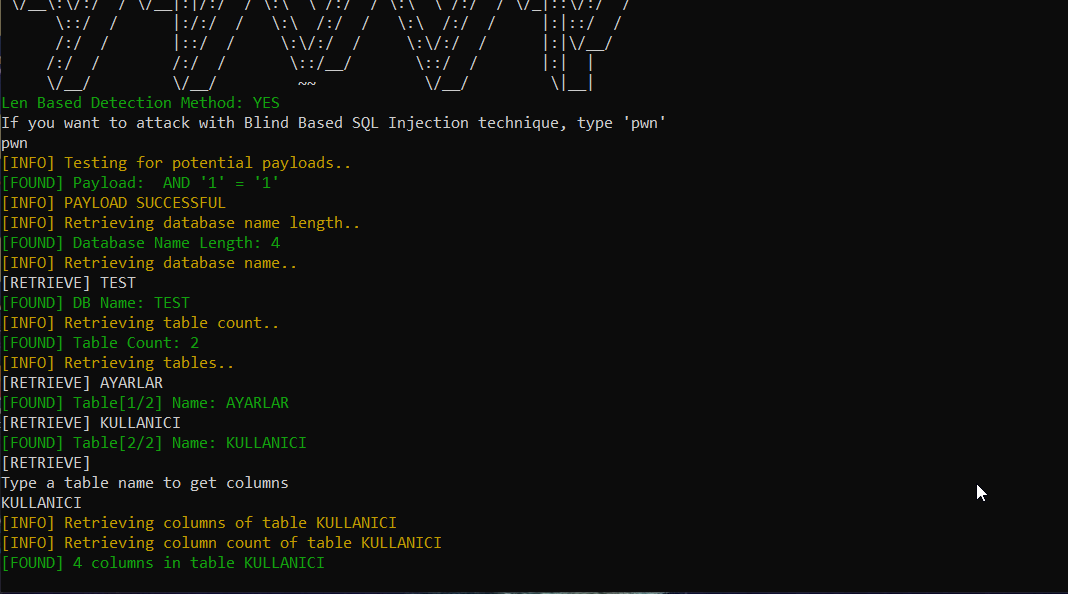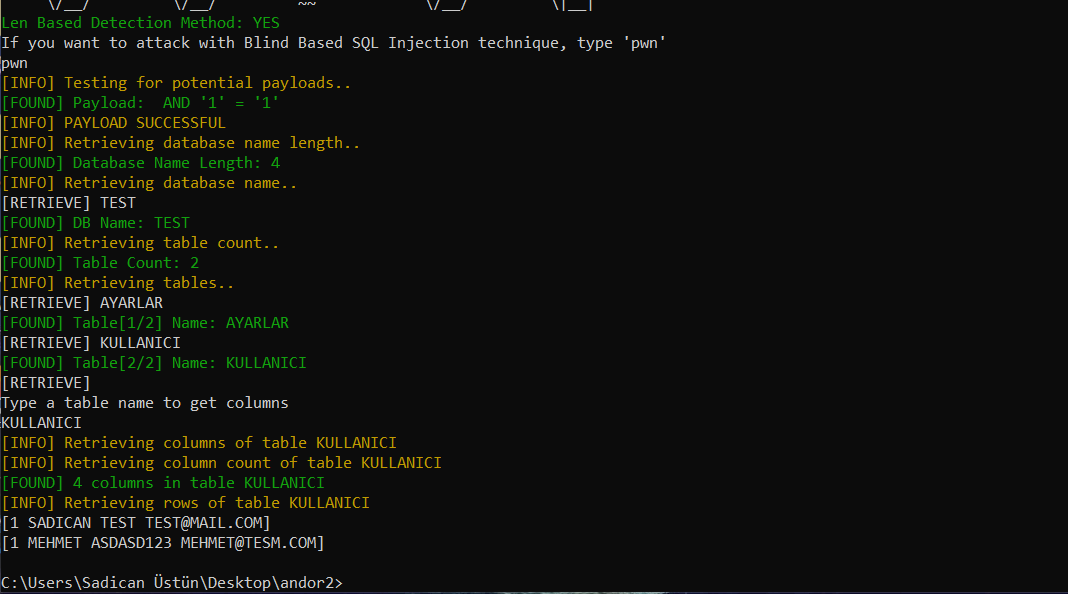 sadicann/andor
Blind SQL Injection Tool mit Golang
 jimywork/stretcher
Werkzeug, das entwickelt wurde, um offene Elasticsearch-Server zu identifizieren, die vertrauliche Informationen preisgeben.
 jas502n/redis-rce
Remote-Code-Ausführung für redis4 und redis5
 n3rada/mssqland
C#-Post-Exploitation- und Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL), das Linked-Server-Ketten beliebiger Tiefe mit kaskadierender…
 adamwhitehat/judge-jury-and-executable
Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE-Labor — Privilege Escalation + Heap-UAF + JOP-Kette zu system() als uid 999(mysql) auf einem Standard-Docker-Image. Gefunden…
 yashpl/mongobuster
Offene MongoDB-Instanzen aufspüren








