
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 randomrobbiebf/cve-2024-51818
Fancy Product Designer <= 6.4.3 - Nicht authentifizierte SQL-Injection
 shinyseam/cve-2025-64513
PoC für CVE-2025-64513 — Milvus Proxy Authentication Bypass Schwachstelle Batch-Scanner zur Überprüfung von unbefugtem Zugriff und zum Sammeln von…
 xbz0n/cve-2024-0399
Proof-of-Concept-Exploit für CVE-2024-0399, eine post-authentifizierte zeitbasierte SQL-Injection in WooCommerce Customers Manager 29.4, die über…
 mbanyamer/cve-2025-67644-langgraph-3.0.1-sqlite-checkpoint-sql-injection
Proof-of-concept-Exploit für CVE-2025-67644, eine SQL-Injection-Schwachstelle in LangGraph SQLite Checkpoint. Demonstriert beliebige SQL-Injection…
 kabir0104k/cve-2025-66947
Proof-of-Concept für zeitbasierte blinde SQL-Injection in einem PHP-Admin-Panel. Demonstriert die Ausnutzung über einen nicht bereinigten…
 longwayhomie/cve-2022-27434
Es wurde festgestellt, dass UNIT4 TETA Mobile Edition 29HF13 eine SQL-Injection-Schwachstelle über den Parameter ProfileName auf der Seite…
 jptr218/mysql_dos
Ein Tool, um MySQL-Server mit CVE-2017-3599 zum Absturz zu bringen
 r4x0r1337/-cve-2012-2661-activerecord-sql-injection-
Proof-of-Concept-Exploit für CVE-2012-2661, eine SQL-Injection-Sicherheitslücke in Ruby on Rails ActiveRecord. Enthält einen Bericht auf Malaysisch,…
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQl injection POC
 pratikshad19/cve-2020-15052
Artica Proxy vor 4.30.000000 Community Edition ermöglicht SQL Injection.
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed-Detektor CVE-2025-14847
 cyberharsh/oracle-mysql-cve-2012-2122
Docker-basierte Exploit-Umgebung für die MySQL/MariaDB-Authentifizierungs-Bypass-Schwachstelle CVE-2012-2122. Zeigt einen Fehler im…
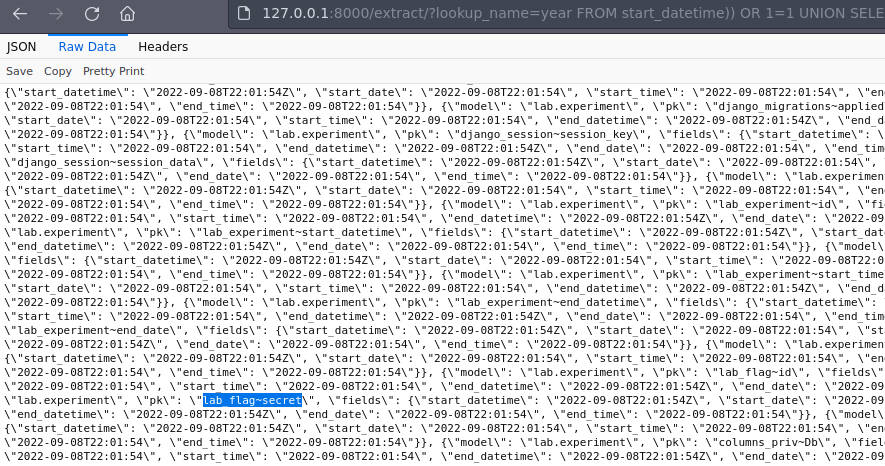 lnwza0x0a/ctf_django_cve-2022-34265
# Docker-basiertes CTF-Challenge, das SQL-Injection in Djangos `Trunc()`- und `Extract()`-Datenbankfunktionen (CVE-2022-34265) mit UNION-basierten…
 shadowbyte1/cve-2024-48245
SQL-Injection-Schwachstelle in Vehicle Management System 1.0 - 1.3
 aninfosec/cve-2025-1094
Es handelt sich um eine Schwachstelle bei der Eingabebereinigung, die durch eine Kodierungsinkompatibilität verursacht wird und es präparierten…
 huzaifakhan771/cve-2020-7471-django
PoC für die SQL-Injection-Schwachstelle in PostgreSQL mit Django, gefunden in Django 1.11 vor 1.11.28, 2.2 vor 2.2.10 und 3.0 vor 3.0.3
 kuyrathdaro/cve-2025-14847
MongoBleed: CVE-2025-14847 Memory-Leak-Erkennungstool
 adolfbharath/mongobleed
CVE-2025-14847 Erklärung und Labor








