
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 h-gunp/cve-2023-25813-test
Implementierung der Sequelize Sql Injection-Schwachstelle
 stavhaygn/cve-2019-10708
CVE-2019-10708 SQL-Injection-PoC
 strobelpierre/cve-2026-9082
Semi-passiver Scanner, der Drupal-Installationen erkennt, die für CVE-2026-9082 (PostgreSQL-SQL-Injection) anfällig sind, per Fingerprinting,…
 ccchme/cve-2018-1058
Reproduzierbare Docker-basierte Demonstration von CVE-2018-1058 PostgreSQL Privilegieneskalation über unkontrollierten Suchpfad, mit Vergleich…
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
Technische Offenlegung und Proof-of-Concept für SQL-Injection in PuneethReddyHC event-management v1.0, mit Details zu betroffenem Endpunkt, Payloads…
 boompig/cve-2016-6662
Exploit-Code für MySQL Remote-Root-Codeausführung und Privilegieneskalation (CVE-2016-6662), einschließlich Python- und C-Implementierungen.
 kelnor/cve-2026-3494_verfication
Reproduziert und analysiert CVE-2026-3494, eine Umgehung der Audit-Protokollierung im MariaDB-server_audit-Plugin, unter Verwendung von…
 v1c0mmrt/redis-cve-2026-23479-scanner
Tool zur Erkennung der Use-After-Free-Sicherheitslücke CVE-2026-23479 in Redis
 eyesecurity/wp2shell-compromise-scanner-plugin
Schreibgeschütztes WordPress-Plugin, das nach Artefakten der wp2shell-Exploit-Kette sucht (CVE-2026-63030 / CVE-2026-60137)
 ivansmc/cve-2025-10351-poc
Exploit für CVE-2025-10351. SQL Injection auf dem Melis Platform Framework
 zenniskayy2k4/cve-2024-36039_poc
PoC für CVE-2024-36039: Demonstration einer SQL-Injection durch einen Fehler in der PyMySQL Object-to-String-Serialisierung
 msd0pe-1/cve-2023-31714
Proof-of-Concept-Exploit für CVE-2023-31714, eine SQL-Injection vor der Authentifizierung in Chitor-CMS < 1.1.2. Automatisiert die…
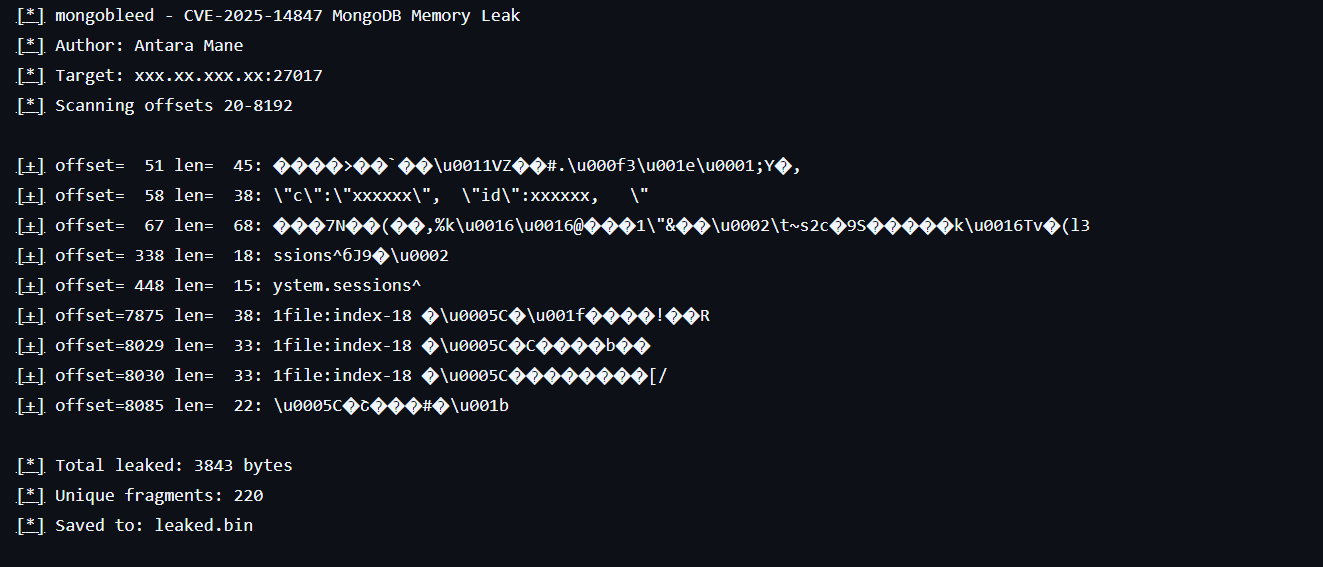 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert…
 andreaf17/poc-cve-2024-44349
Proof-of-Concept-Exploit für CVE-2024-44349, eine SQL-Injection in Anteeo WMS v4.7.x, die das Auslesen von Datenbanken und die Ausführung beliebiger…
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB Speicherleck-Schwachstelle PoC
 ffasterss/cve-2026-31891
SQL-Injection im MongoLite-Aggregations-Optimizer über toJsonExtractRaw()








