
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Datenbanksicherheit — Seite 16 | Kitploit
Kategorien

Datenbanksicherheit

Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.

Kitploit empfohlen

Top-Tools

10 ausgewählt
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 12h 6m
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8kvor 1 Tag
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 12h 21m
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kvor 11h 30m
nmap preview#5

nmap

GitHubnmap/nmap
13.3kvor 2 Tagen
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 1 Tag
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9kvor 1 Monat
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2kvor 5 Tagen
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4kvor 9h 19m
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5kvor 7h 36m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
650 Ergebnisse
CVE-2026-78804_Dolibarr_authenticated_SQL_injection preview

CVE-2026-78804_Dolibarr_authenticated_SQL_injection

GitHubrepo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection

Die Aktion, die für das Festlegen des lagerbezogenen Bestandswarnschwellenwerts (`seuil_stock_alerte`) verantwortlich ist, akzeptiert…
vulnerability-analysisexploitationscripting-automation+4
vor 1 Monat
CVE-2019-9193 preview

CVE-2019-9193

GitHubjhnhnck/cve-2019-9193

PoC-Tool, das entwickelt wurde, um eine authentifizierte Remote Code Execution (RCE)-Sicherheitslücke in bestimmten Versionen von PostgreSQL (9.3 -…
vulnerability-analysisexploitationpenetration-testing+2
vor 1 Monat
CVE-2026-72898 preview

CVE-2026-72898

GitHub34zy/cve-2026-72898

Python-Exploit für CVE-2026-72898, eine unauthentifizierte SQL-Injection im Passwort-Reset-Endpunkt von Metabase, die Admin-Konten erstellt und…
vulnerability-scannersvulnerability-analysisexploitation+6
vor 1 Monat
CVE-2025-70828 preview

CVE-2025-70828

GitHubxiaoxiaoranxxx/cve-2025-70828

Datart v1.0.0-rc.3 JDBC Connection String Injection führt zum Lesen beliebiger Dateien

vulnerability-analysisexploitationweb-application-exploitation+3
4vor 8 Monaten
CVE-2026-65761 preview

CVE-2026-65761

GitHubywh-jfellus/cve-2026-65761

# Proof of Concept für CVE-2026-65761 – EasyStore Pro Unauthenticated SQL Injection über `filter_sortby`
vulnerability-analysisweb-application-exploitationeducation+2
vor 3 Monaten
CVE-2023-1454-EXP preview

CVE-2023-1454-EXP

GitHubshad0w0sec/cve-2023-1454-exp

Verwenden Sie dieses Skript, wenn sqlmap bei JeecgBoot SQL (CVE-2023-1454) keine Injektion durchführen kann.
vulnerability-analysisexploitationweb-application-exploitation+2
4vor 2 Jahren
CVE-2026-65321-pyathena preview

CVE-2026-65321-pyathena

GitHubrahulreddykarne/cve-2026-65321-pyathena

SQL-Injection in PyAthena über DefaultParameterFormatter (CVE-2026-65321)
vulnerability-analysisexploitationcloud-security+2
vor 3 Monaten
CVE-2026-41490 preview

CVE-2026-41490

GitHubromain-deperne/cve-2026-41490

Detaillierte Offenlegung von CVE-2026-41490 mit PoC, der eine nicht authentifizierte SQL-Injection in Dagster-Datenbank-I/O-Managern über dynamische…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 1 Monat
CVE-2026-78070 preview

CVE-2026-78070

GitHubtoanln-cov/cve-2026-78070

SQL-Injection über ORDER-BY-Shortcode in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
vulnerability-analysisexploitationweb-application-exploitation+3
vor 2 Monaten
CVE-2026-52887-NocoBase-SQLi-RCE preview

CVE-2026-52887-NocoBase-SQLi-RCE

GitHubbiitts/cve-2026-52887-nocobase-sqli-rce

CVE-2026-52887 — SQL-Injection in NocoBase -> RCE als PostgreSQL-Superuser (myInAppChannels:list-Filter, CVSS 10.0). PoC des Autors +…
vulnerability-analysiscode-analysisexploitation+4
vor 3 Monaten
CVE-2021-3262 preview

CVE-2021-3262

GitHubl0lsec/cve-2021-3262

CVE-2021-3262 - Blind-SQL-Injection im Parameter editOEN von TripSpark VEO Transportation / NovusEDU. Ohne Authentifizierung, über das Internet…
vulnerability-analysisexploitationweb-application-exploitation+4
vor 3 Monaten
CVE-2026-78837 preview

CVE-2026-78837

GitHubnabeelmkhan/cve-2026-78837

Proof-of-Concept-Exploit für CVE-2026-78837, eine nicht authentifizierte SQL-Injection in AppNitro MachForm v30, die die Aufzählung von…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 2 Monaten
CVE-2024-32136 preview

CVE-2024-32136

GitHubxbz0n/cve-2024-32136

Proof-of-concept-Exploit für CVE-2024-32136, eine SQL-Injection nach der Authentifizierung in BWL Advanced FAQ Manager 2.0.3, die zeitbasierte…

vulnerability-analysisexploitationweb-application-exploitation+3
3vor 2 Jahren
CVE-2026-74251 preview

CVE-2026-74251

GitHubtoanln-cov/cve-2026-74251

Nicht authentifizierte SQL-Injection über Attributfilter in Phoca Cart - CVSS 9.3
vulnerability-analysisexploitationweb-application-exploitation+3
vor 2 Monaten
CVE-2025-70149-SQL-Injection preview

CVE-2025-70149-SQL-Injection

GitHubanusha-khan29/cve-2025-70149-sql-injection

Sicherheitsforschungsprojekt — Ausnutzung und Abschwächung von SQL-Injection-Schwachstellen
vulnerability-analysisweb-application-exploitationpenetration-testing+3
vor 3 Monaten
CVE-2026-39113 preview

CVE-2026-39113

GitHub20000419/cve-2026-39113

Advisory und AddressSanitizer-Reproduzierer für einen SQLite-SQLAR-Heap-Pufferüberlauf, der durch einen manipulierten SZ-Wert ausgelöst wird und eine…
vulnerability-analysiscode-analysisexploitation+2
vor 2 Monaten
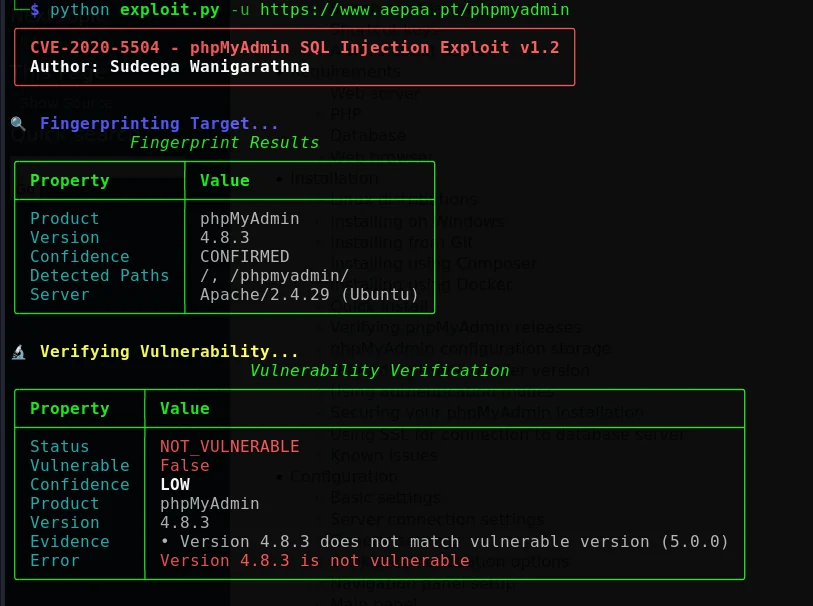
phpMyAdmin-CVE-2020-5504-Exploit preview

phpMyAdmin-CVE-2020-5504-Exploit

GitHubcerberusmrxi/phpmyadmin-cve-2020-5504-exploit

Autorisiertes SQL-Injection-Exploitation-Framework für CVE-2020-5504 in phpMyAdmin, mit automatisierter Datenbank-Enumeration, Blind-Injection,…
reconnaissancevulnerability-scannersexploitation+5
vor 2 Monaten
CVE-2025-70829 preview

CVE-2025-70829

GitHubxiaoxiaoranxxx/cve-2025-70829

Eine Schwachstelle zur Offenlegung von Informationen in Datart v1.0.0-rc.3 ermöglicht es authentifizierten Angreifern, auf sensible Daten über eine…


password-attacksvulnerability-analysisexploitation+3
4vor 8 Monaten
Zurück1…151617…37Weiter







