
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 amalpvatayam67/day05-grafana-sqlexpr-lab
Grafana SQL-Ausdrücke → DuckDB LFI (CVE-2024-9264)
 mqkgithub/moniker-link-cve-2024-21413
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2024-21413 in Microsoft Outlook, um Protected View zu umgehen und NTLM-Anmeldeinformationen…
 hklabcr/cve-2011-2523
Manuelle und automatisierte Exploitation-Anleitung für die vsftpd 2.3.4 Backdoor (CVE-2011-2523) mit benutzerdefiniertem Reverse-Shell-Payload und…
 mgueye3/log4shell
Dieses Repository enthält meine Arbeit für eine Cybersicherheitsaufgabe, bei der ich die reale Log4Shell-Schwachstelle (CVE-2021-44228) in einer…
 aaqilyousuf/cve-2025-7775-vulnerable-lab
Verwundbare Dockerisierte Web-App, die RCE, Path Traversal, hartcodierte Anmeldeinformationen und unsichere Datei-Uploads offenlegt; ein isoliertes…
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 a1ex-var1amov/ctf-cve-2019-11043
Absichtlich verwundbare PHP-App mit Nginx/PHP-FPM-Setup zur Reproduktion von CVE-2019-11043, einschließlich Docker- und Kubernetes-Bereitstellung,…
 kiphuong/challenge-cve-2024-3552
Docker-basierte CTF-Challenge, die CVE-2024-3552 in einem Webverzeichnis-Plugin ausnutzt. Starten Sie mit docker-compose up und nutzen Sie die…
 mbrandner-group/webgoat.net
Absichtlich verwundbare .NET-Webanwendung zum Erlernen gängiger Websicherheitslücken durch praktische Übungen, die XSS, SQL-Injection und andere…
 a1ex-var1amov/ctf-cve-2024-4577
CTF-Herausforderung, die CVE-2024-4577 PHP CGI-Argumentinjektion demonstriert, mit verwundbarer App, Angriffsskripten und…
 bugvex/poison-htb-report
Privilegieneskalation auf HTB "Poison" mit PwnKit (CVE-2021-4034)
 100hnomeunome/zerologon-cve-2020-1472-lab
Erklärung und Demonstration der ZeroLogon-Sicherheitslücke (CVE-2020-1472)
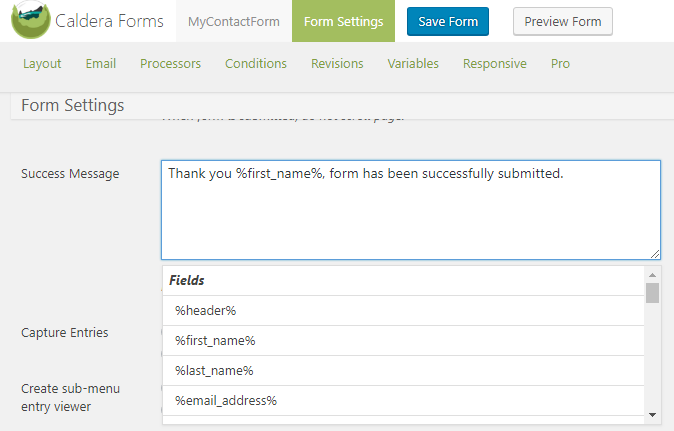 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (WordPress-Plugin) - Tutorial
 heathen42/ctf
Kuratierte Sammlung von CTF-Challenge-Lösungen, die Binary Exploitation, Reverse Engineering und Systemsicherheit mit detaillierten Write-ups…
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
# Absichtlich verwundbare Next.js-Anwendung zur Demonstration der Middleware-Autorisierungsumgehung CVE-2025-29927, entwickelt für Sicherheitstests…
 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 cved-sources/base-wordpress
Basis-WordPress








