
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 victor875/cve-2025-5548
Entwickelt einen Proof-of-Concept-Exploit für CVE-2025-5548, einen stackbasierten Pufferüberlauf, der Remote-Codeausführung ermöglicht, mit…
 toddkk02/cve-2025-29927
Proof-of-concept-Exploit für CVE-2025-29927, der die Authentifizierungsumgehung in Next.js-Middleware über den x-middleware-subrequest-Header…
 tim-karov/cmsms-sqli
Python3-Exploit für CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Keine Abhängigkeiten, zeitbasierte blinde SQLi → Auslesen von Admin-Zugangsdaten.…
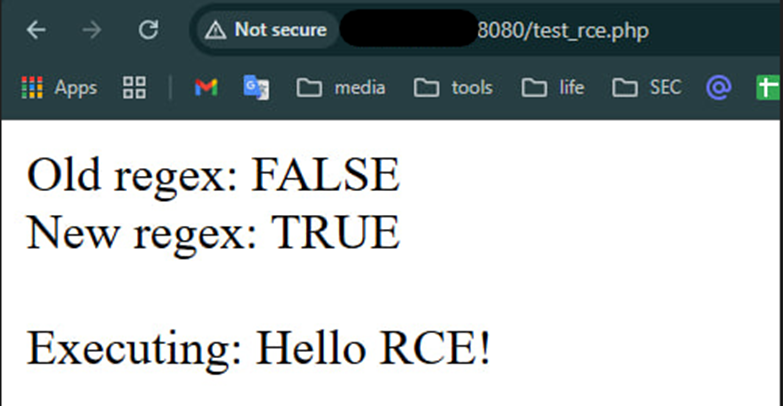 soltanali0/cve-2024-12877-exploit
Lehrreiche CVE-2024-12877 Exploit-Demo für PHP Object Injection im GiveWP WordPress-Plugin. Enthält Ursachenanalyse, Regex-Bypass-Techniken und…
 threatradarai/trai-001-critical-rce-vulnerability-in-apache-parquet-cve-2025-30065-simulation
Eine mit CVSS 10.0 bewertete Schwachstelle im Java-Modul parquet-avro ermöglicht Remote-Codeausführung durch unsichere Deserialisierung beim Parsen…
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
ZoneMinder Zeitbasierte SQL-Injection (CVE-2024-51482) Exploit POC
 d0cnull/nextjs-cve-2025-55182
Proof-of-Concept-Exploit für kritische, nicht authentifizierte RCE in Next.js Server Actions über die Deserialisierung des React Flight Protocol, die…
 ahmedf000/cve-2025-49132_htb_season10
Nicht authentifizierter RCE-Exploit für CVE-2025-49132 im Pterodactyl Panel über Path Traversal, PEAR-Befehlsinjektion und PHP-Codeausführung.…
 erhui-li/cve-2024-51482-zoneminder-cctv-htb-reliable-exp
Das Durchführen mehrerer zeitbasierter Blind-Injektionen für dasselbe Zeichen und die Auswahl des häufigsten Ergebnisses reduziert Fehler erheblich…
 sn0wbaall/cve-2024-23334-poc
Automatisierter Proof-of-Concept-Exploit für CVE-2024-23334, eine Path-Traversal-Schwachstelle in aiohttp, die Remote-Directory-Traversal und…
 fankh/cve-2025-55182-test-lab-windows
# Docker-basiertes Testlabor für die CVE-2025-55182 (React2Shell) RCE-Schwachstelle in React 19.1.0/Next.js 15.1.0. Enthält Exploit-Skripte,…
 carlosaruy/cve-2025-55182
eine kritische Remote Code Execution (RCE)-Sicherheitslücke in React Server Components (RSC). Es enthält außerdem eine realistische "Lab-Umgebung",…
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - Fehlende Autorisierung zu nicht authentifizierter Privilegienausweitung
 hashdr1ft/soc_287
SOC287 - Beliebiger Datei-Lesevorgang auf Checkpoint Security Gateway [CVE-2024-24919]
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta below symlink following lokale Privilegienausweitung (HackTheBox CTF)
 pasan2002/cve-2019-9053---cms-made-simple-sql-injection-exploit-modified-
Dies ist eine modifizierte Version des zeitbasierten SQL-Injection-Exploits für CMS Made Simple <= 2.2.9. Der Exploit wurde ursprünglich von Daniele…
 rishi-kaul/n8n-cve-2025-68613
Forschungs- und Exploit-Toolkit für CVE-2025-68613, eine kritische RCE in n8n. Enthält Root-Cause-Analyse, Exploit-Entwicklung, browserbasierten PoC,…
 wired0ut/cve-2012-6422
Ein Exploit für die /dev/exynos-mem Sicherheitslücke, die in früheren Samsung-Smartphones eingeführt wurde.








