
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 rootdirective-sec/cve-2026-33626-lab
Docker Compose Lab, das die SSRF CVE-2026-33626 im Vision-Language-Bildlader von LMDeploy reproduziert. Vergleicht das anfällige (0.12.0) und…
 pixelotes/lab-cve-2023-4863
Docker-basiertes Labor zur Reproduktion von CVE-2023-4863 (Heap-Pufferüberlauf in libwebp) mit automatischer Crash-Demonstration, Vergleich von…
 lucastran05/cve-2026-29000
Lokales Labor zur Simulation der CVE-2026-29000 JWT/JWE-Authentifizierungsumgehung in pac4j-jwt. Bietet APIs für Login, Token-Fälschung und Dashboard…
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB Write-up, das fortgeschrittenes Directory Fuzzing, File Upload Bypass via Magic Numbers/Extension Spoofing mit Burp Suite und Privilege…
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
Dieses Projekt simuliert ein realistisches Angriffs- und Verteidigungsszenario über zwei virtuelle Maschinen hinweg. Sie werden eine kritische…
 speatx/wordpress-rce-cve-2019-8942
Python-Exploit-Toolkit für WordPress Crop Image RCE — CVE-2019-8942 & CVE-2019-8943
 rgvillanueva28/vulnbox-easy-cve-2025-29927
CTF-Challenge-Container mit einer Next.JS-Middleware-Sicherheitslücke (CVE-2025-29927) zum Üben von Man-in-the-Middle-Angriffen und API-Exploitation.
 saku0512/cve-2026-54686-poc
Lokaler PoC für CVE-2026-54686, der DCS-Lebenszyklus-Hook-Spoofing im Warp-Terminal demonstriert. Simuliert gespoofte CWD- und SSH-Metadatenakzeptanz…
 chathura123git/ethical-hacking-cve-2011-2523
Ethisches Hacking Assessment | Praktische Schwachstellentests der vsftpd 2.3.4 Backdoor (CVE-2011-2523) auf Metasploitable2 mit Kali Linux &…
 w4r10ck423/envvisualizer
/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…
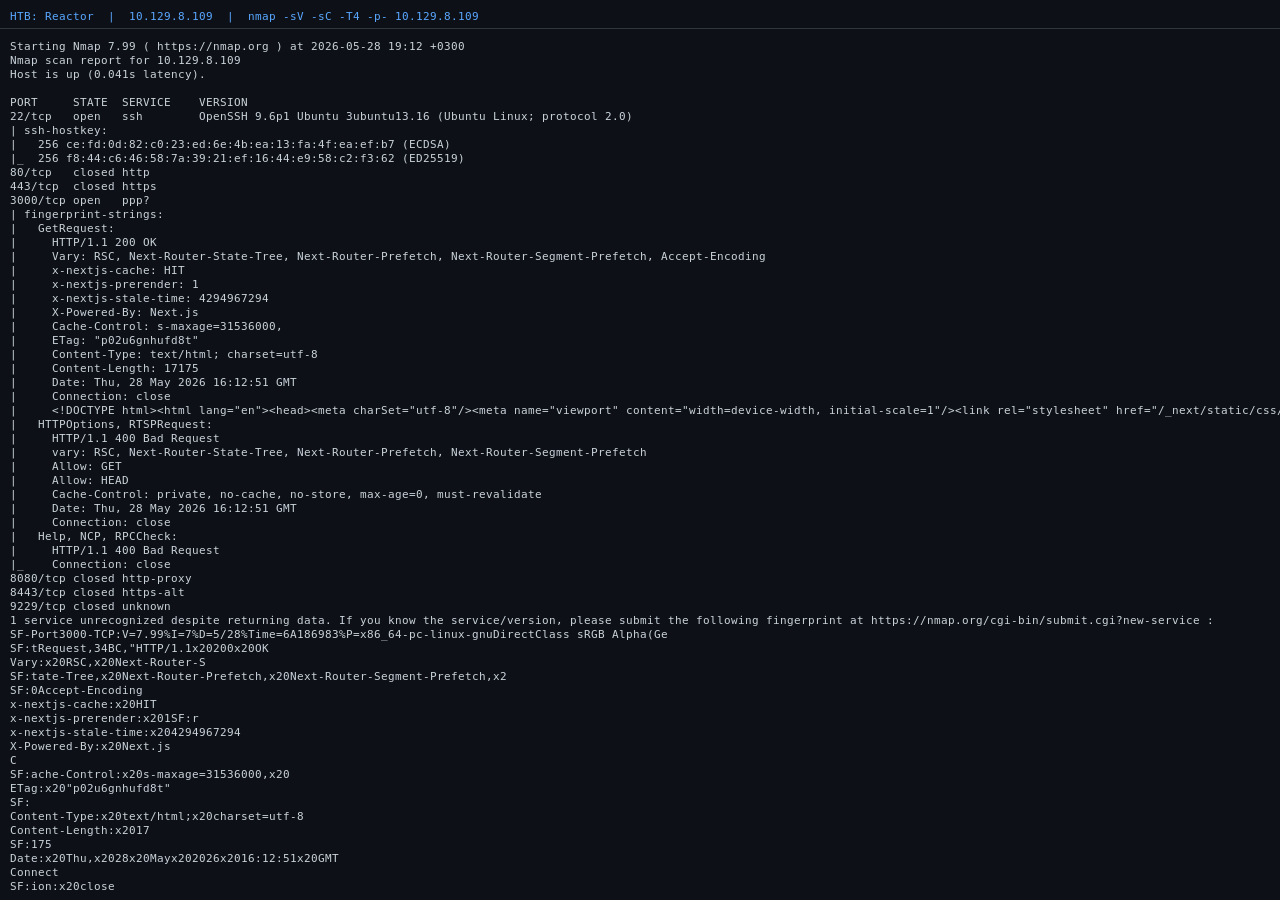 sonnycroco/htb-reactor-linux-machine-walkthrough
Kompletter Walkthrough der HTB-Maschine Reactor – CVE-2025-55182 ausnutzen, um eine Shell zu erlangen, dann Root über einen exponierten…
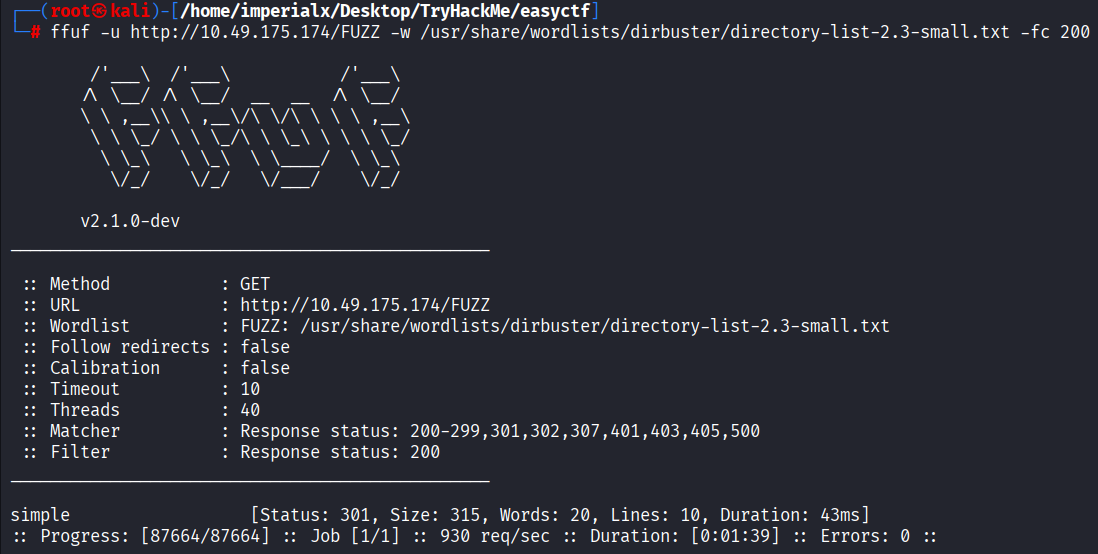 imperialx1104/simple-ctf-writeup
Professionelle TryHackMe Simple CTF-Komplettlösung, die Enumeration, CMS Made Simple SQL-Injection (CVE-2019-9053), Wiederherstellung von…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl Maschinen-Writeup. Medium Linux-Box, die CVE-2025-49132 (Pterodactyl Panel RCE) und CVE-2025-6018/6019 (udisks2 Privilege…
 rideckszz/poc-cve-2019-9053
Didaktischer PoC in Python 3 für CVE-2019-9053, eine time-based blind SQL Injection im CMS Made Simple <= 2.2.9. Diese Version wurde für den Einsatz…
 moxitpanchal/evershop-lab-cve-2026-25993
Docker-basiertes Labor zur Ausnutzung von CVE-2026-25993, einer Second-Order SQL-Injection in EverShop. Bereitstellen, enumerieren und die Datenbank…
 benedictejepu/cve-2024-24945-nginx-rift---tryhackme-lab-walkthrough
Dieses Labor demonstriert die Ausnutzung von CVE-2024-24945, einer Heap-Korruptionsschwachstelle, die NGINX betrifft. Das Ziel war zu verstehen, wie…








