
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
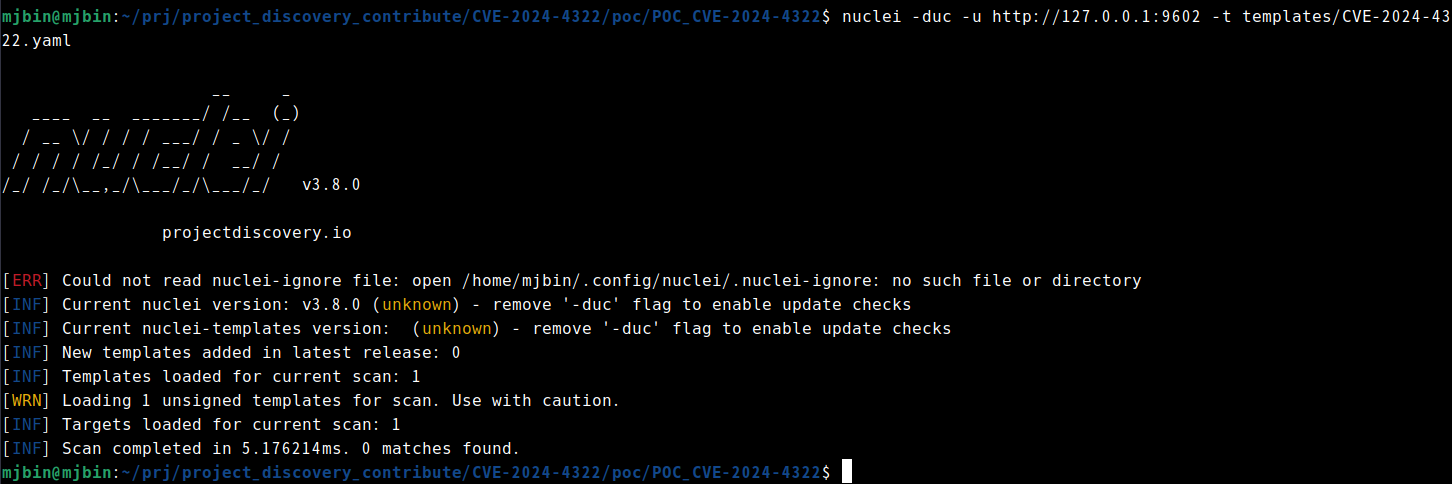
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 krleejihyeong/whs4_cve-2021-4034
# Bildungs-PoC und Analyse der lokalen Privilege-Escalation-Schwachstelle CVE-2021-4034 (PwnKit) in polkits pkexec, mit einem Docker-basierten Labor…
 rootharpy/cve-2025-5287
Exploit für nicht authentifizierte SQL-Injection für WordPress Likes and Dislikes Plugin ≤ 1.0.0
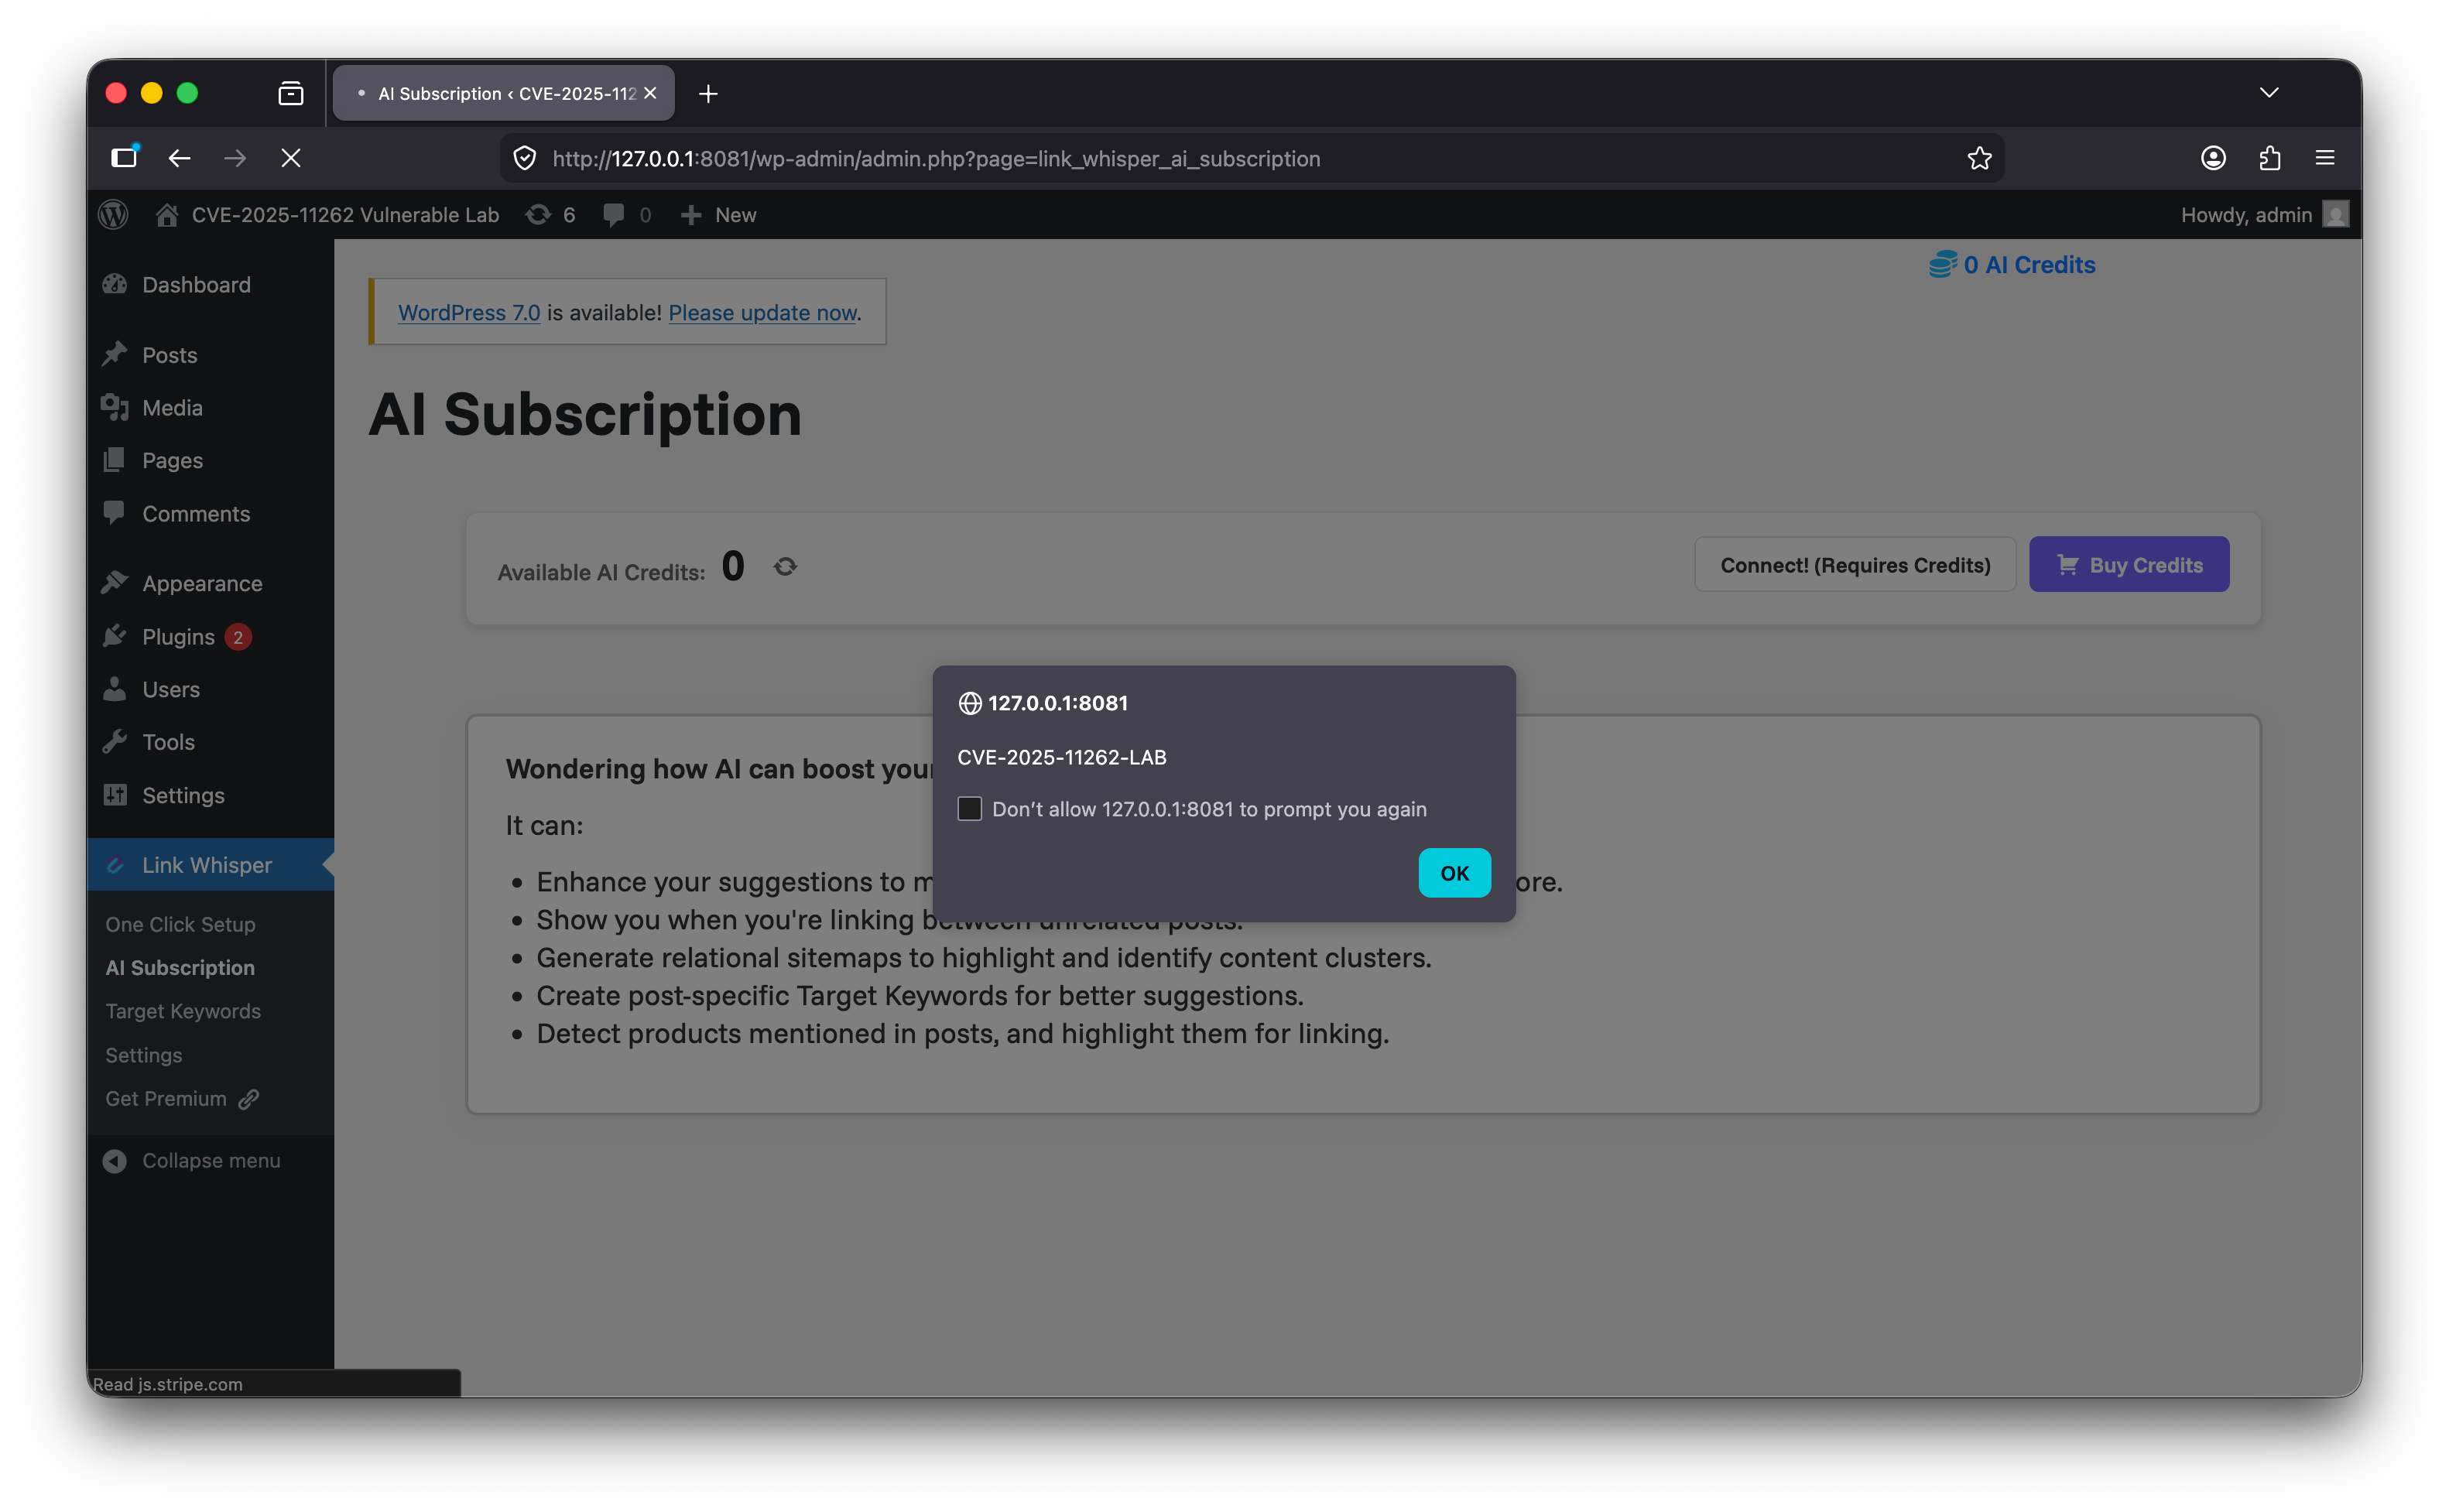 rootdirective-sec/cve-2025-11262-lab
# Docker-Lab zur Reproduktion von CVE-2025-11262, einer nicht authentifizierten gespeicherten Blind-XSS-Schwachstelle im Link Whisper Free…
 stvm8/cve-2026-2005_lab
Selbstständiges Docker-Labor zum Üben der Ausnutzung von CVE-2026-2005, einem Heap-Pufferüberlauf in der pgcrypto-Erweiterung von PostgreSQL, der…
 rootdirective-sec/cve-2026-7465-lab
Lokales Docker-Labor zur Analyse und Reproduktion von CVE-2026-7465 im Spectra Gutenberg Blocks WordPress-Plugin. Vergleicht anfällige und gepatchte…
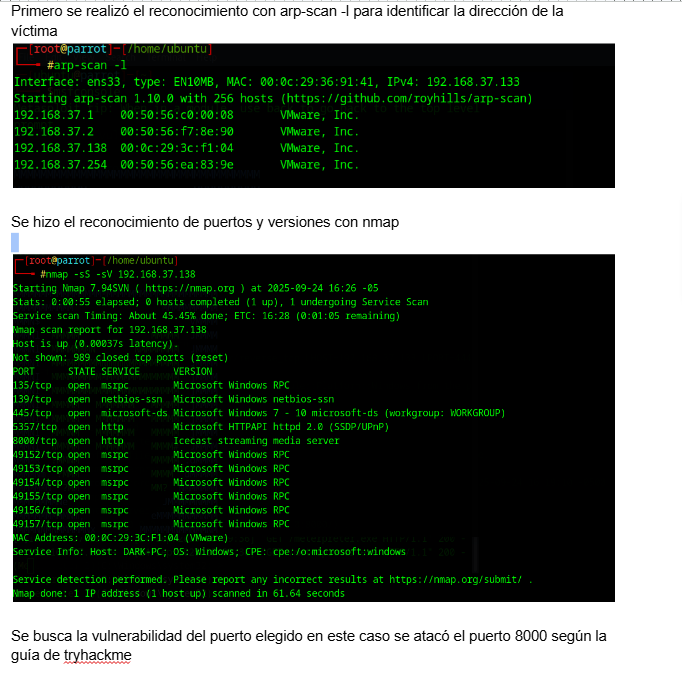 monseigneurpatas/thm-ice-icecast-rce-privesc
Vollständige Kompromittierung der Ice-Maschine von TryHackMe — Icecast 2.0.1 RCE (CVE-2004-1561) über Buffer Overflow, gefolgt von…
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Sicherheitsbewertung – Vollständiger Pentest abgeschlossen, Verkettung von NFS-Offenlegung, IMAPS-Passwortwiederverwendung und OS-Befehls…
 rcribelar-nucleus/my-cool-demo-php-code
PHP RCE CVE-2024-2961 Nucleus Hackathon Demo
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion Maschinen-Writeup — API-Missbrauch, Befehlseinschleusung und CVE-2023-0386
 dannic145/eternalblue-exploit-demonstration
Bildungslabor, das die Ausnutzung von EternalBlue (MS17-010) gegen Windows 7 mit Metasploit demonstriert, einschließlich Post-Exploitation,…
 motechstore/cve-2025-27591-poc
# CVE-2025-27591 PoC — Below Lokale Privilegieneskalation Dieses Repository enthält einen Proof of Concept (PoC), der die lokale…
 yuting-huang0/spring4shell-ctf
Spring4Shell (CVE-2022-22965) Einrichtung der Schwachstellenumgebung und CTF-Aufgaben
 sparshbiswas-ai/cve-2025-11844-smolagents
Pädagogische Sandbox und dynamischer Proof-of-Concept-Scanner für CVE-2025-11844 XPath injection in der Hugging Face smolagents Bibliothek, der…
 het-kalariya/cve-2026-20253
In sich geschlossenes Sicherheitsschulungslabor, das CVE-2026-20253 (Splunk Enterprise unauthenticated RCE) nachbildet. Bietet eine Docker-basierte…
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub Maschinen-Walkthrough (Mittelschweres Linux, CVE-2026-23744, Chisel-Tunneling, Jupyter, Root-Rechteausweitung)
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2022-22965 (Spring4Shell) mit Metasploit, Bereitstellung eines C2-Listeners und Eindämmung der…








