
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 alardiians/gitea-cve-2026-28699
Lab + Ausarbeitung für CVE-2026-28699: Gitea OAuth2-Scope-Durchsetzungsumgehung via HTTP Basic Auth
 danreis20/pentest-lab-metasploitable2
Isoliertes Netzwerk-Pentest-Labor: Enumeration mit nmap/nikto und manuelle Ausnutzung von Metasploitable2 (vsFTPd-Backdoor CVE-2011-2523, Bindshell)…

 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 horkimhab/cve-2026-64600
CVE-2026-64600 - Entwurf - To-do überprüfen
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe-Room-Walkthrough zu CVE-2024-21413, der die Umgehung der geschützten Ansicht über den Outlook-Moniker-Link, das Leaken von NTLM-Hashes und…
 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 isaca0315/cve-2026-64849-poc-lab
Este laboratorio puede estar bien o mal, pregúntale a la IA, estoy probando pero debe funcionar jajajaja
 pugazhendii22/keepass-exfil-forensics
Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…
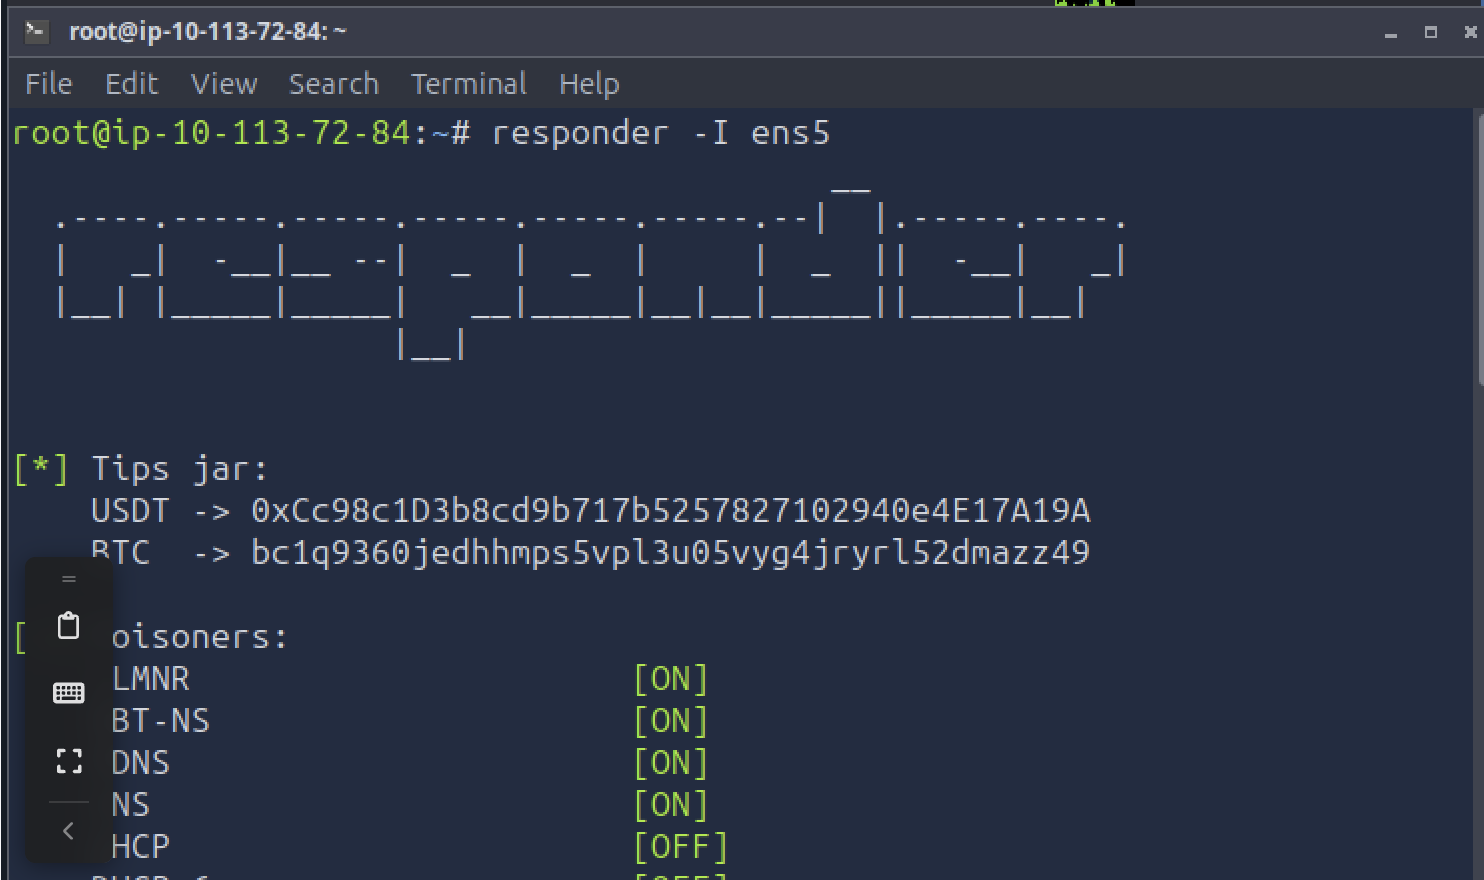 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) Walkthrough: Umgehung der Geschützten Ansicht in Outlook, die über einen manipulierten Moniker-Link zur…
 bobfuzzer/cve-2019-18885
Proof-of-Concept für eine Nullzeiger-Dereferenzierung im BTRFS-Dateisystem des Linux-Kernels (CVE-2019-18885), einschließlich eines präparierten…
 americooo/pentest-writeups
Kioptrix Level 1 Write-up – CVE-2003-0201 Samba trans2open
 shivammittal2403/cve-2025-57819-freepbx-range
Isolierte, zu Bildungszwecken dienende, FreePBX-kompatible Cyber-Range für CVE-2025-57819 (CWE-89/CWE-288). Docker-Lab — kein offizielles Sangoma…
 raajgupta01/htb-machine-ringdown
Ausführlicher Design- und Exploitation-Writeup für Ringdown – eine originale verwundbare Debian/Asterisk-Maschine mit CVE-2024-42365 (AMI),…
 josh-blythe/bordair-detector
Zweistufiger Prompt-Injection- und Jailbreak-Detektor: Regex-Gates plus ein quantisierter DeBERTa-v3-ONNX-Klassifikator, mit Bild-, Dokument- und…
 aperikube/aperisite
CTF-Team-Website, die Writeups und Ressourcen für Web-Sicherheits-Herausforderungen zusammenfasst, darunter XSS, SQLi, CSRF, SSRF und XXE.
 porcumarcooo/tryhackme-blue-ms17-010
Walkthrough, Bedrohungsanalyse und Behebungsleitfaden für CVE-2017-0144 (EternalBlue).
 r3fr4kt/codify-tjnull-oscp-
Walkthrough für Codify (Linux - Einfach). Nutzt vm2-RCE (CVE-2023-30547), SQLite-DB-Hash-Extraktion, Bcrypt-Knacken mit John und Privilege Escalation…
 khoatran107/cve-2024-58239
Linux-Kernel-TLS-Subsystem-Exploit für CVE-2024-58239, der eine Privilegieneskalation durch eine Double-Free-Schwachstelle in tcp_rcv_state_process…








