
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 sonuoffsec/dvap
Eine an OWASP ausgerichtete, bewusst verwundbare Plattform zum Lernen und Testen der Sicherheit von AI, LLM, RAG, MCP und Agentic AI.
 ph4l4nx/ctf-s-tools
Repository zur Indexierung nützlicher Tools für CTFs
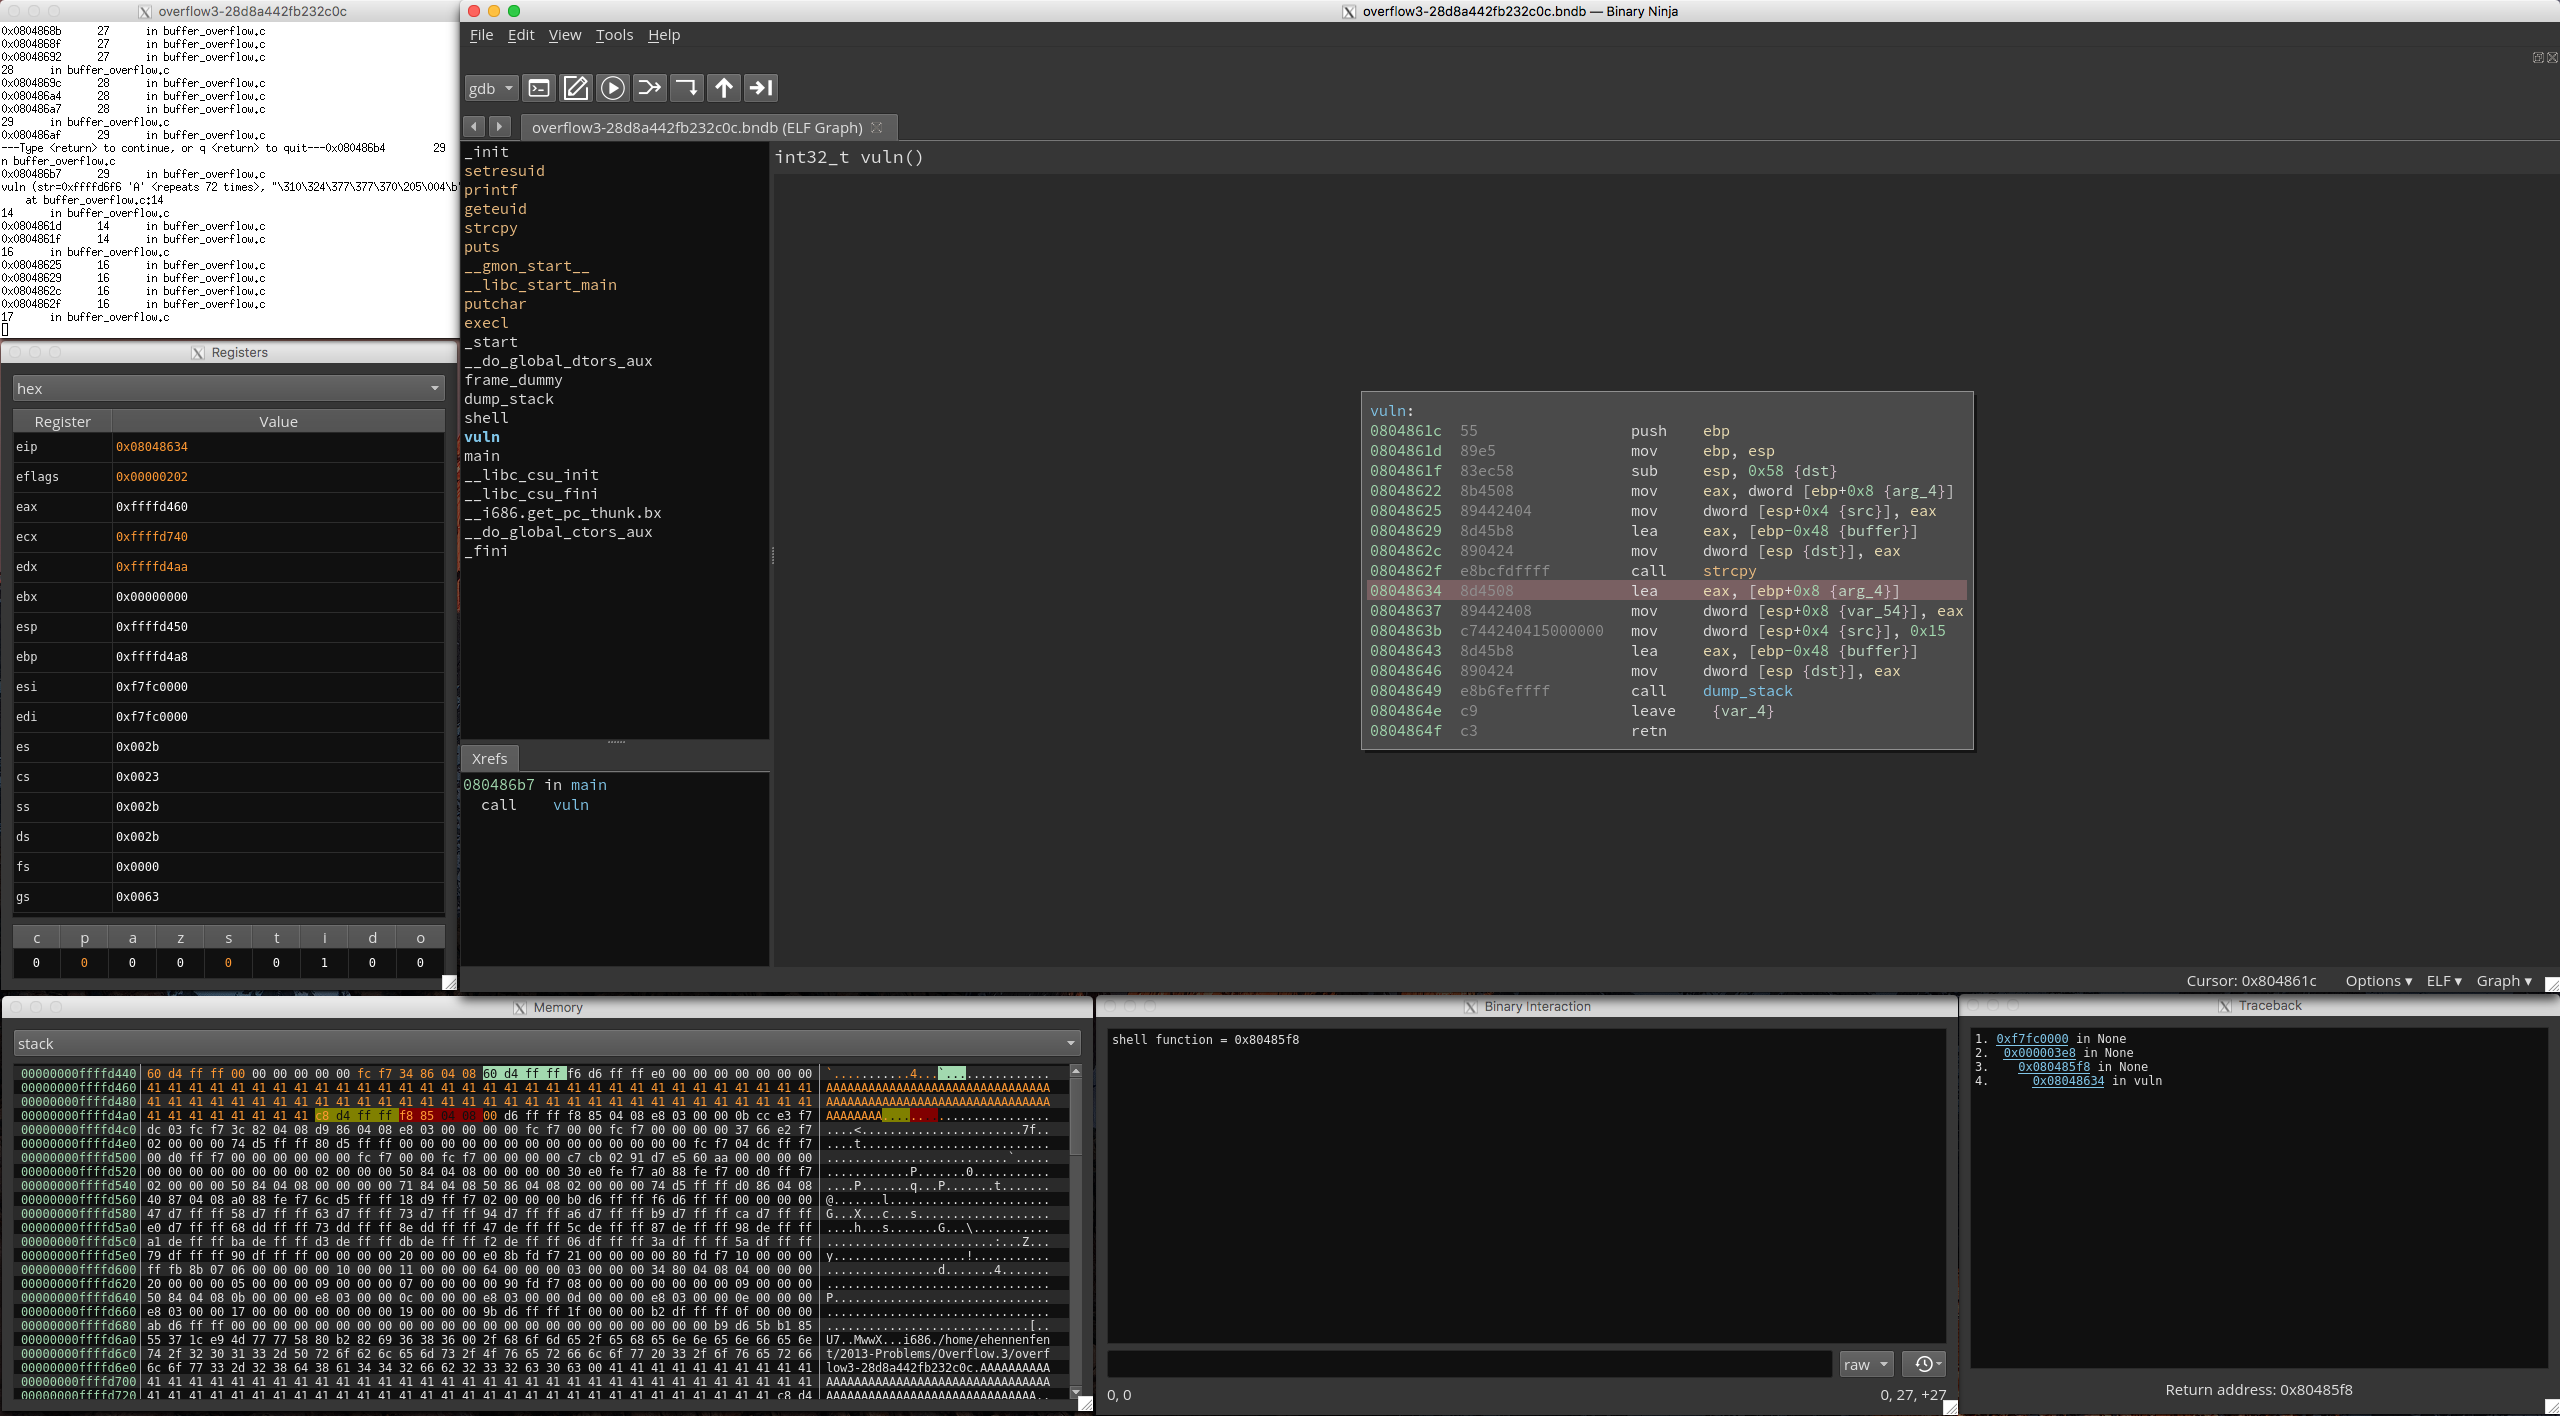 nccgroup/binja_sensei
Ein Plugin, das Ressourcen für Anfänger bereitstellt, um Reverse Engineering mit Binary Ninja zu lernen. Es installiert automatisch mehrere andere…
 portswigger/research-labs
Dieses Repository enthält eine Reihe unsicherer selbst gehosteter Anwendungen, die es interessierten Sicherheitsingenieuren ermöglichen,…
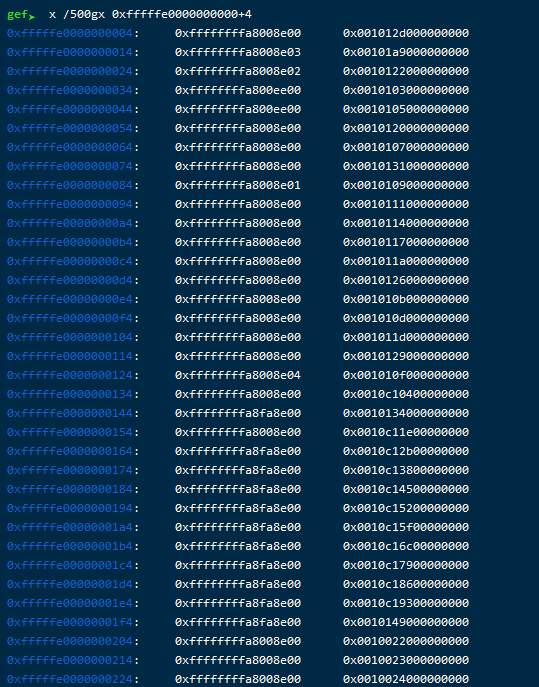 pray77/cve-2023-3640
SCTF 2023 Kernel pwn && CVE-2023-3640
 al1ex/blockchainsec
BlockChain Security
 tianstcht/cve-2023-4427
Exploit für CVE-2023-4427, der auf Chrome 117 V8 abzielt und viele Cross-Origin-Iframes nutzt, um ASLR per Brute-Force zu umgehen und Codeausführung…
 mirchr/cve-2025-32463-sudo-chwoot
PoC für CVE-2025-32463 - Sudo chroot Schwachstelle zur Erhöhung von Privilegien
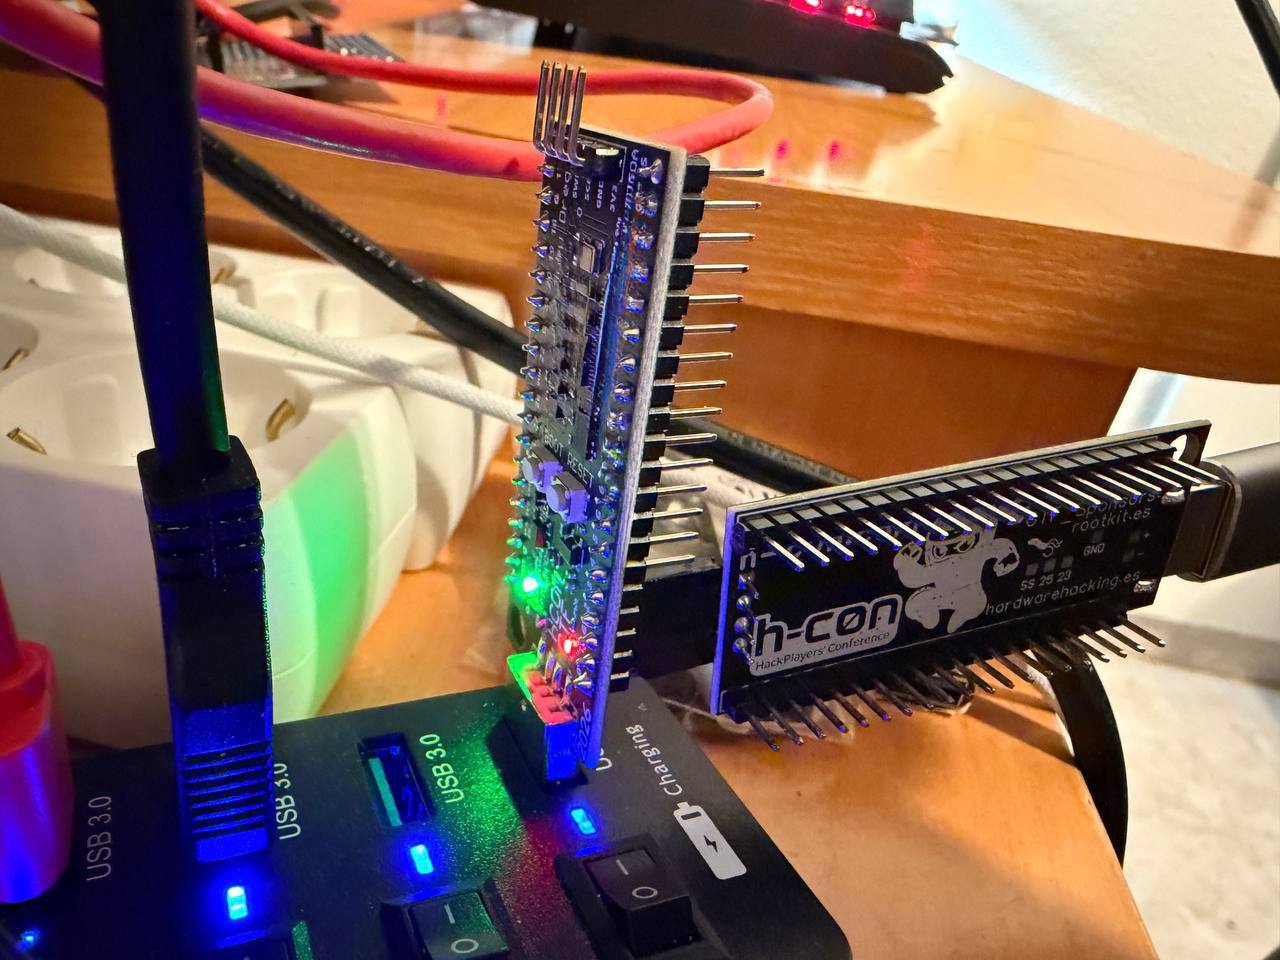 therealdreg/hcon2026hwctf
Hardware Hacking CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) Exploiting von @b1n4ri0 @antoniovazquezblanco & @therealdreg
 y5neko/cve-2026-8461-exp
Proof-of-Concept-Exploit für CVE-2026-8461, einen Heap-Out-of-Bounds-Write im MagicYUV-Decoder von FFmpeg, der Remote-Code-Ausführung durch…
 owasp/owasp-learning-gateway
OWASP Learning Gateway Project
 ciscocxsecurity/cve-2015-5119_walkthrough
Archiv des Artikels CVE-2015-5119 Flash ByteArray UaF: Ein Leitfaden für Anfänger
 hasherezade/flareon2023
Quellcode-Lösungen für die Reverse-Engineering-Challenges von Flare-On 10, die Techniken zur Binär- und Malware-Analyse für…
 r3n3r0/cve-2026-20700
PoC, das dyld als PAC-Signatur-Orakel über handgefertigte Mach-O-Chained-Fixups auf arm64e demonstriert und kontrollierte PAC-gültige…
 star-sg/challenges
Weihnachtlicher CTF-Adventskalender mit 12 strukturierten Herausforderungen in den Bereichen Binary Exploitation, Kryptografie, Reverse Engineering,…
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10








