
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 erhui-li/cve-2024-51482-zoneminder-cctv-htb-reliable-exp
Das Durchführen mehrerer zeitbasierter Blind-Injektionen für dasselbe Zeichen und die Auswahl des häufigsten Ergebnisses reduziert Fehler erheblich…
 wxrdnx/cve-2023-38408
Foliensatz und Quellcode zur Analyse von CVE-2023-38408, mit detaillierter Beschreibung der Exploit-Methodik und Angriffsvektoren für die…
 metehangelgi/cve-2020-1472-lab
Lab-Einführung in ZeroLogon
 kuangting4231/mitigation-cve-2019-9787
PoC und Abhilfe für CVE-2019-9787 (WordPress XSS/CSRF/RCE). Zeigt Bereinigungskorrekturen, HttpOnly-Cookies und hashbasierte CSRF-Abwehr mit…
 youssefdds/cve-2024-23724
Proof-of-Concept-Exploit für CVE-2024-23724 in Ghost CMS, der Privilegieneskalation über bösartigen SVG-Profilbild-Upload demonstriert.
 victor875/cve-2025-5548
Entwickelt einen Proof-of-Concept-Exploit für CVE-2025-5548, einen stackbasierten Pufferüberlauf, der Remote-Codeausführung ermöglicht, mit…
 cybertechajju/cve-2025-57819
Nuclei-basiertes Toolkit zur Erkennung und Validierung der FreePBX-Authentifizierungsumgehungs-Schwachstelle (CVE-2025-57819) mit Erkennungs- und…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Lab-Umgebung und Exploit-Skript für CVE-2024-10924, das die Umgehung der MFA in WordPress über den skip_onboarding-Endpunkt des Really Simple…
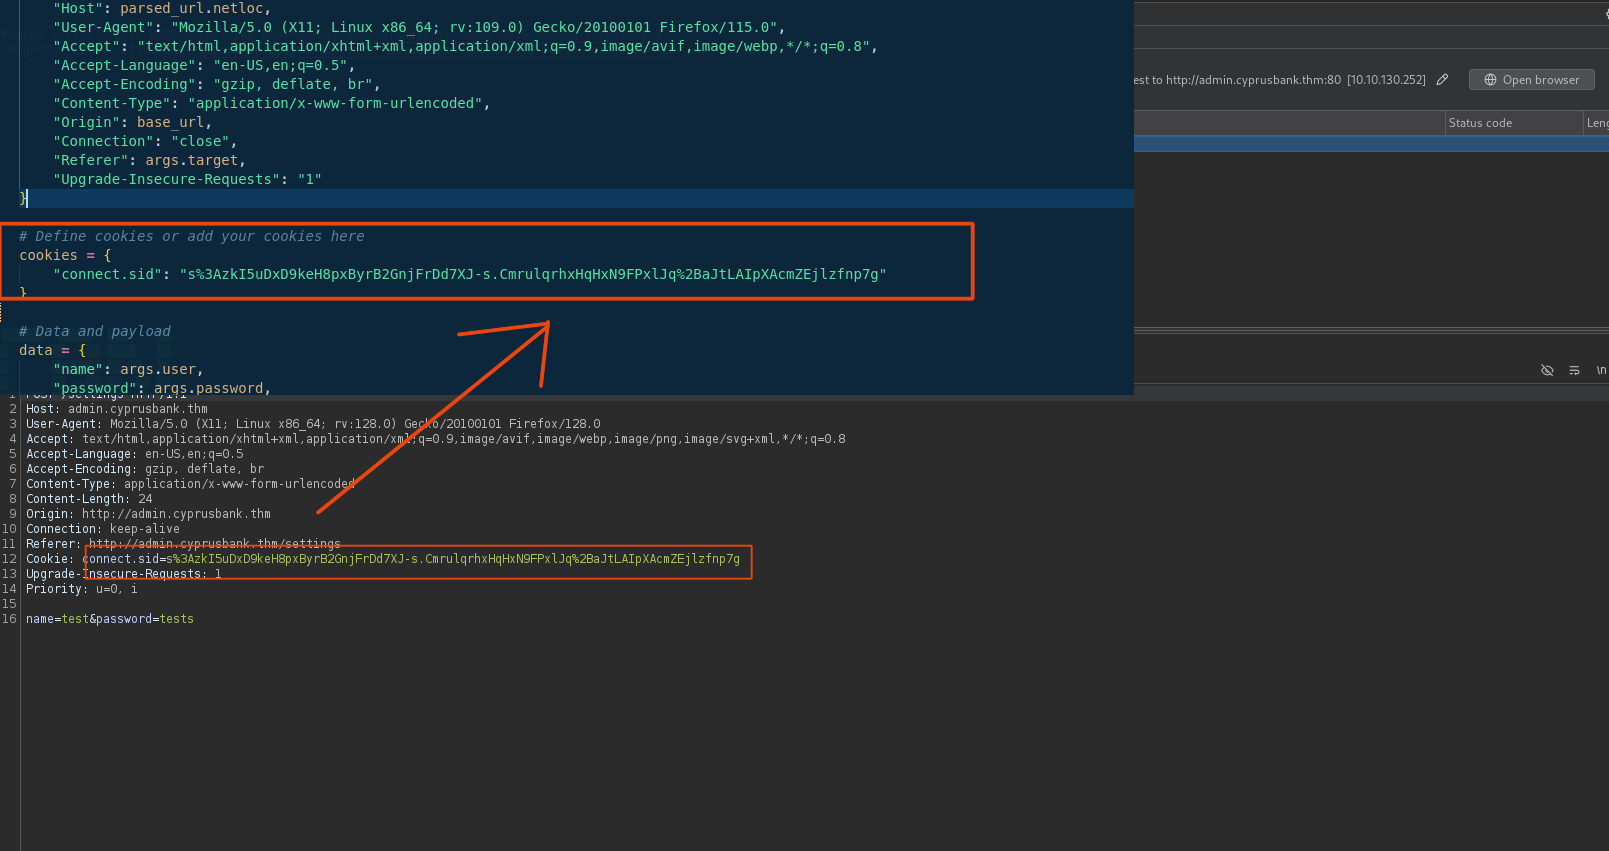 l0n3m4n/cve-2022-29078
Serverseitige Template-Injection (SSTI) RCE - THM-Challenge "whiterose"
 baptistecontreras/cve-2017-8917-joomla
CVE-2017-8917 SQL-Injection-Schwachstelle in Joomla! 3.7.0 Exploit
 m0d0ri205/wargame_re-ls
CTF-Challenge, die die CVE-2025-0184 DOCX SSRF-Schwachstelle ausnutzt, um auf einen internen Admin-Dienst zuzugreifen und eine Flagge zu erhalten.…
 j3r1ch0123/cve-2025-32462
Exploit für CVE-2025-32462, der Privilegieneskalation durch Umgehung von sudo-Host-Beschränkungen auf Linux-Systemen mit betroffenen sudo-Versionen…
 macaroniwdcheese/cve-2025-55182-lab
Lokales Labor zum Verständnis von CVE-2025-55182 RCE in React Server Components/Next.js. Enthält eine bewusst angreifbare App und optionalen…
 r1nzleer/rce-cacti-1.2.22
Dies ist ein Code des Exploits CVE-2022-46169, den ich mit Python3 nachgebaut habe! Falls du gerade eine HTB-Maschine machst, könnte dir das nützlich…
 pasan2002/cve-2019-9053---cms-made-simple-sql-injection-exploit-modified-
Dies ist eine modifizierte Version des zeitbasierten SQL-Injection-Exploits für CMS Made Simple <= 2.2.9. Der Exploit wurde ursprünglich von Daniele…
 katseyres2/cve-2022-44268-pilgrimage
Automatisierter Proof-of-Concept-Exploit für CVE-2022-44268 (ImageMagick beliebiges Dateilesen) mit PNG-Payload-Generierung, konzipiert für…
 sparshbiswas-ai/cve-2025-11844-smolagents
Pädagogische Sandbox und dynamischer Proof-of-Concept-Scanner für CVE-2025-11844 XPath injection in der Hugging Face smolagents Bibliothek, der…
 3mpir3albert/htb_nibbles
In diesem Repository finden Sie den technischen Bericht von Nibbles, den Exploit zur Ausnutzung von CVE-2015-6967 und ein Autopwn-Tool, falls Sie die…








