
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 0xtensho/cve-2025-49132-poc
Proof-of-Concept-Exploit für CVE-2025-49132, der eine Datei-Inklusions-Schwachstelle in Pterodactyl ausnutzt, um Remote-Code-Ausführung über…
 bobfuzzer/cve-2019-18885
Proof-of-Concept für eine Nullzeiger-Dereferenzierung im BTRFS-Dateisystem des Linux-Kernels (CVE-2019-18885), einschließlich eines präparierten…
 jroo1053/grafanadirinclusion
Skript zur Demonstration des Grafana-Directory-Traversal-Exploits (CVE-2021-43798).
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 fabse-hack/cve-2024-3829
Python-Exploit für CVE-2024-3829, der Qdrant Snapshot-Import/Export angreift und Dateilesen, Dateischreiben und Reverse-Shell-Ausführung über…
 szachovy/cve-2025-46811-challenge
Per Ansible bereitgestelltes verwundbares VM-Labor, das eine praxisnahe Sicherheits-Challenge-Umgebung für die Erforschung der Schwachstelle…
 naveen-005/next.js-middleware-bypass-vulnerability-cve-2025-29927
Ein einfacher Proof-of-Concept der CVE-2025-29927 Schwachstelle, die es ermöglicht, die Middleware-Skripte zu umgehen.
 motechstore/cve-2025-27591-poc
# CVE-2025-27591 PoC — Below Lokale Privilegieneskalation Dieses Repository enthält einen Proof of Concept (PoC), der die lokale…
 jeanback1/react-rsc-cve-2025-55182-lab
Bildungslabor zur Demonstration von CVE-2025-55182: Kritische RCE in React Server Components durch Prototype Pollution im Flight Protocol
 horkimhab/cve-2026-46331
CVE-2026-46331 - Entwurf
 fomovet/cve-2025-32463
POC für CVE-2025-32463
 viardant/cve-2021-29447
CVE-2021-29447 - Authentifizierte XXE-Injection - WordPress < 5.7.1 & PHP > 8
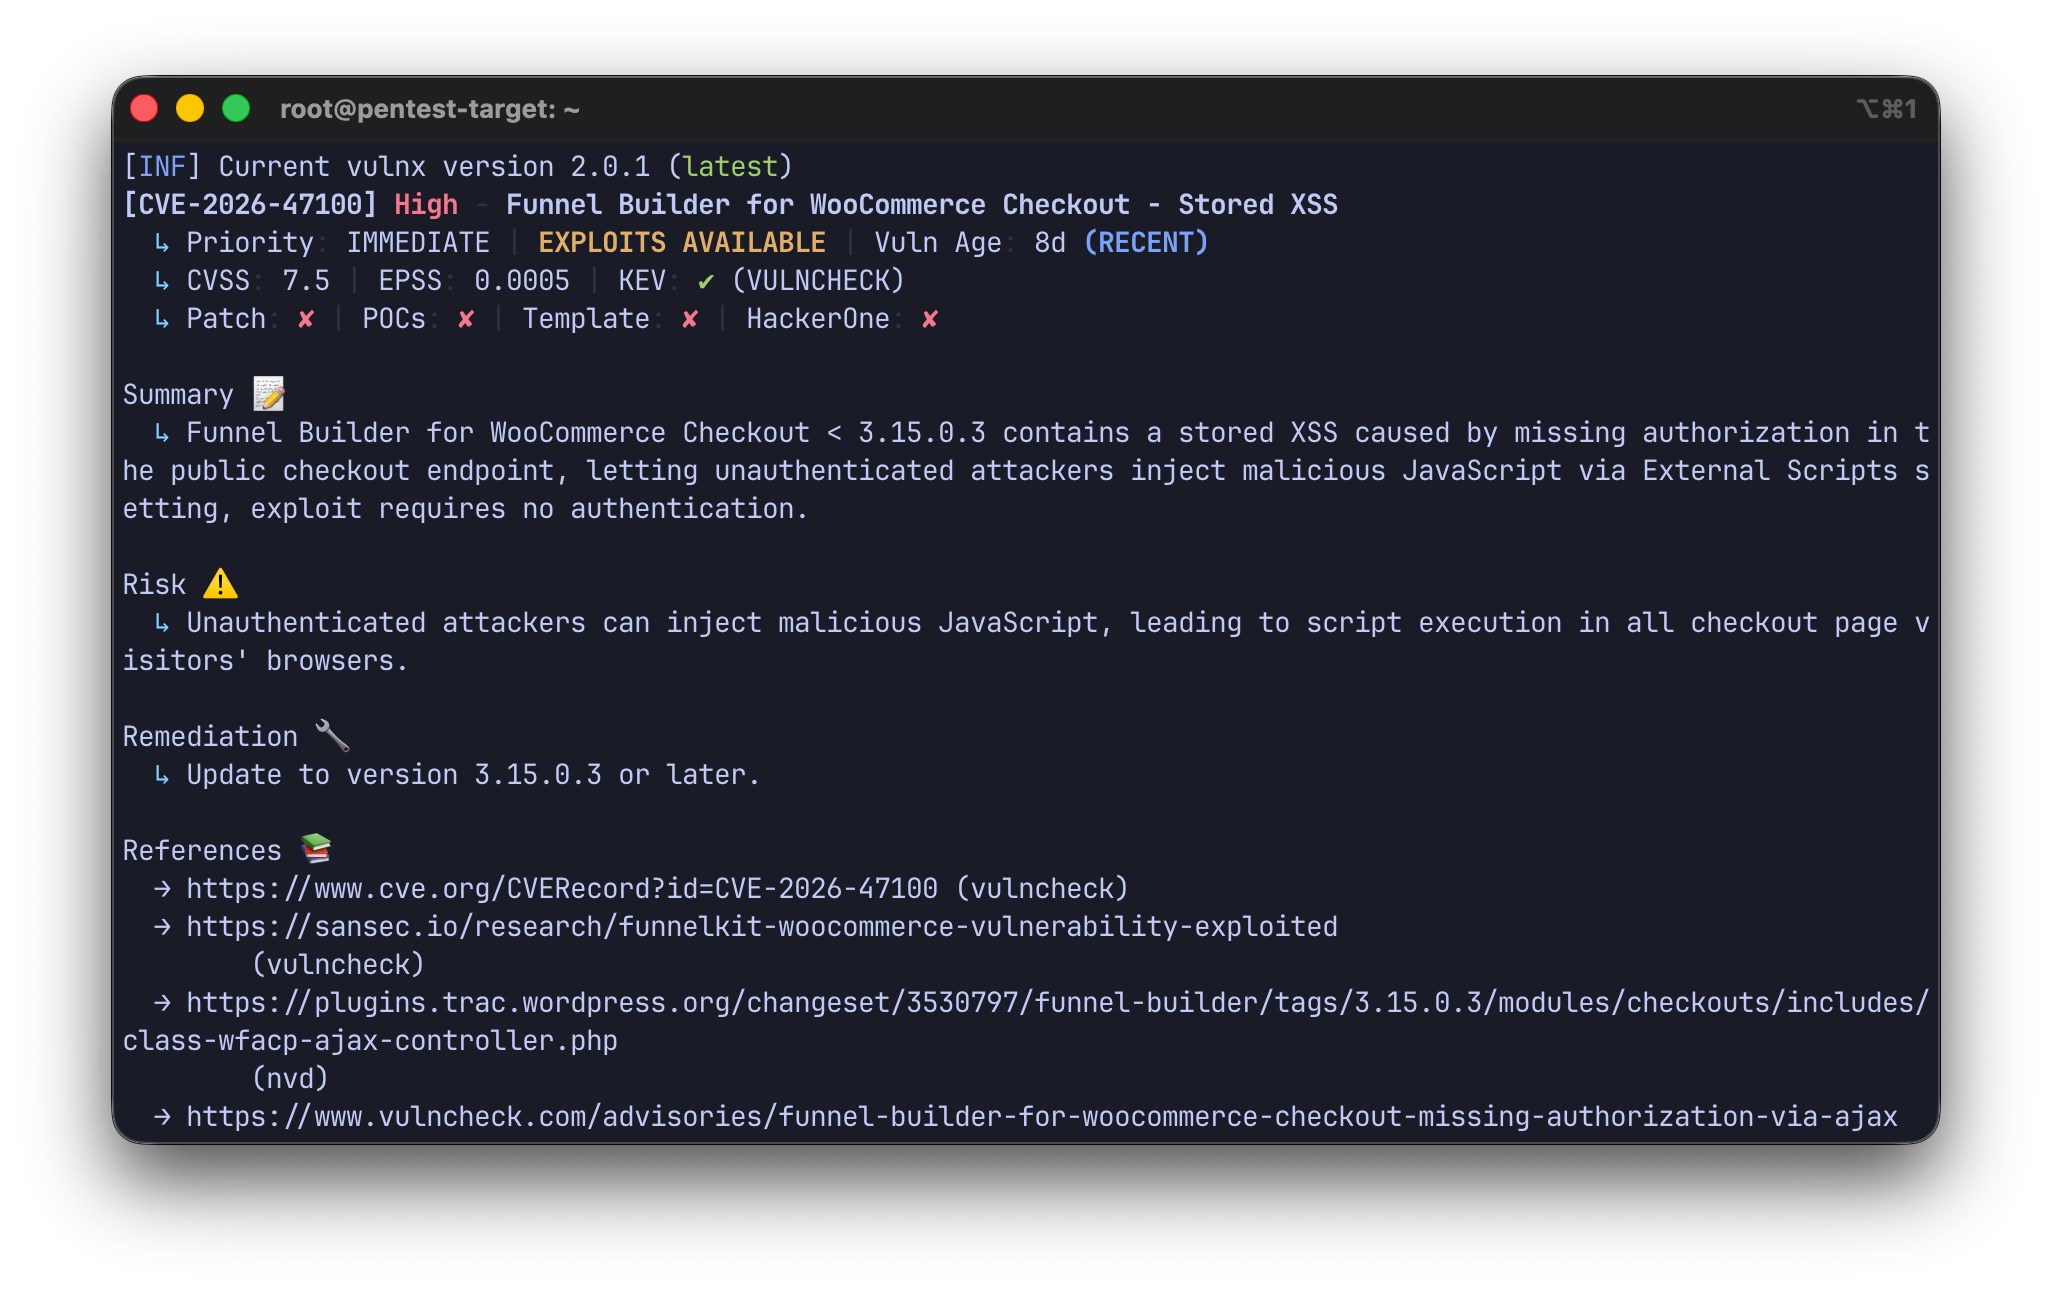 rootdirective-sec/cve-2026-47100-analysis-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-47100, einer unauthentifizierten Stored-XSS-Schwachstelle in FunnelKit für WooCommerce. Enthält…
 k-javaman12/cve-2022-44268-
Für HTB-Übungen
 juliourena/cve-2019-19470-redteamrd
CVE-2019-19470 Exploit-Replikation mit Quellcode, WinDbg-Befehlen, PEB-Modifikation und Dekompilierungsbeispielen für pädagogisches Red-Team-Training.
 jigerjain/integer-overflow-test
Exploit für CVE-2016-8636 Integer-Überlauf in der mem_check-Funktion von infiniband Soft RoCE, mit lehrreicher Pwnie-Adventure-Inselerkundung.
 flame-11/cve-2016-15041-mainwp-dashboard
Vuln lab: MainWP Dashboard <= 3.1.2 Unauthentifiziertes Stored XSS
 deepankarkumar1/cve-2025-55182_vulnerable-application
Absichtlich verwundbares React Server Components-Labor zum Studieren von CVE-2025-55182. Bietet eine sichere Umgebung für Sicherheitsforscher,…








