
 #1
 jason-siu/cve-2019-9053-exploit-in-python-3
Python-3-Exploit für CVE-2019-9053 (SQL-Injection) mit Hash-Cracking, aktualisiert aus veraltetem Python-2-Code für die Verwendung im TryHackMe-CTF.
 horkimhab/cve-2026-42271
CVE-2026-42271 - Entwurf
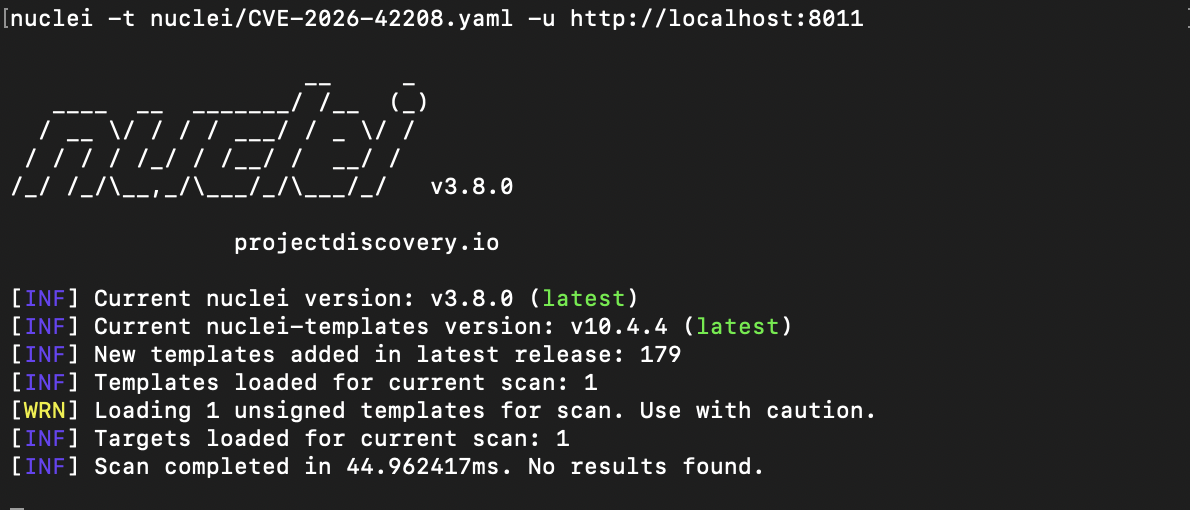 haerin-l/poc_cve-2026-42208
Reproduktionslabor für CVE-2026-42208, eine kritische Pre-Authentifizierung-SQL-Injection in LiteLLM. Enthält Docker-basierte verwundbare/gepatchte…
 drhaitham/cve-2014-6271-shellshock-
Ein vollständiges, modernes Demonstrationslabor für CVE-2014-6271 (Shellshock), einschließlich Architektur, Exploitationsschritten, Nutzung von Burp…
 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [Aktualisiert]: BoltWire v8.00 anfällig für "Stored Cross-site Scripting (XSS)"
 useru1k/php-8.1.0-dev-exploit
Exploit für die PHP 8.1.0-dev Backdoor-Schwachstelle (CVE-2021-21707)
 realatharva15/polkit-cve-2021-3560_writeup
Anfängerfreundlicher Write-up für das TryHackMe-Einsteigermodul- polkit:CVE-2021-3560
 rcribelar-nucleus/my-cool-demo-php-code
PHP RCE CVE-2024-2961 Nucleus Hackathon Demo
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-Concept für CVE-2020-13777 (GnuTLS TLS 1.3 Reconnect-Schwachstelle). Analysiert pcap-Dateien, um den Fehler für Bildungs- und technische…
 ldb33/cve-2023-24249-poc
Proof-of-Concept-Exploit für CVE-2023-24249, eine Schwachstelle für beliebige Datei-Uploads in laravel-admin, die die Bereitstellung von Web-Shells…
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling lab: Apache 2.4.55 CRLF injection
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — Nicht authentifizierte Privilegienausweitung
 ahmedf000/cve-2025-49132_htb_season10
Nicht authentifizierter RCE-Exploit für CVE-2025-49132 im Pterodactyl Panel über Path Traversal, PEAR-Befehlsinjektion und PHP-Codeausführung.…
 abdibimantara/cve-2022-30190-analysis-with-letsdefends-lab
Dies ist mein einfacher Artikel über die Analyse von CVE 2022-30190 (Follina). Ich verwende das Labor von Letsdefend.
 7s26simon/cve-2013-0156
Modifiziertes Ruby-Skript für RCE

 mbrandner-group/webgoat.net
Absichtlich verwundbare .NET-Webanwendung zum Erlernen gängiger Websicherheitslücken durch praktische Übungen, die XSS, SQL-Injection und andere…
 ns-projects-unina/ctf_cve_dsp_1
Eine CTF im DSP-kompatiblen Format, basierend auf der CVE-2025-29927 von nextjs.









