
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 stellardriftlabs/cve-2018-8097-poc
PoC für CVE-2018-8097 Dieses Skript nutzt CVE-2018-8097 aus und kann Dateien und Inhalte mittels einer blinden RCE-Methode abrufen.
 silasspringer/cve-2018-10933
CTF-Herausforderung und Exploit-Skript für CVE-2018-10933, eine libSSH-Authentifizierungsumgehung, mit Docker-Setup und Walkthrough.
 rishi-kaul/n8n-cve-2025-68613
Forschungs- und Exploit-Toolkit für CVE-2025-68613, eine kritische RCE in n8n. Enthält Root-Cause-Analyse, Exploit-Entwicklung, browserbasierten PoC,…
 bugvex/poison-htb-report
Privilegieneskalation auf HTB "Poison" mit PwnKit (CVE-2021-4034)
 al3xgd/cve-2023-4220-exploit
LMS Chamilo 1.11.24 CVE-2023-4220 Exploit
 rootsecnz/htb-ctf-walkthroughs
Walkthroughs für Capture-the-Flag-Herausforderungen auf der HTB Cybersecurity-Plattform.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python-Golfing-Challenge für copy.golf, die sich darauf konzentriert, minimalen Code zu erstellen, um ein bestimmtes CVE-bezogenes Verhalten…

 noraj/ctf-party
:triangular_flag_on_post: Ein CLI-Tool & eine Bibliothek zur Verbesserung und Beschleunigung des Schreibens von Skripten/Exploits mittels…
 bishopfox/otto-support
Eine Implementierung eines verwundbaren MCP-Servers mit mcp-go
 tykawaii98/ctf_writeups
Sammlung von CTF-Writeups und Exploit-Code-Snippets zum Erlernen von Schwachstellenentdeckung, Exploitationstechniken und Challenge-Lösungen.
 scottybauer/cve-2015-1318
Exploit, den ich verwendet habe, um 10% zusätzliche Bonuspunkte für die Endnote in Matthew Mights Compilers-Kurs zu erhalten.
 ecu-10525611-xander/cve-2022-37706
Alle Credits gehen an MaherAzzouzi (https://github.com/MaherAzzouzi/CVE-2022-37706-LPE-exploit). Dies ist eine Kopie des Exploits für CTFs.
 nxploited/cve-2025-4631
Profitori 2.0.6.0 - 2.1.1.3 - Fehlende Autorisierung zu nicht authentifizierter Privilegieneskalation
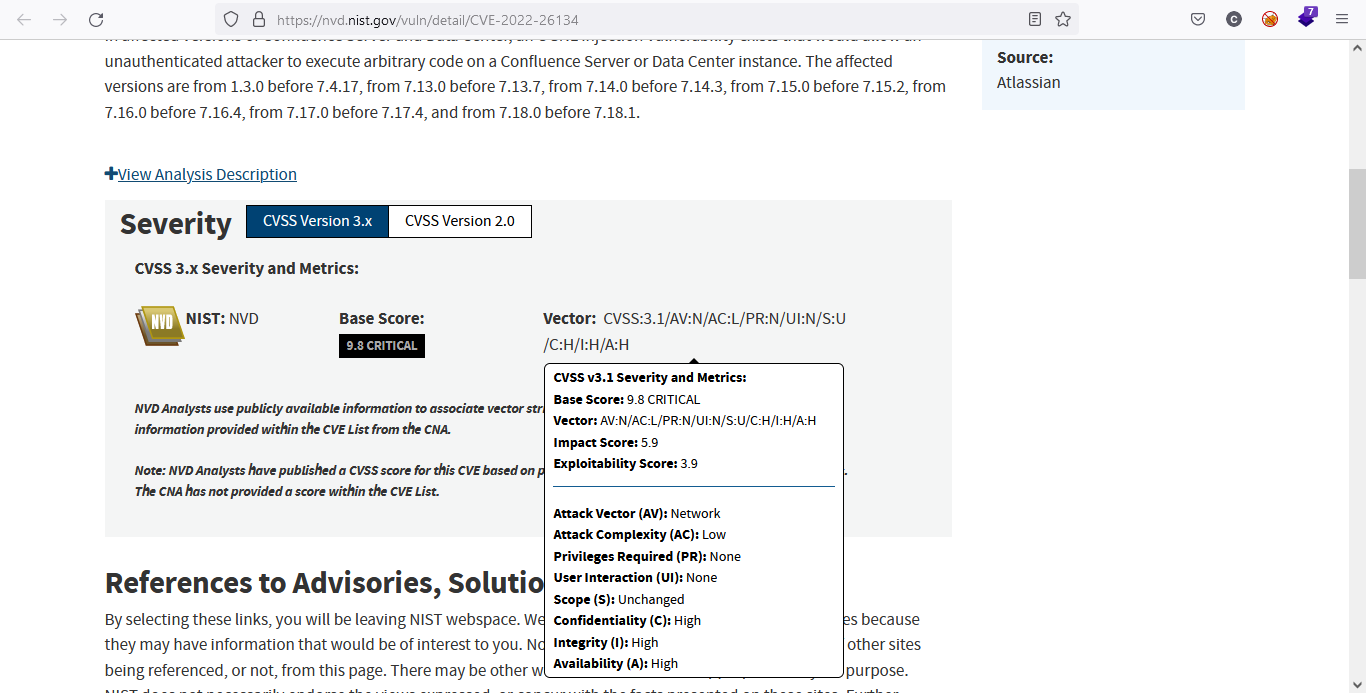 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Ein interaktives Labor, das die nicht authentifizierte RCE-Schwachstelle von Confluence Server und Data Center…
 rootharpy/cve-2025-5287
Exploit für nicht authentifizierte SQL-Injection für WordPress Likes and Dislikes Plugin ≤ 1.0.0
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
Proof-of-Concept-Exploit für CVE-2025-55182, der Techniken zur Ausnutzung von Schwachstellen zu Bildungs- und Penetrationstestzwecken demonstriert.
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
ZoneMinder Zeitbasierte SQL-Injection (CVE-2024-51482) Exploit POC








