

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

CTF

CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.

Kitploit empfohlen

Top-Tools

10 ausgewählt
pwntools preview#1

pwntools

GitHubgallopsled/pwntools
13.6kvor 2 Tagen
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8kvor 1 Tag
gef preview#3

gef

GitHubhugsy/gef
8.3kvor 3 Tagen
RsaCtfTool preview#4

RsaCtfTool

GitHubrsactftool/rsactftool
7.1kvor 0 Tagen
CyberChef preview#5

CyberChef

GitHubgchq/cyberchef
35.6kvor 21h 39m
Ciphey preview#6

Ciphey

GitHubbee-san/ciphey
21.6kvor 13 Tagen
how2heap preview#7

how2heap

GitHubshellphish/how2heap
8.8kvor 4 Tagen
ROPgadget preview#8

ROPgadget

GitHubjonathansalwan/ropgadget
4.5kvor 4 Monaten
Ropper preview#9

Ropper

GitHubsashs/ropper
2.1kvor 2 Monaten
zsteg preview#10

zsteg

GitHubzed-0xff/zsteg
1.6kvor 9 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1114 Ergebnisse
wrongsecrets preview

wrongsecrets

GitHubowasp/wrongsecrets

Vulnerable app with examples showing how to not use secrets

container-securityvulnerability-analysisctf+5
1.5kvor 1 Tag
ludus_crushftp_cve-2025-31161_sim preview

ludus_crushftp_cve-2025-31161_sim

GitHubrufflabs/ludus_crushftp_cve-2025-31161_sim

Ansible-Rolle, die ein realistisches CrushFTP CVE-2025-31161 Ausnutzungsszenario mit rotierenden sensiblen Datendateien und automatischer Bereinigung…

vulnerability-analysisexploitationweb-application-exploitation+5
vor 4 Monaten
GateX preview

GateX

GitHubabraxas/gatex

FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…

password-crackingstatic-analysisdynamic-analysis-sandboxing+8
1vor 1 Monat
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…

memory-forensicsreverse-engineeringmalware-analysis+7
284vor 2 Monaten
reverse-skill preview

reverse-skill

GitHubzhaoxuya520/reverse-skill

AI-powered skill router pack for reverse engineering, penetration testing, and security research. Routes AI agents to correct methodologies and…

exploitationreverse-engineeringweb-security+8
23.7kvor 5 Tagen
attackgen preview

attackgen

GitHubmrwadams/attackgen

AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE…

ctfpenetration-testingthreat-intelligence+5
1.2kvor 1 Tag
basecrack preview

basecrack

GitHubmufeedvh/basecrack

Alle Basen dekodieren - Base Scheme Decoder

steganographycryptographyctf+1
582vor 3 Jahren
Hx0-HawkEye preview

Hx0-HawkEye

GitHubasaotomo/hx0-hawkeye

Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern,…

packet-sniffing-analysisvulnerability-scannersweb-proxies-interception+7
60vor 16 Tagen
atomicvulns preview

atomicvulns

GitHubdoretox/atomicvulns

Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…
vulnerability-analysisweb-application-exploitationweb-security+5
24vor 1 Monat
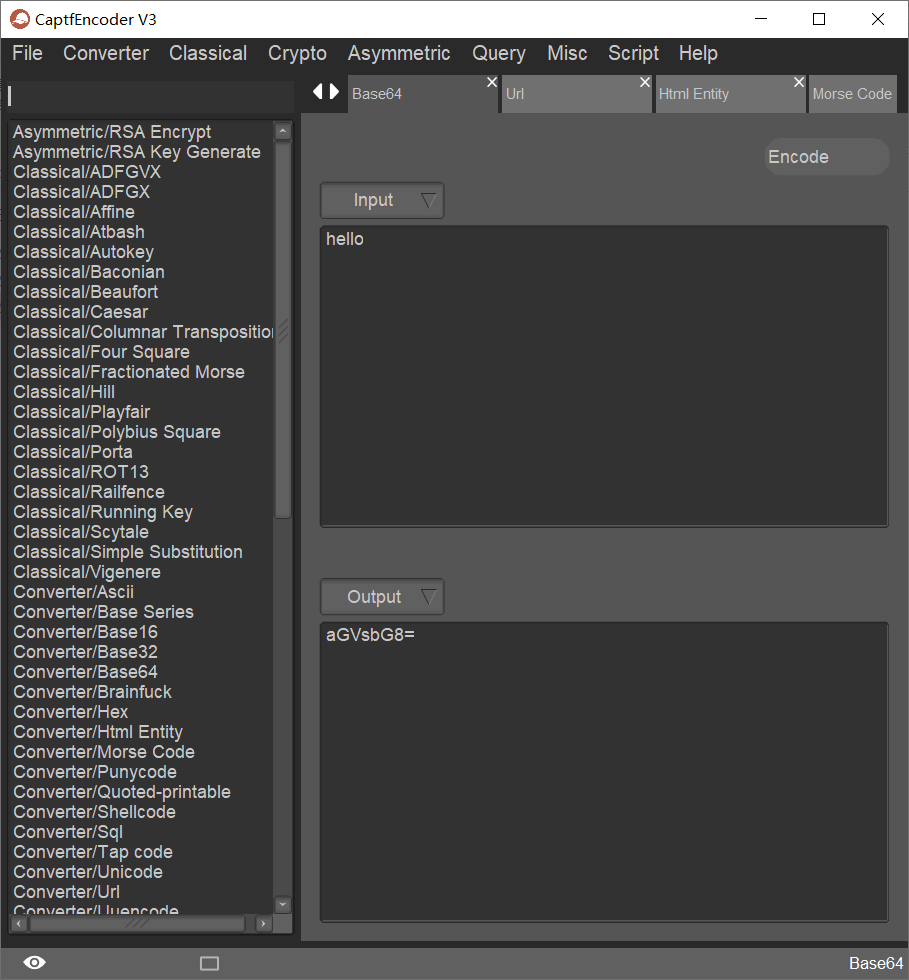
CaptfEncoder preview

CaptfEncoder

GitHubguyoung/captfencoder

Plattformübergreifendes Sicherheits-Toolkit für Kodierung, klassische und moderne Kryptographie, Hash-Berechnung und Online-Aufklärungsabfragen,…

hash-analysiscryptographyctf+1
1.3kvor 3 Jahren
EnvVisualizer preview

EnvVisualizer

GitHubw4r10ck423/envvisualizer

/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…

defensive-toolsvulnerability-analysisconfiguration-auditing+7
1vor 6 Monaten
pentestcode preview

pentestcode

GitHubs0ld13rr/pentestcode

Autonomer KI-Penetrationstest-Agent, der Multi-Agenten-Aufklärung, Exploitation, Post-Exploitation und Berichterstellung mit persistentem…

penetration-testing-frameworksreconnaissancepassword-attacks+9
1.2kvor 14 Tagen
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamischer Branch-Divergenz-Finder für nativen Code -- verfolgt zwei Frida-Ausführungen und findet die exakte Instruktion, an der sie divergieren.

dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
8vor 1 Monat
splitting-the-email-atom preview

splitting-the-email-atom

GitHubportswigger/splitting-the-email-atom

Forschungsmaterialien und Tooling zur Ausnutzung von Diskrepanzen bei E-Mail-Adressparsern, um Zugriffskontrollen zu umgehen, einschließlich Fuzzern,…

payload-generationvulnerability-analysisweb-application-exploitation+7
100vor 11 Monaten
Awesome-Hacking-Resources preview

Awesome-Hacking-Resources

GitHubvitalysim/awesome-hacking-resources

Eine Sammlung von Hacking- / Penetrationstest-Ressourcen, die dich besser machen!
osintprivilege-escalationvulnerability-analysis+9
17.3kvor 6 Monaten
Ethical-Hacking-Tools preview

Ethical-Hacking-Tools

GitHubhhhrrrttt222111/ethical-hacking-tools

Vollständige Auflistung und Verwendung von Werkzeugen für ethisches Hacking

vulnerability-scannersexploit-frameworksinformation-gathering+6
2.2kvor 1 Monat
wrongsecrets-binaries preview

wrongsecrets-binaries

GitHubowasp/wrongsecrets-binaries

Quellcode für die Binaries von OWASP WrongSecrets

static-analysisvulnerability-analysiscode-analysis+6
11vor 3 Tagen
CVE-2025-11262-Lab preview

CVE-2025-11262-Lab

GitHubrootdirective-sec/cve-2025-11262-lab

# Docker-Lab zur Reproduktion von CVE-2025-11262, einer nicht authentifizierten gespeicherten Blind-XSS-Schwachstelle im Link Whisper Free…


vulnerability-analysisweb-application-exploitationctf+3
vor 5 Monaten
Zurück1…456…62Weiter






