
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity Exploit
 cved-sources/base-joomla
base-joomla
 marwahhadi/cve-2026-46331-pedit-cow
Beschreibung und Ausnutzungsschritte für die pedit COW-Sicherheitslücke (CVE-2026-46331)
 horkimhab/cve-2026-45247
CVE-2026-45247 - Entwurf
 flojboj/cve-2024-32002
Lehr-Exploit-Skript für CVE-2024-32002 (Git RCE) mit automatisiertem Setup, entwickelt für CTF-Umgebungen und Sicherheitsschulungen.
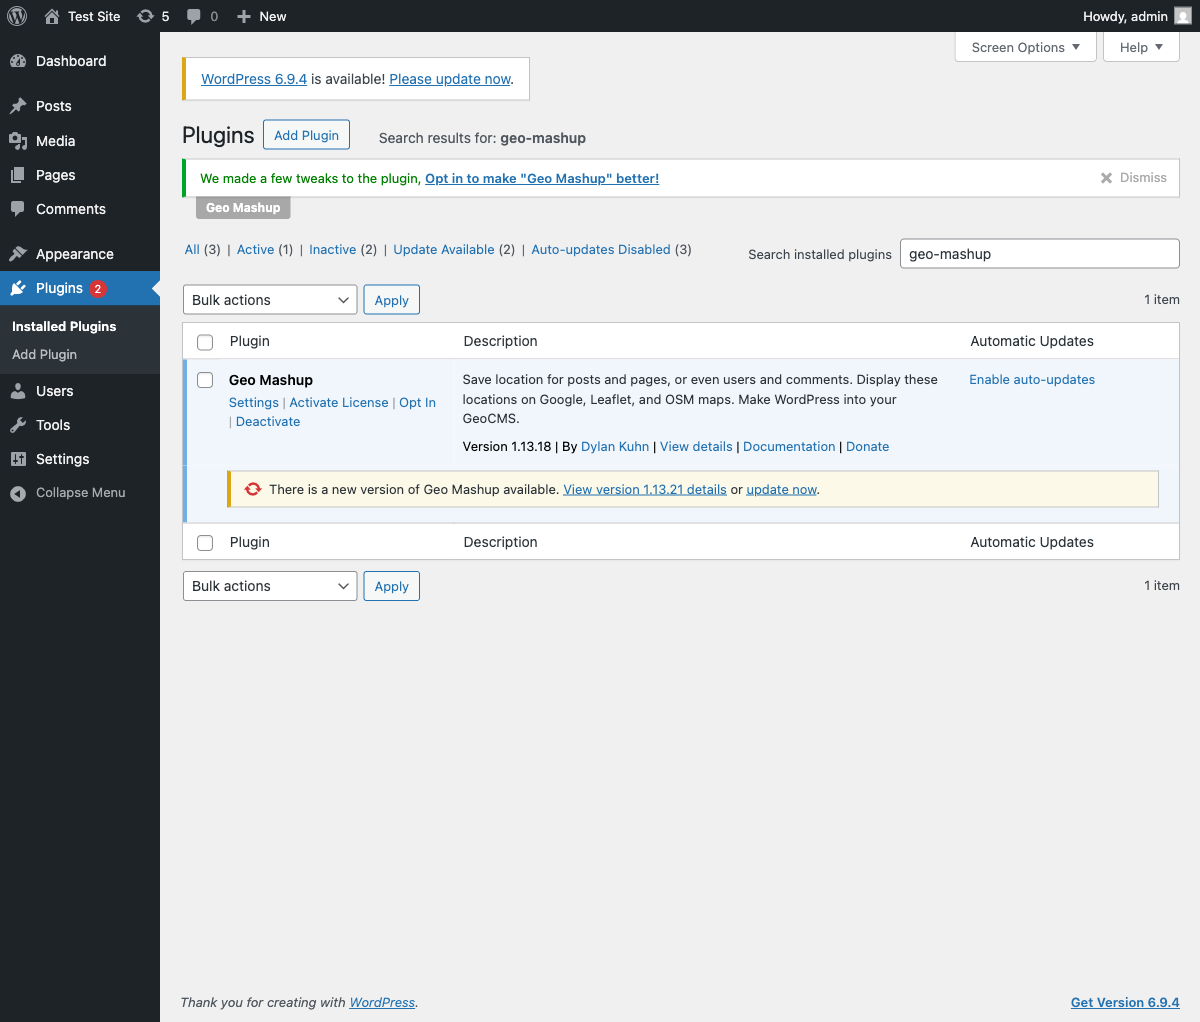 ydking0911/cve-2026-4060-poc
Proof-of-concept für CVE-2026-4060: nicht authentifizierte zeitbasierte Blind-SQL-Injection im Geo Mashup WordPress-Plugin über die ORDER BY-Klausel.…
 tierchampion/poc_cve-2015-9235
Demo des Algorithmenverwirrungsangriffs auf verschiedene JWT-Bibliotheken
 specializzazione-cyber-security/demo-cve-2021-29447-lezione
Proof-of-Concept-Exploit für CVE-2021-29447, eine authentifizierte XXE-Schwachstelle in WordPress 5.6-5.7. Enthält Lab-Einrichtung, Erzeugung…
 shen771/blackash-cve-2025-55182
CVE-2025-55182
 patrickhalasik/cve-2020-23127-poc
Proof-of-Concept und Analyse für CVE-2020-23127 (CSRF) mit einer Docker-basierten Laborumgebung. Demonstriert die Ausnutzung und das Verständnis von…
 nik123-py/cve-2025-49132_htb_season10
Exploit für CVE-2025-49132, der auf das Pterodactyl Panel abzielt und Pfad-Traversal mit PEAR-Befehlsinjektion für nicht authentifizierte…
 martinfrancois/cve-2018-1000529
Proof-of-concept für CVE-2018-1000529: gespeichertes XSS im Grails Fields Plugin <=2.2.7. Zeigt die Schwachstelle mit einer ausführbaren…
 m0d0ri205/pdfjs
Wargame zur Ausnutzung von CVE-2024-4367 in PDF.js für die bildungsorientierte Schwachstellenanalyse und Exploit-Übung.
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 ch4n3-yoon/cve-2024-21520-demo
Bildungs-Repository, das XSS-Schwachstellen in Django-Rest-Framework-Anwendungen demonstriert. Enthält absichtlich verwundbaren Code, um Entwicklern…
 binneko/cve-2025-46041
Proof-of-concept für eine gespeicherte XSS-Schwachstelle in Anchor CMS v0.12.7, die die Ausführung beliebigen JavaScripts über das…
 amalpvatayam67/day01-sessionreaper-lab
Dies ist ein winziges Labor, das die Kernidee simuliert, die für CVE-2025-54236 (“SessionReaper”) gemeldet wurde.
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
In diesem Projekt habe ich einen detaillierten Penetrationstestprozess dokumentiert, der auf Schwachstellen des Apache HTTP Servers abzielt,…








