
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept (PoC) für eine Authentifizierungs-Bypass-Schwachstelle, die Anwendungen betrifft, die pac4j-jwt mit JWE (JSON Web Encryption)…
 0xw1ld/cve-2026-29000
Rust-basierter Exploit-Generator für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt über alg:none-JWT, das in JWE verschachtelt ist,…
 m1ghtym0/browser-pwn
Eine aktualisierte Sammlung von Ressourcen, die auf Browser-Exploitation abzielen.
 lrh2000/stackrot
CVE-2023-3269: Linux-Kernel Privilegieneskalations-Schwachstelle
 nakiami/mellivora
Mellivora ist eine in PHP geschriebene CTF-Engine
 sauercloud/rwctf21-virtualbox-61-escape
0day VirtualBox 6.1.2 Escape für RealWorld CTF 2020/2021 CVE-2021-2119
 ctf-o-matic/capture-the-flag
Hilfsskripte zum Remastern von Linux-Live-CD-Abbildern, um gebrauchsfertige Sicherheits-Wargames mit vorinstallierten Schwachstellen zu erstellen,…
 jazho76/page_table_walk
Gehe manuell x86-64-Seitentabellen in qemu und gdb durch. Zerlege eine virtuelle Adresse, folge cr3 durch alle Ebenen des physischen Speichers und…
 tianstcht/cve-2023-4427
Exploit für CVE-2023-4427, der auf Chrome 117 V8 abzielt und viele Cross-Origin-Iframes nutzt, um ASLR per Brute-Force zu umgehen und Codeausführung…
 paill/silicon2022-capturetheflag
Sammlung von 41 Capture-the-Flag-Challenges, bereitgestellt über Docker und Azure Kubernetes unter Verwendung der RootTheBox-Plattform. Enthält…
 nxploited/cve-2025-2266
Checkout Mestres do WP für WooCommerce 8.6.5 - 8.7.5 - Unaauthenticated Arbitrary Options Update
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC Labor
 hxuu/moodle-cve
Web CTF Herausforderung, die moodle CVE-2025-26529 hervorhebt (in 2 Varianten)
 volksrat71/react2shellexploitvisualized
Interaktive Visualisierung der RCE-Schwachstelle React2Shell (CVE-2025-55182) mit kommentierten Animationen für drei Zielgruppen: Experte, Praktiker…
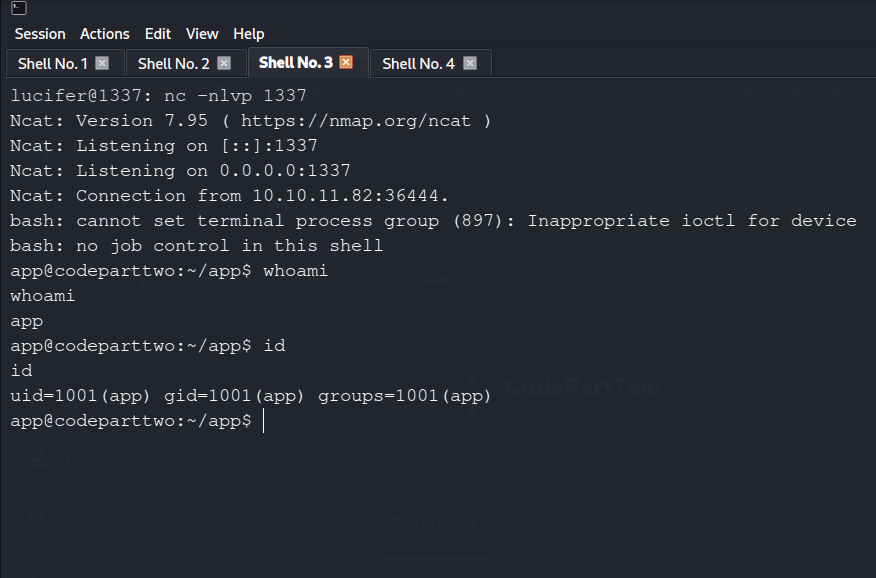 l1337xi/cve-2024-28397-exploit-automation
Ein Python-Automatisierungsskript zur Ausnutzung der Schwachstelle **js2py Sandbox Escape** (CVE-2024-28397). Dieses Tool automatisiert die…
 moxitpanchal/evershop-lab-cve-2026-25993
Docker-basiertes Labor zur Ausnutzung von CVE-2026-25993, einer Second-Order SQL-Injection in EverShop. Bereitstellen, enumerieren und die Datenbank…
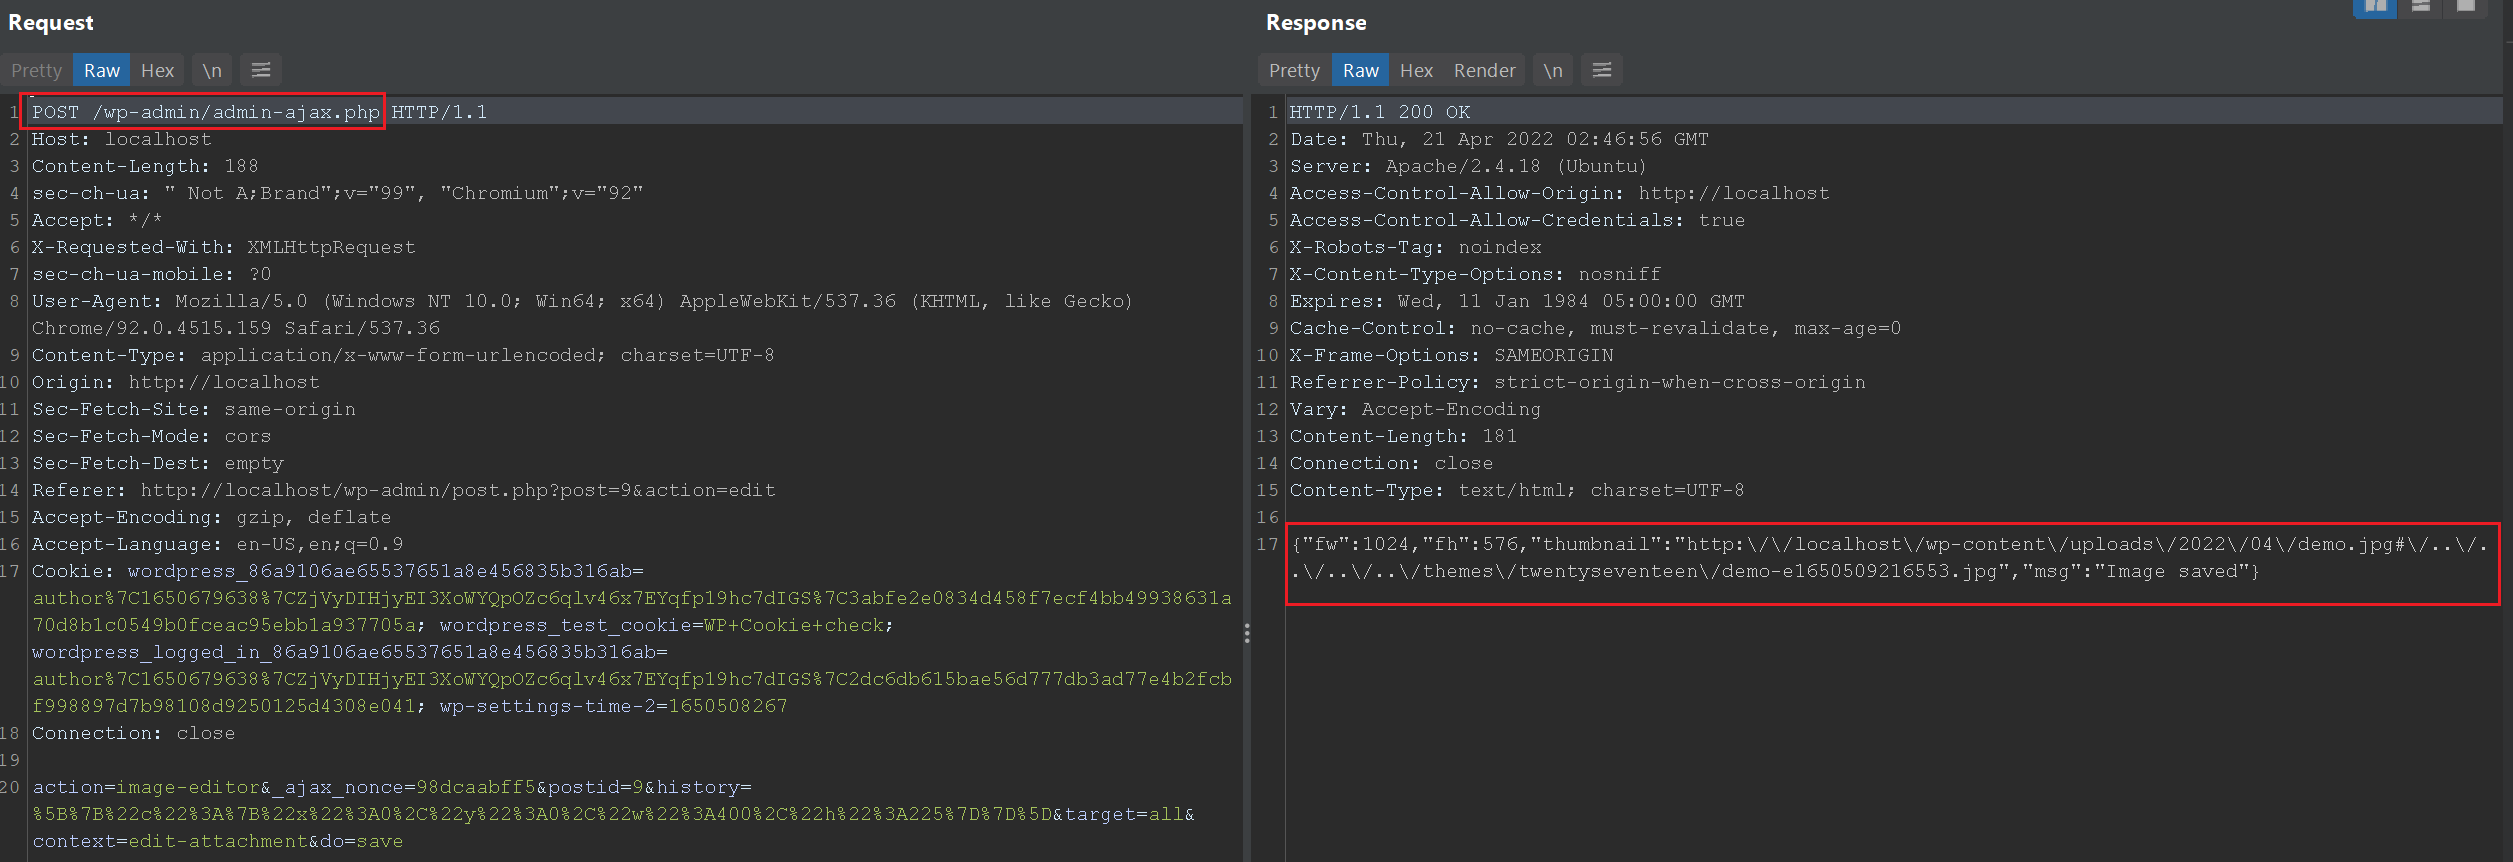 tuannq2299/cve-2019-8942
Detaillierte technische Analyse und Proof-of-Concept-Exploit für WordPress RCE-Schwachstellen CVE-2019-8942 und CVE-2019-8943, die LFI-zu-RCE über…
 soham23/firefox-rce-nssmil
Lehrreiche eigenständige JavaScript-Implementierung des öffentlichen Exploits für CVE-2016-9079 (Firefox Use-After-Free), adaptiert aus dem…








