
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 monseigneurpatas/thm-ice-icecast-rce-privesc
Vollständige Kompromittierung der Ice-Maschine von TryHackMe — Icecast 2.0.1 RCE (CVE-2004-1561) über Buffer Overflow, gefolgt von…
 gonzabot/kernel-exploit-dirtycow
Lab — Privilegieneskalation durch Dirty Cow CVE-2016-5195 | 4Geeks Academy
 yuta3003/cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, eine Sicherheitslücke zur Remote-Code-Ausführung in React Server Functions (Next.js). Zeigt…
 yusufdalbudak/cve-2026-42945
Dockerisiertes Labor für Schulungen zur NGINX-Rewrite-Schwachstelle (CVE-2026-42945) mit anfälligen und gepatchten Instanzen, harmlosen Testskripten…
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL Authentication Bypass Home Lab
 hklabcr/cve-2011-2523
Manuelle und automatisierte Exploitation-Anleitung für die vsftpd 2.3.4 Backdoor (CVE-2011-2523) mit benutzerdefiniertem Reverse-Shell-Payload und…
 gmh5225/blackash-cve-2025-4322
CVE-2025-4322 – Nicht authentifizierte Rechteerweiterung durch Passwort-Update „Kontoübernahme“ 🔥
 ducducuc111/cve-2025-55182-poc
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote Code Execution durch eine Prototype-Chain-Schwachstelle in React Server Components…
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, Backdoor-Konten
 bohemian-miser/cve-2025-65018_exploit_challenge
CTF-Herausforderung, die einen Heap-Overflow in libpngs png_image_finish_read ausnutzt, um einen Funktionszeiger zu überschreiben und eine Shell zu…
 amalpvatayam67/day05-grafana-sqlexpr-lab
Grafana SQL-Ausdrücke → DuckDB LFI (CVE-2024-9264)
 adindrabkin/llama_facts
Webanwendung anfällig für Python3 Flask SSTI (CVE-2019-8341)
 suriyaboon/hackthebox-facts
HTB Facts ist eine einfache Linux-Box mit Camaleon CMS und MinIO. Erhalten Sie Admin-Zugriff über offene Registrierung und eine…
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB Write-up, das fortgeschrittenes Directory Fuzzing, File Upload Bypass via Magic Numbers/Extension Spoofing mit Burp Suite und Privilege…
 cedric-martz/ethernalblue_report
Dies ist ein Sicherheitsbewertungsbericht bezüglich der EthernalBlue-Schwachstelle (CVE-2017-0143).
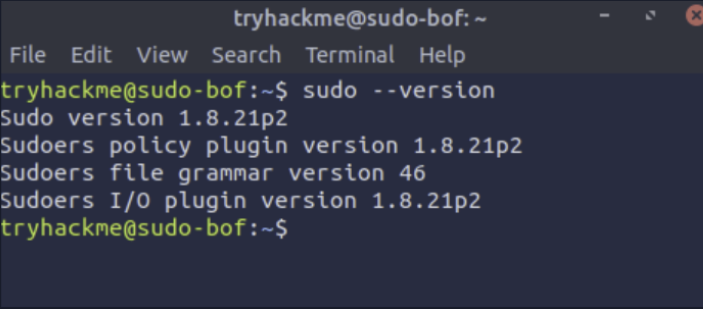 devteam6rabbit/cve-2019-18634-writeup
Analyse des Sudo-Pufferüberlaufs, der Sudo-Versionen <1.8.26 betrifft, und wie man GCC verwendet, um öffentlich verfügbare Exploits zu kompilieren
 silocityit/cve-2021-4034-playground
Ein praxisorientierter Binary-Exploitation-Challenge auf Basis von CVE-2021-4034, entwickelt zum Üben von Privilege-Escalation-Techniken in einer…
 amusedx/cve-2026-22686
CTF-Challenge mit Fokus auf Sandbox-Escape durch Quellcode-Review einer JavaScript-Ausführungsumgebung, entwickelt für praxisnahe…








