
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 danreis20/pentest-lab-metasploitable2
Isoliertes Netzwerk-Pentest-Labor: Enumeration mit nmap/nikto und manuelle Ausnutzung von Metasploitable2 (vsFTPd-Backdoor CVE-2011-2523, Bindshell)…
 s3v3n-jg/cve-2026-76461
Absichtlich verwundbares Python-Lab, das unsichere YAML-Deserialisierung demonstriert, die zur Codeausführung führt, mit drei Schwierigkeitsstufen,…
 r3fr4kt/devvortex
HackTheBox Devvortex Walkthrough mit Subdomain-Fuzzing, Joomla-API-Enumeration, template-basierter Web-Shell, bcrypt-Hash-Cracking und Apport-CLI…
 iapetus12/cohort-htb
HTB Cohort - SSRF, Marimo Pre-Auth-RCE (CVE-2026-39987) und PackageKit-Privilegieneskalation (CVE-2026-41651)
 p1kachu/v0lt
Security CTF Toolkit (Nicht mehr gewartet)
 shellphish/ictf-framework
Open-Source-Framework zum Hosten von Angriffs-/Verteidigungs-CTF-Wettbewerben mit automatisiertem Gamebot, Skriptausführung, VPN-Routing und…
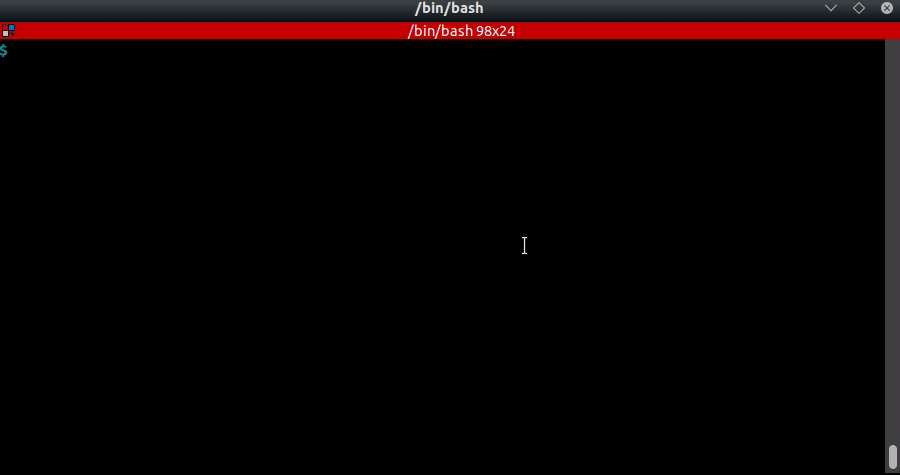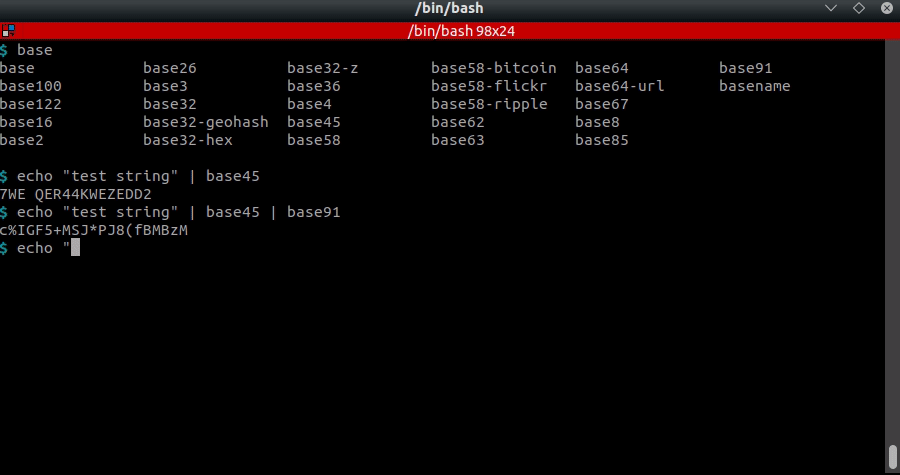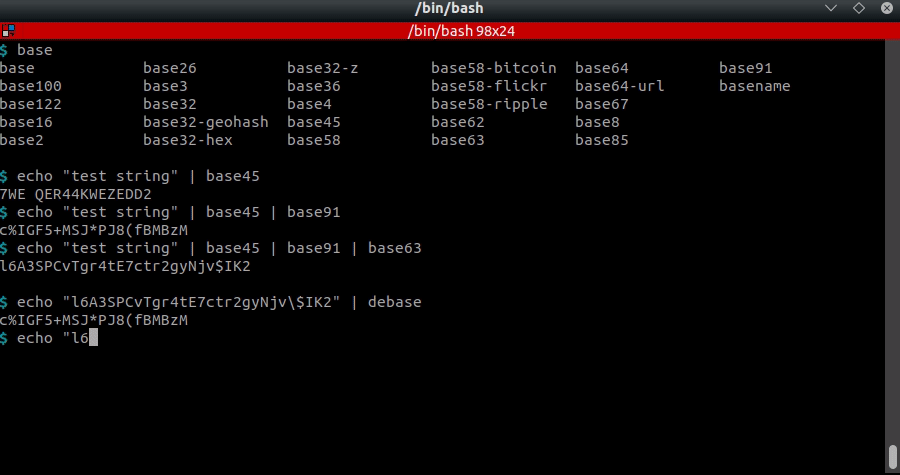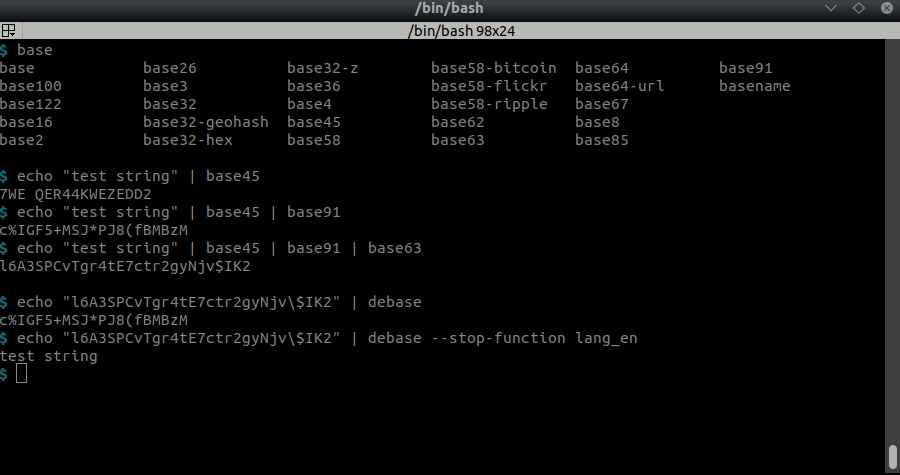 dhondta/python-codext
Python-Codecs-Erweiterung mit CLI-Tools zum Kodieren/Dekodieren von allem
 devploit/debughunter
Chrome-Erweiterung, die beim Surfen passiv Debug-Parameter, sensible Header und exponierte Pfade (.env, .git, actuator) findet. Entwickelt für Bug…
 hac01/owasp-top-10-k8s-2025
Praxisorientiertes Capture-the-Flag-Labor für die OWASP Kubernetes Top 10 (2025). Nutzen Sie 11 reale Cluster-Schwachstellen aus, erbeuten Sie…
 anvbis/browser_ctf
Eine Sammlung von CTF-Herausforderungen und Lösungen für Webbrowser.
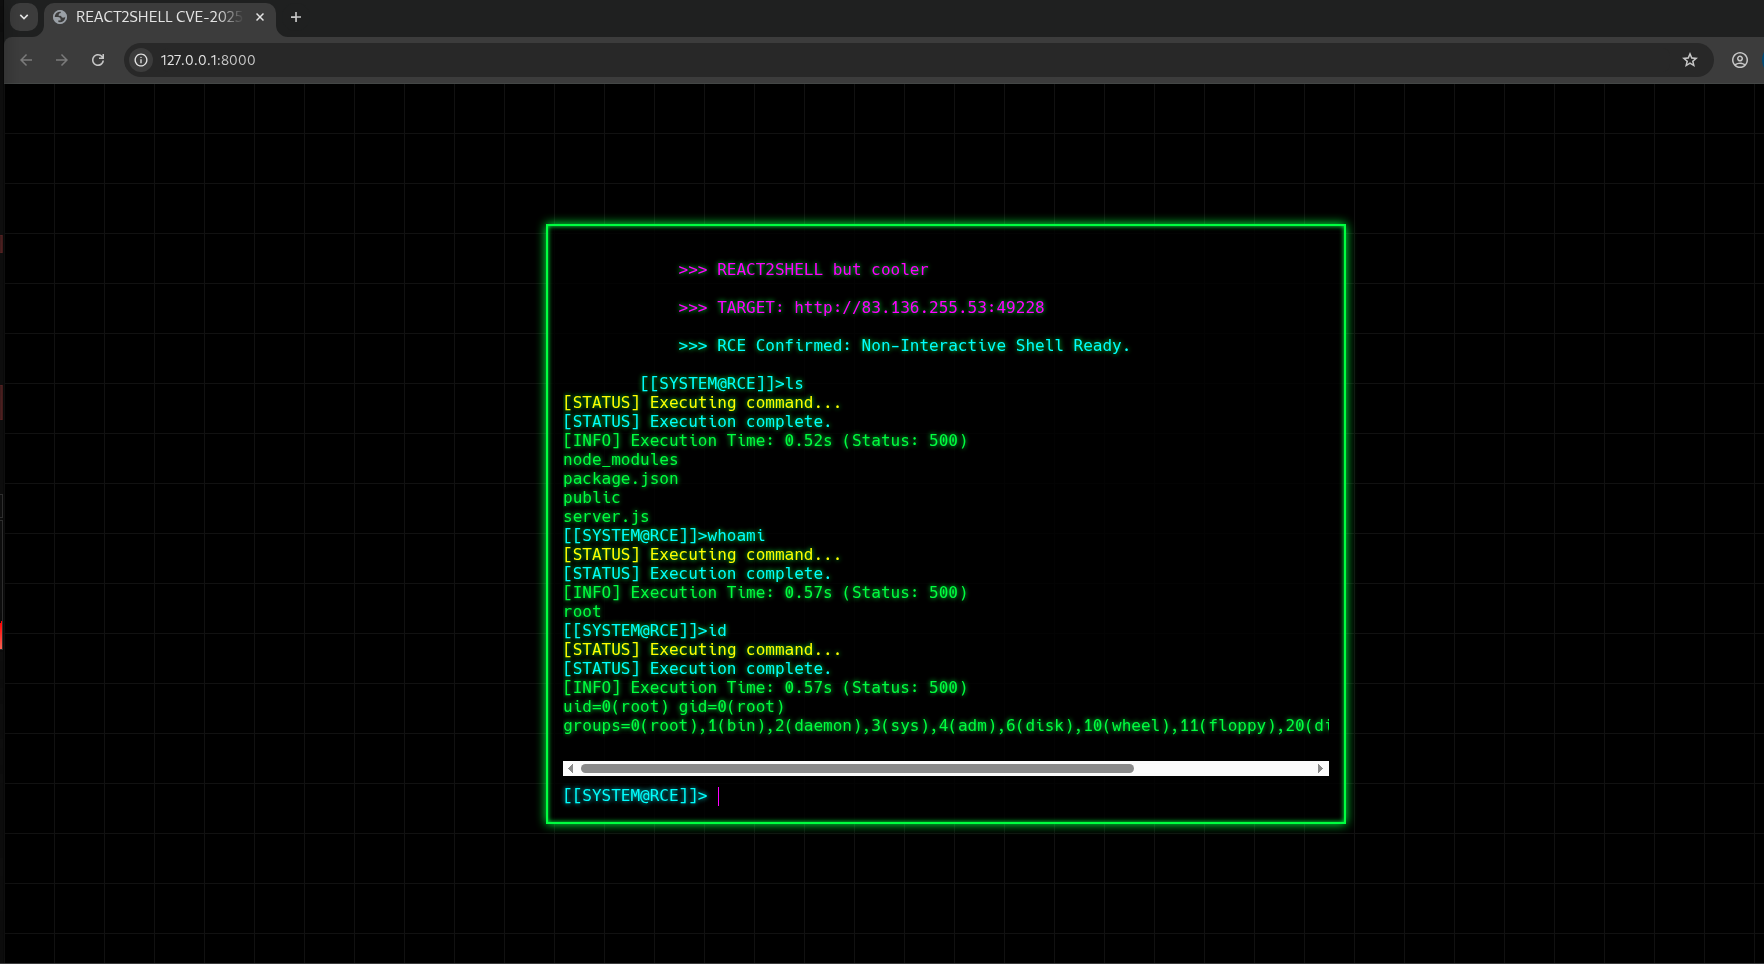 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell ist ein pädagogisches PoC-Exploit-Tool für CVE-2025-55182, eine kritische Prototype-Pollution-Schwachstelle in…
 abdugafforov-bobur/cve-2026-54415-poc
PoC für CVE-2026-54415 — Azuriom CMS (<1.2.11) Fehlerhafte Zugriffskontrolle → Kontoübernahme
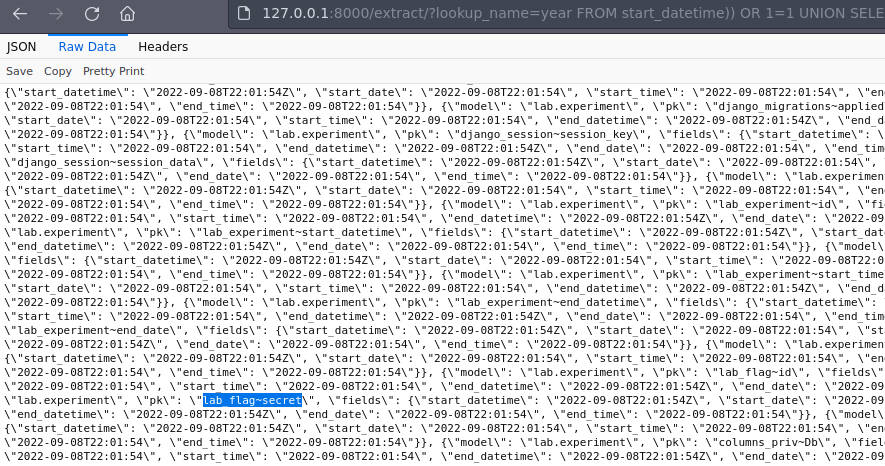 lnwza0x0a/ctf_django_cve-2022-34265
# Docker-basiertes CTF-Challenge, das SQL-Injection in Djangos `Trunc()`- und `Extract()`-Datenbankfunktionen (CVE-2022-34265) mit UNION-basierten…
 apipia/log4j-pcap-activity
Eine unterhaltsame Aktivität unter Verwendung einer Paketmitschnitt-Datei des log4j-Exploits (CVE-2021-44228)
 mobetasec/cve-2024-1813-poc
PoC-Exploit für CVE-2024-1813: PHP-Objektinjektion im Simple Job Board WordPress-Plugin, die unbeabsichtigte RCE über eine Gadget-Kette erreicht.…
 horkimhab/cve-2026-64600
CVE-2026-64600 - Entwurf - To-do überprüfen
 owasp/mimosa
Open-Source-Webanwendungs-Sicherheits-Challenge-Plattform mit automatisch genehmigter Registrierung, SQL-Dump-Erstellung und Docker-Bereitstellung…
 p1rat3r00t/why-so-serious-sam
PoC-Schadsoftware, die den Exploit CVE-2021-36934 (falsche ACLs auf Schattenkopien) unter Verwendung einer dateilosen Red-Team-Methode auf Windows…








