
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 cyb3rmik3/kql-threat-hunting-queries
Ein Repository mit KQL-Abfragen, die sich auf Bedrohungssuche und Bedrohungserkennung für Microsoft Sentinel & Microsoft XDR (ehemals Microsoft 365…
 downunderctf/challenges_2022_public
# Dateien + Writeups für die DownUnderCTF 2022 Challenges
 longwayhomie/polyengine
PolyEngine ist ein evasiver PE-Packer für CTF-Challenges und die Ausbildung in Low-Level-Windows-Sicherheit. Er umgeht EDR- und AV-Heuristiken durch…
 owasp/pwnzzai
Praktische KI-Sicherheitslernplattform mit absichtlich anfälligen LLM-Anwendungen. Entdecken Sie die OWASP Top 10 für LLMs durch interaktive…
 fallen-angel-systems/fas-judgement-oss
Open-Source-Konsole für Prompt-Injection-Angriffe. Testen Sie die KI-Sicherheit, indem Sie kategorisierte Angriffe auf beliebige Endpunkte abfeuern.
 mellen9999/cmdchamp
bash CLI-Trainer — 30 Level von ls bis zur Privilege Escalation
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Vollständiges VAPT-Write-up zu OWASP CICD-Goat — 9 CTFd-Flags erbeutet, 4 kritische + 5 hohe Befunde (inkl. CVE-2024-23897), zugeordnet zu den OWASP…
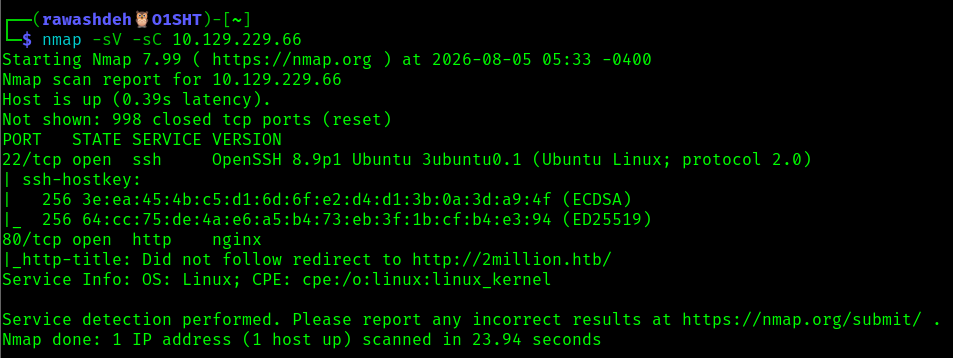 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.
 ivoalbacete/kali-metasploitable
Vulnerabilitätsscan, Verkehrsanalyse mit Wireshark und kontrollierte Ausnutzung von CVE-2011-2523 (vsftpd 2.3.4) in einer sicheren Netzwerkumgebung.
 rootdirective-sec/cve-2026-7465-lab
Lokales Docker-Labor zur Analyse und Reproduktion von CVE-2026-7465 im Spectra Gutenberg Blocks WordPress-Plugin. Vergleicht anfällige und gepatchte…
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component-Endpunkt anfällig für CVE-2025-55182 (RCE) → SUID-Binärdateien aufgezählt → /usr/bin/perl hatte SUID gesetzt…
 hrmtz/snet
KI-geführtes CTF - Brechen Sie mit Claude Code als Trainer in einen echten Server ein

 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 shivammittal2403/cve-2026-80428-ctf
Containerisiertes Lehr-CTF-Lab zur Emulation von CVE-2026-80428 (CWE-502 Deserialisierung) für sicheres, isoliertes Üben von Studierenden und…
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Akademisches Labor für die Analyse und Ausnutzung von CVE-2025-5548 im FreeFloat FTP Server 1.0.
 hackerking24/cve-2026-29782-openstamanager-rce
Proof-of-Concept-Exploit für CVE-2026-29782, das SQL-Injection und PHP-Object-Injection zu Remote-Code-Ausführung in OpenSTAManager verknüpft.…
 stvm8/cve-2026-2005_lab
Selbstständiges Docker-Labor zum Üben der Ausnutzung von CVE-2026-2005, einem Heap-Pufferüberlauf in der pgcrypto-Erweiterung von PostgreSQL, der…
 ignitetechnologies/privilege-escalation
Dieser Spickzettel richtet sich an CTF-Spieler und Einsteiger, um ihnen die Grundlagen der Privilege Escalation anhand von Beispielen zu vermitteln.








