
 #1
 darkcodersc/optixgate
Open-Source-Mehrzweck-Remotezugriffstool für Microsoft Windows
 dhotrey/awesome-cybersec
Eine Sammlung großartiger Plattformen, Blogs, Dokumente, Bücher, Ressourcen und cooler Sachen rund um Sicherheit
 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR-Bypass ohne Infoleak
 securelayer7/promptpurify
Prompt-Injection-Schutzmechanismus für LLM-Anwendungen. Kompaktes Modell, das größere Open-Source-Absicherungen übertrifft. Kein Regex, keine…
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Durchsucht automatisch Webseiten und gibt Dateien als Ergebnis aus
 kryptsec/oasis
Open-Source-AI-Sicherheits-Benchmarking-CLI. Misst, wie KI-Modelle offensive Sicherheitsaufgaben mit MITRE ATT&CK-Analyse und KSM-Scoring durchführen.
 inferiorak/cve-2025-55182-react2shell-async-scanner
Async RCE-Scanner für CVE-2025-55182 / CVE-2025-66478 — Prototype-Pollution → Codeausführung über React Server Actions.
 rogerzeferino/cve-2019-17558-apache-solr-rce
CTF-Write-up, das die Ausnutzung von CVE-2019-17558 in Apache Solr dokumentiert und Aufklärung, Einschränkungen von Metasploit, manuelle…
 cryptoadvocate/dcsgonebadge
Die Hardware-Engineering-Heimat des ersten elektronischen Badge-Projekts von Circuit Crafters.
 musa-xvi/active-directory-badsuccessor
Ein TryHackme-Raum, der die Ausnutzung von CVE-2025-53779 unter Windows behandelt
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Schritt-für-Schritt-Walkthrough zur Ausnutzung von CVE-2025-53770 (ToolShell) in einem LetsDefend-Lab, das RCE, Webshell-Bereitstellung und…
 trerb/markdown-exfil-tester
Black-Box-Test, ob ein LLM-Chatbot anfällig für Markdown/HTML-Exfiltration ist (Klasse CVE-2025-32711). Startet einen Sink, sendet Payloads, rendert…
 shivammittal2403/cve-2026-59827-metabase-cyber-range
Bildungs-Cyber-Range für CVE-2026-59827 (Metabase H2 unsichere Deserialisierung / CWE-502). Isoliertes Docker-Lab — nur für Schulungen, nicht für…
 horkimhab/cve-2026-76461
Bildungs- und Sicherheitsforschungs-Repository zum Lernen, Testen und Erforschen von CVE-Schwachstellen und Verteidigungspraktiken in isolierten…
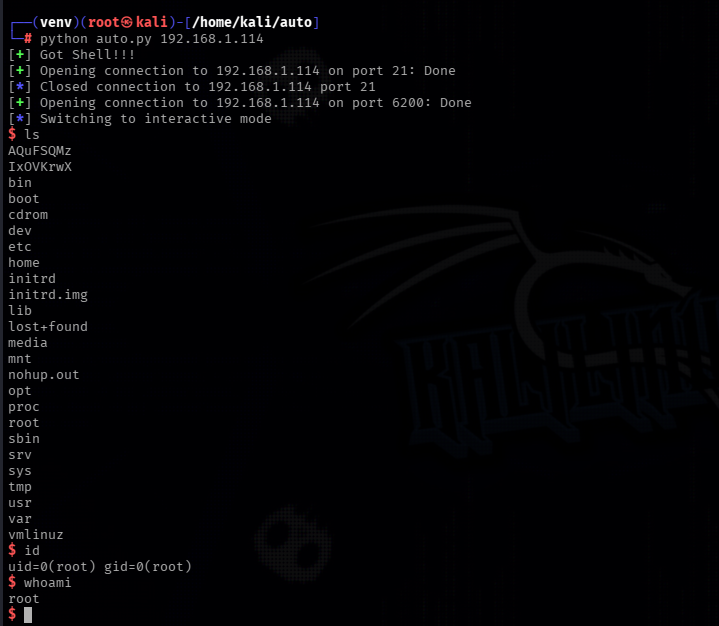 jun41ds2709/vsftpd-2.3.4-exploit
Python-Exploit für die vsFTPd 2.3.4-Hintertür (CVE-2011-2523).
 knownsec/kcon
Jährliche Hacker-Konferenz mit Sicherheitsforschungsvorträgen, Workshops und CTF-Wettbewerben, organisiert vom Knownsec Team zur Förderung des…
 veracode-research/rogue-jndi
Ein bösartiger LDAP-Server für JNDI-Injection-Angriffe









