
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 rhinosecuritylabs/cloudgoat
CloudGoat ist das "Vulnerable by Design" AWS-Bereitstellungstool von Rhino Security Labs.
 david942j/seccomp-tools
Bietet leistungsstarke Tools für die seccomp-Analyse.
 infobyte/ezviz_lan_rce
PoC-Exploits und Docker-Build-Umgebung für CVE-2023-34551 und CVE-2023-34552, die auf EZVIZ-IP-Kameras abzielen, mit Folien und Videos des DEF CON 31…
 flojboj/cve-2022-0944
SQLPad - Template-Injection (PoC-Exploit für SQLPad RCE [CVE-2022-0944])

 giardinas-dev/audit-xss-cve-2020-7934
# Docker-basierter XSS-Exploit für CVE-2020-7934, der das Liferay-Portal angreift. Demonstriert gespeichertes Cross-Site-Scripting über…
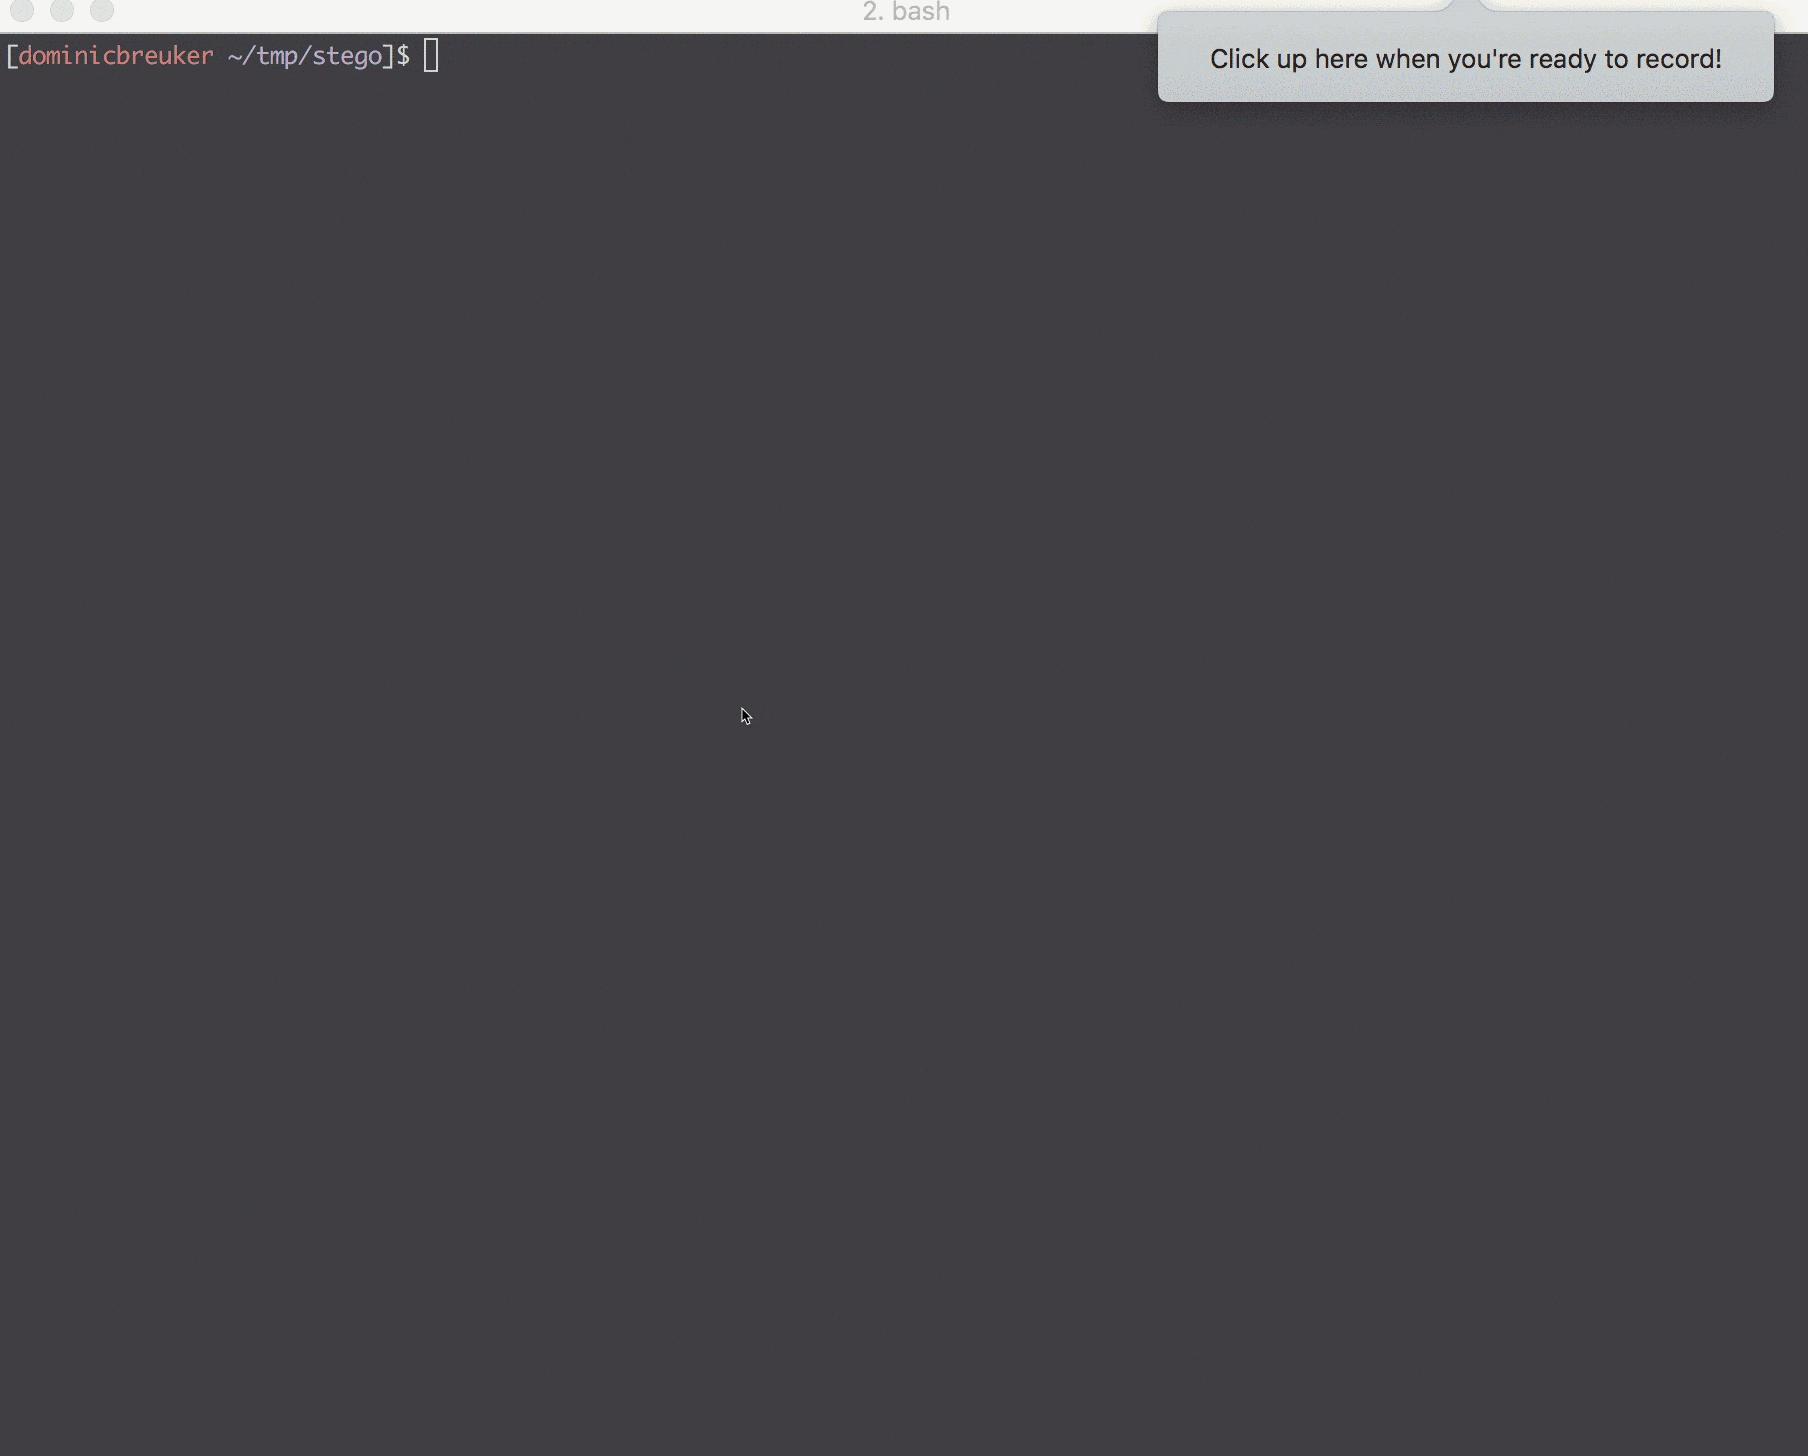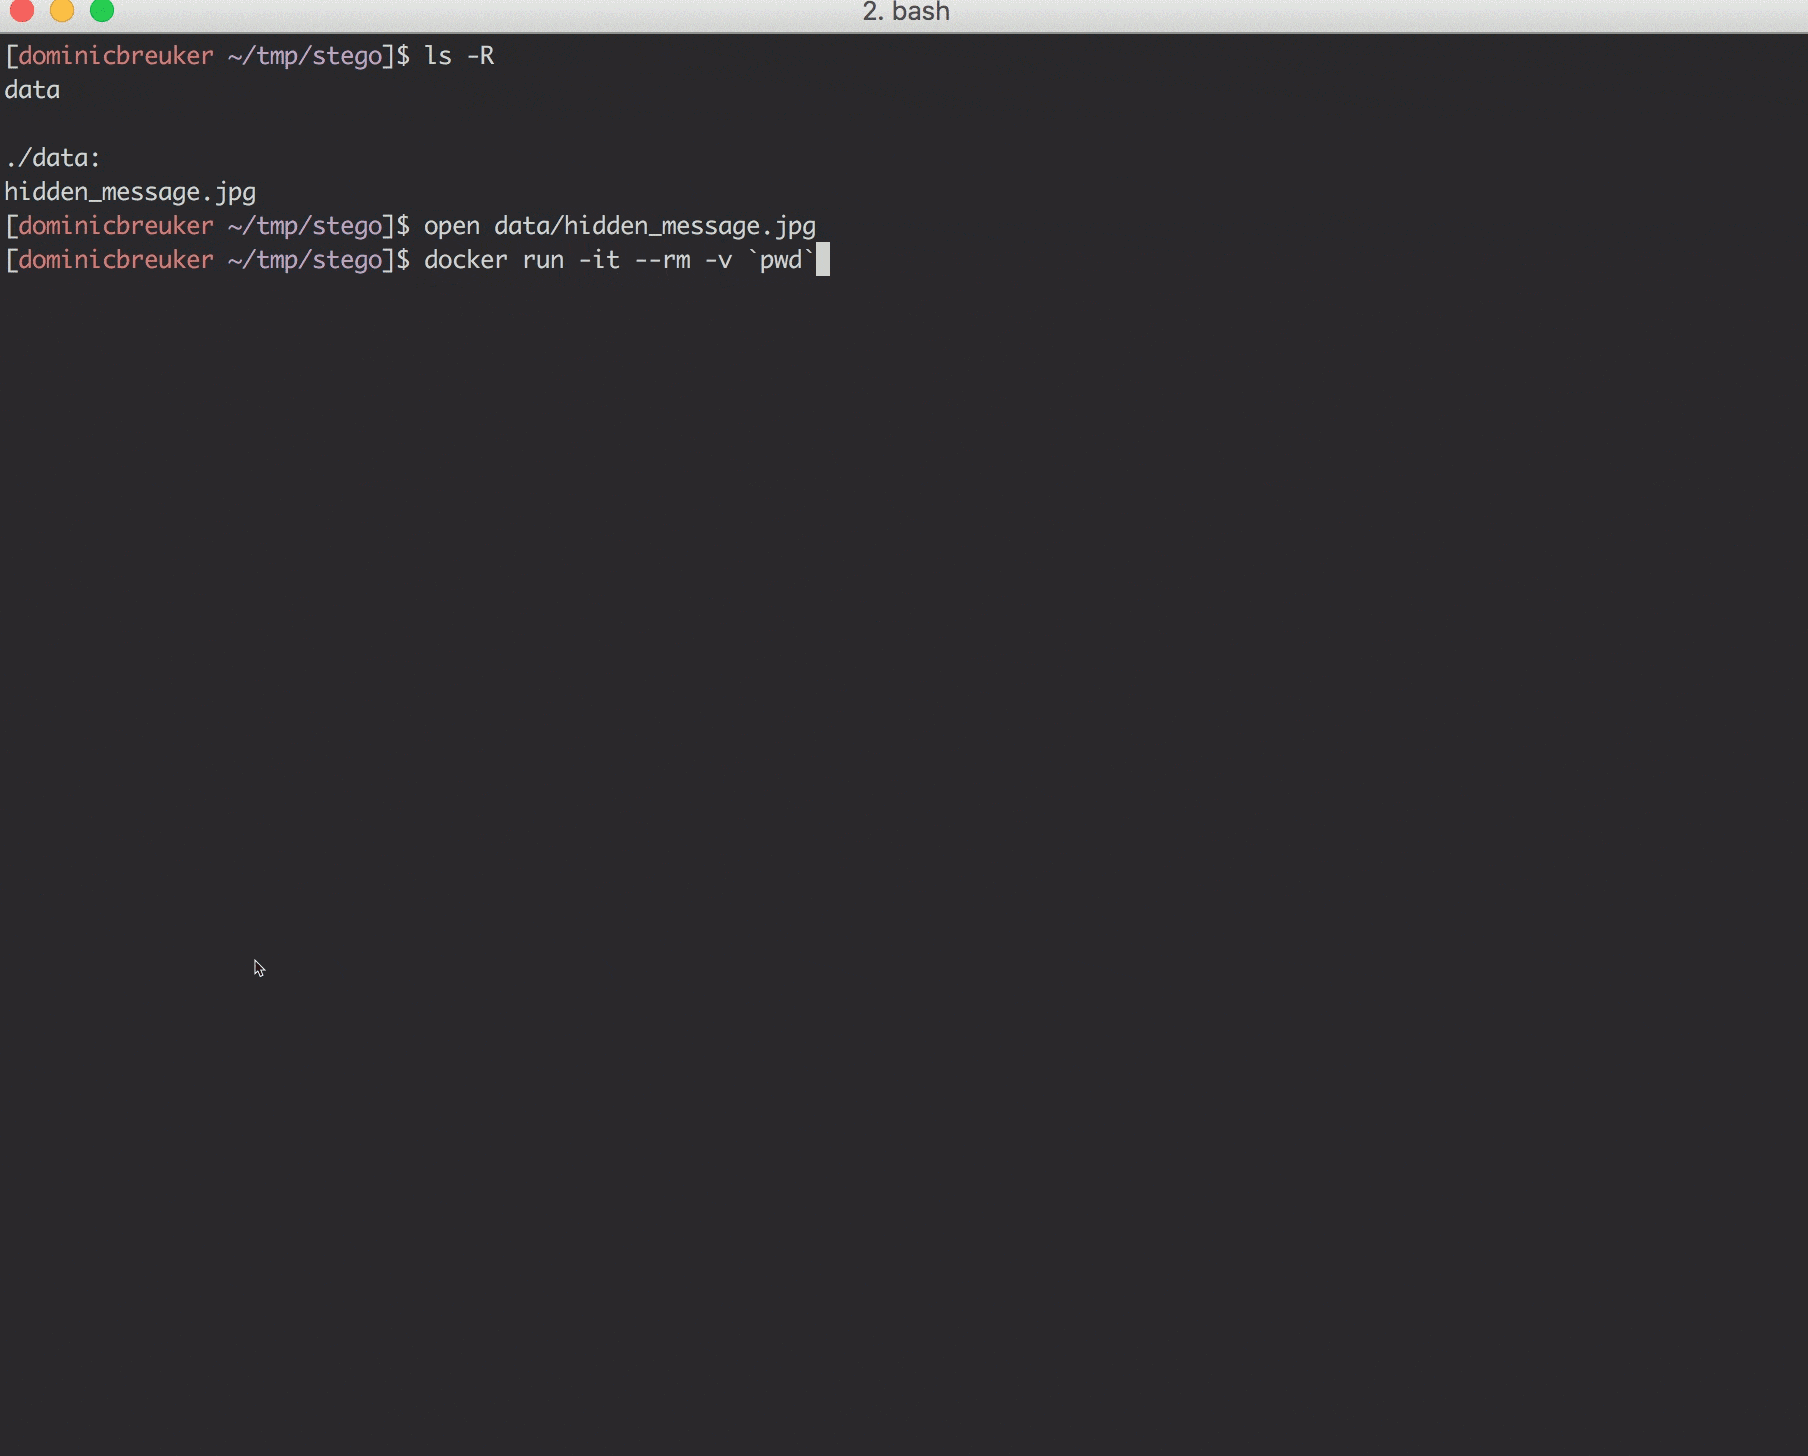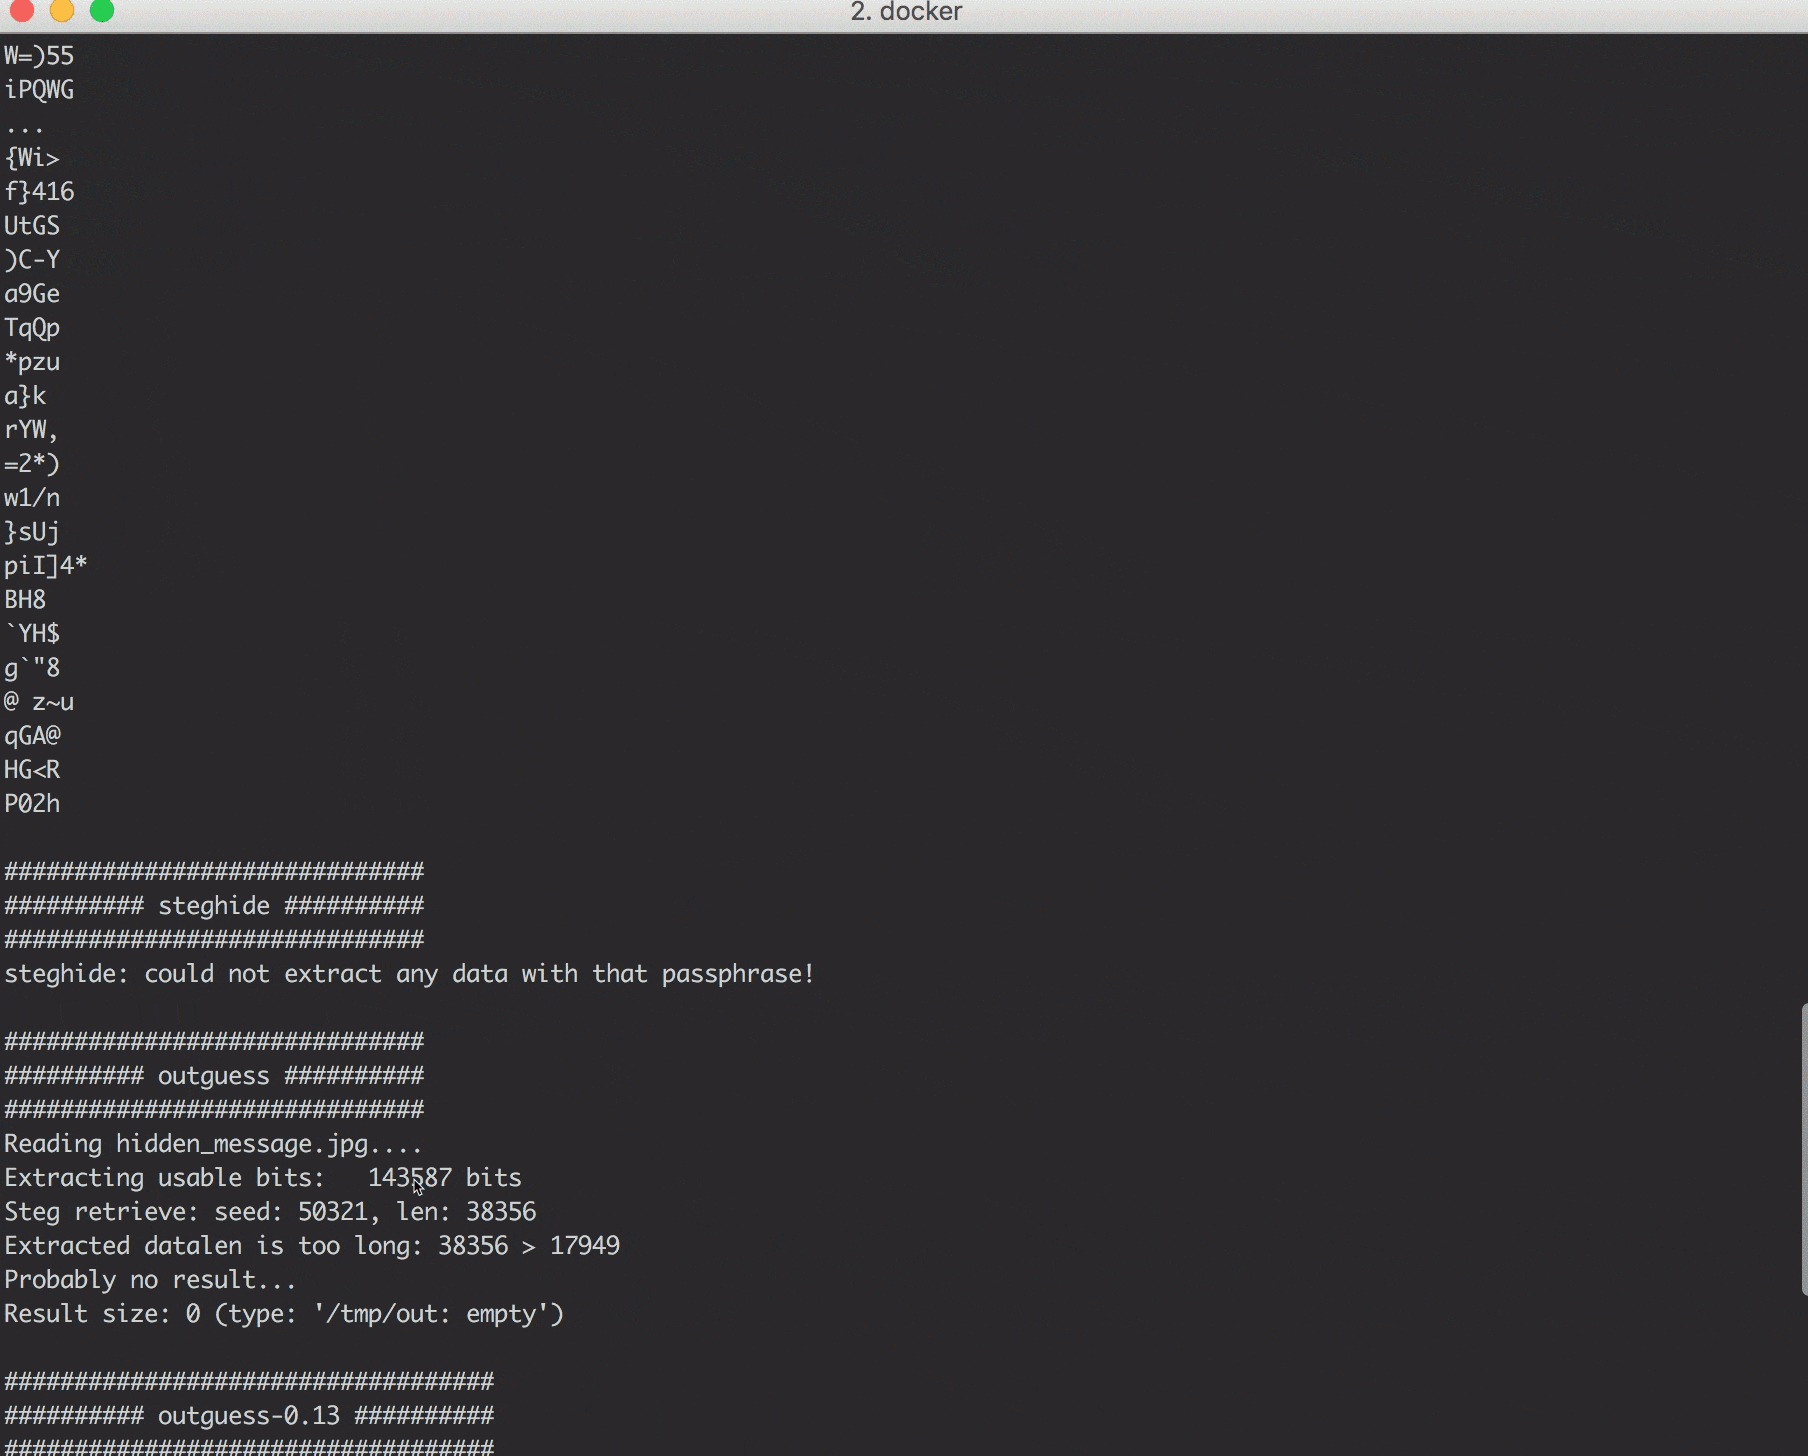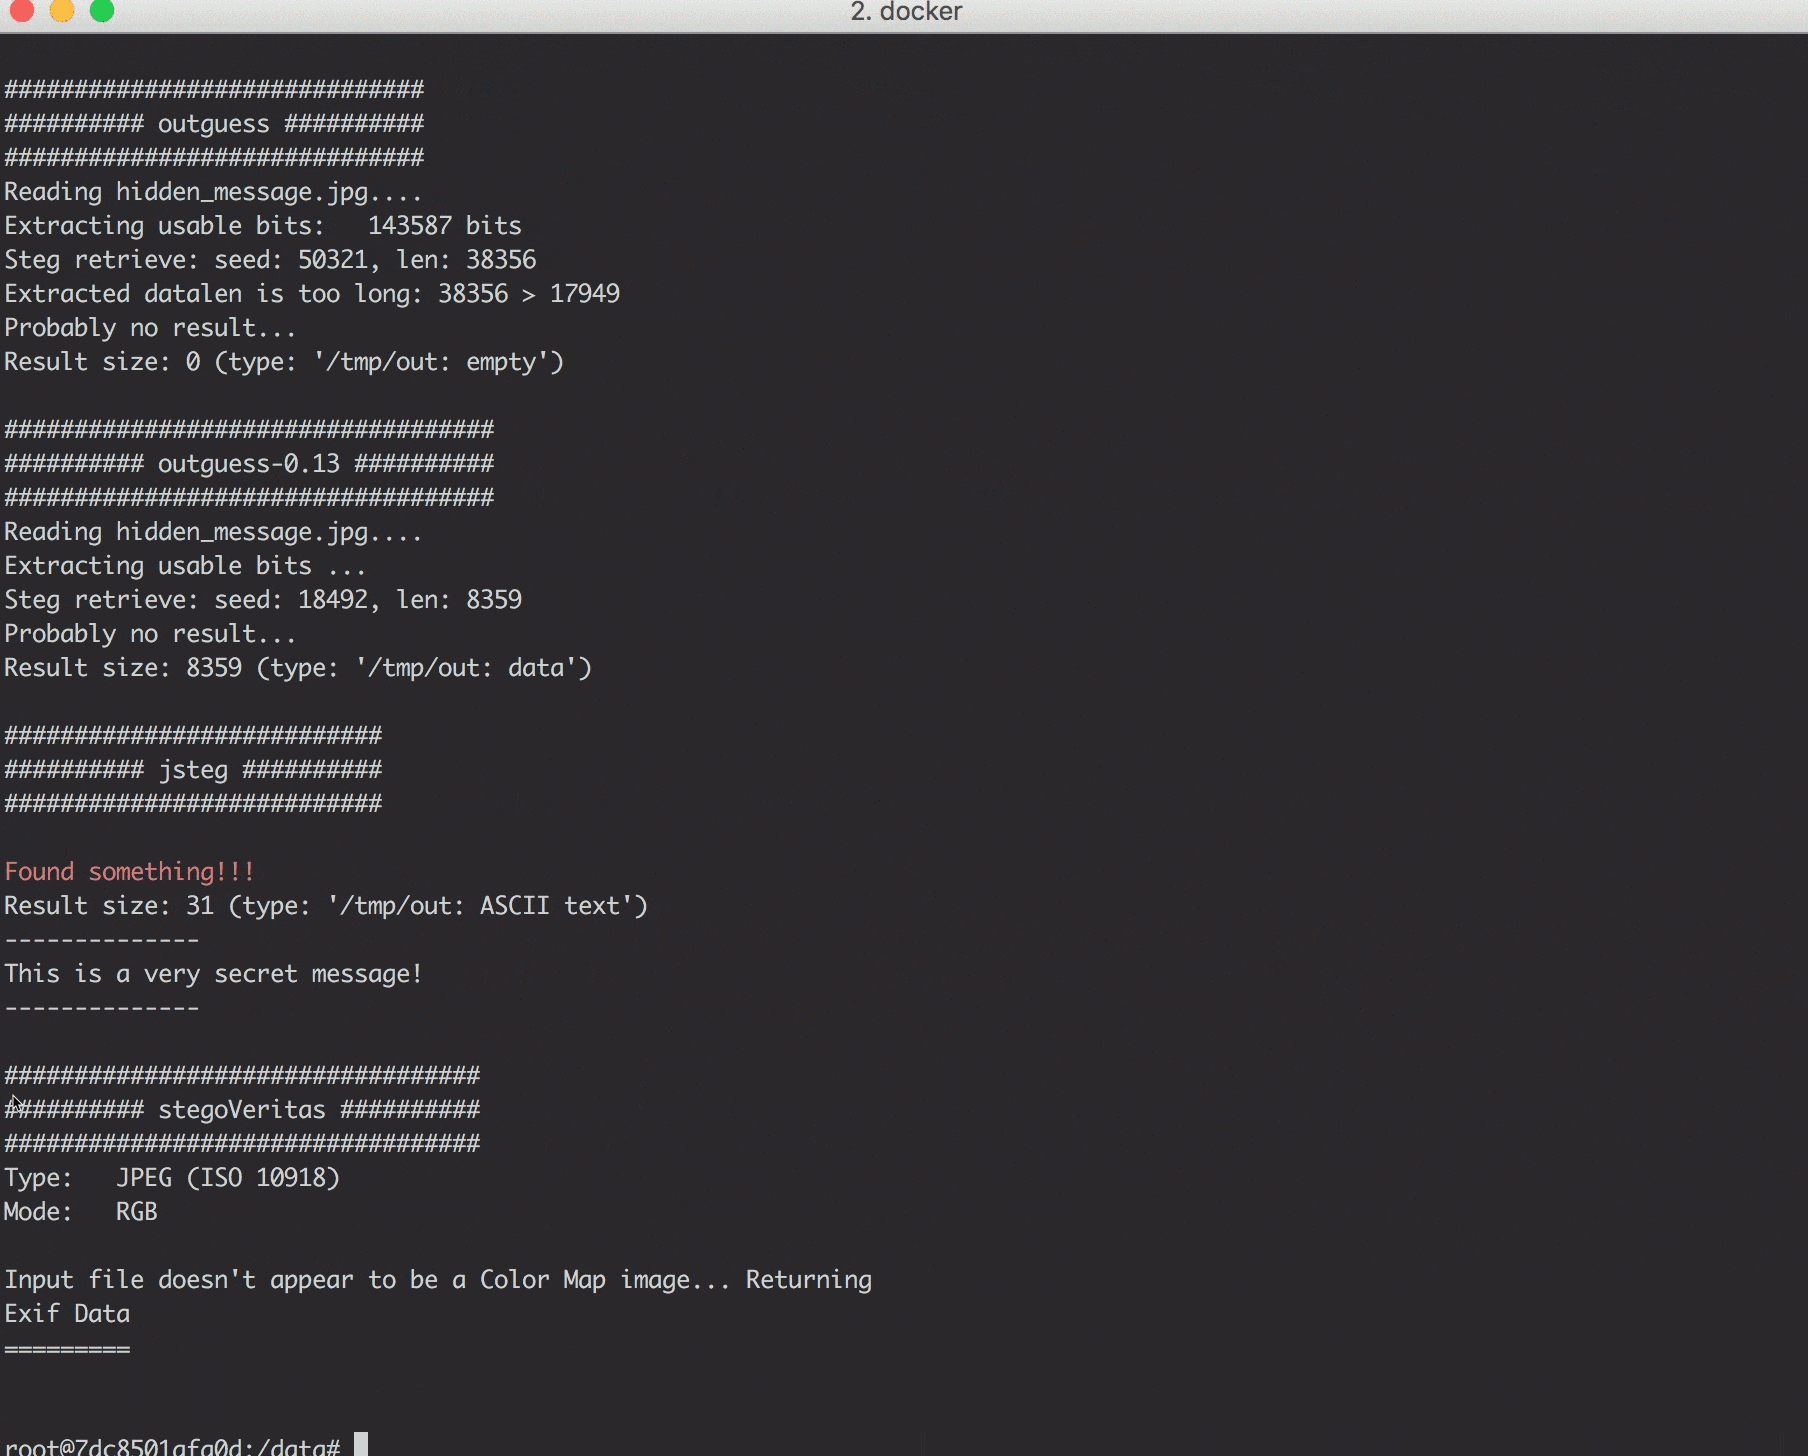 dominicbreuker/stego-toolkit
Sammlung von Steganographie-Werkzeugen - hilft bei CTF-Herausforderungen

 bishopfox/cloudfoxable
Erstelle deinen eigenen, absichtlich verwundbaren Spielplatz für AWS-Penetrationstests.
 david942j/heapinfo
Eine interaktive Speicherinformation für pwning / exploiting

 bcoles/kasld
KASLD randomisiert das virtuelle und physische Speicherlayout des Linux-Kernels von einem lokalen Prozess aus, wobei es nutzt, was seine Perspektive…
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Linux-LPE-Writeup
 aidilzlkfli/scanning
Analyse von Netzwerkscan-Ergebnissen, Service-Schwachstellen, OS-Fingerprinting und kritischen Nessus-Befunden einschließlich Ghostcat…
 orange-cyberdefense/goad
Spiel des Active Directory
 infoslack/awesome-web-hacking
Kuratierte Liste von Ressourcen zur Sicherheit von Webanwendungen, darunter Bücher, Tools, Spickzettel, Labore und Kurse zum Erlernen von…
 spyboy-productions/spyboy-productions
Discord-Bot, der Cybersicherheits-Tools, Informationssammlung und von der Community bereitgestellte Ressourcen für Sicherheitsbegeisterte und…








