
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 oritwoen/boha
Crypto bounties, puzzles and challenges data library
 rootdirective-sec/cve-2026-5718-lab
# Lokales Docker-Labor zur Demonstration von CVE-2026-5718 – beliebigem Datei-Upload in einem WordPress-Plugin, mit verwundbaren und gepatchten…
 maximeschlegel/cve-2021-32724-target
Absichtlich anfälliges GitHub-Repository, konfiguriert mit CVE-2021-32724, zum Üben der Ausnutzung des Check-Spelling-Workflows in einer…
 fathallah17/overlayfs-cve-2021-3493
Nutze eine Kernel-Schwachstelle von 2021 in Ubuntu aus, um fast sofort Root zu werden!
 noraj/hacker-profile
Persönliche Hacker-Profilseite, die CTF-Erfolge, Cybersicherheitsprojekte und kuratierte Ressourcen präsentiert. Erstellt mit Middleman und Gulp für…
 bee-san/name-that-hash
Identifizieren Sie sofort über 300 Hash-Typen über CLI oder Web-App. Priorisiert beliebte Hashes, bietet Zusammenfassungen und integriert sich mit…
 dedsec1121fk/dedsec
Bildungswerkzeug für Android (Termux) zum Erlernen von Penetrationstests, OSINT, Social Engineering und Netzwerksicherheit durch praxisorientierte…
 cberman/cve-2023-2822-demo
Einfache Flask-Anwendung zur Implementierung einer absichtlich verwundbaren Web-App zur Demonstration von CVE-2023-2822.
 autorecon/autorecon
Mehrthread-basiertes Netzwerk-Erkundungstool, das die Dienstaufzählung, Portscans und Informationssammlung für Penetrationstests und CTF-Umgebungen…
 srixivas/pcapxray
❄️ PcapXray - Ein Netzwerkforensik-Tool - Zur offline Visualisierung eines Paketmitschnitts als Netzwerkdiagramm einschließlich Geräteidentifikation,…
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
Eine vollständig red-team (offensive Sicherheit) weaponisierte Variante von wp2shell, entwickelt für autorisierte Penetrationstests und…
 paras98/cve-2021-38297-go-wasm-replication
Bildungs-PoC, das CVE-2021-38297 nachbildet, einen Go-WASM-Pufferüberlauf, der zu gespeichertem XSS führt. Enthält Einrichtung der verwundbaren…
 mindcrypt/covertchannels-steganography
Eine Liste von Covert Channels und Steganografie-/Steganalyse-Ressourcen (Bücher, Paper & Tools)
 charles2gan/gda-android-reversing-tool
der schnellste und leistungsstärkste Android-Dekompilierer (natives Tool, das ohne Java-VM arbeitet) für APK-, DEX-, ODEX-, OAT-, JAR-, AAR- und…
 thanhthuy2908/athdh_cve_2022_24644
Abschlussprüfung CVE-2022-24644
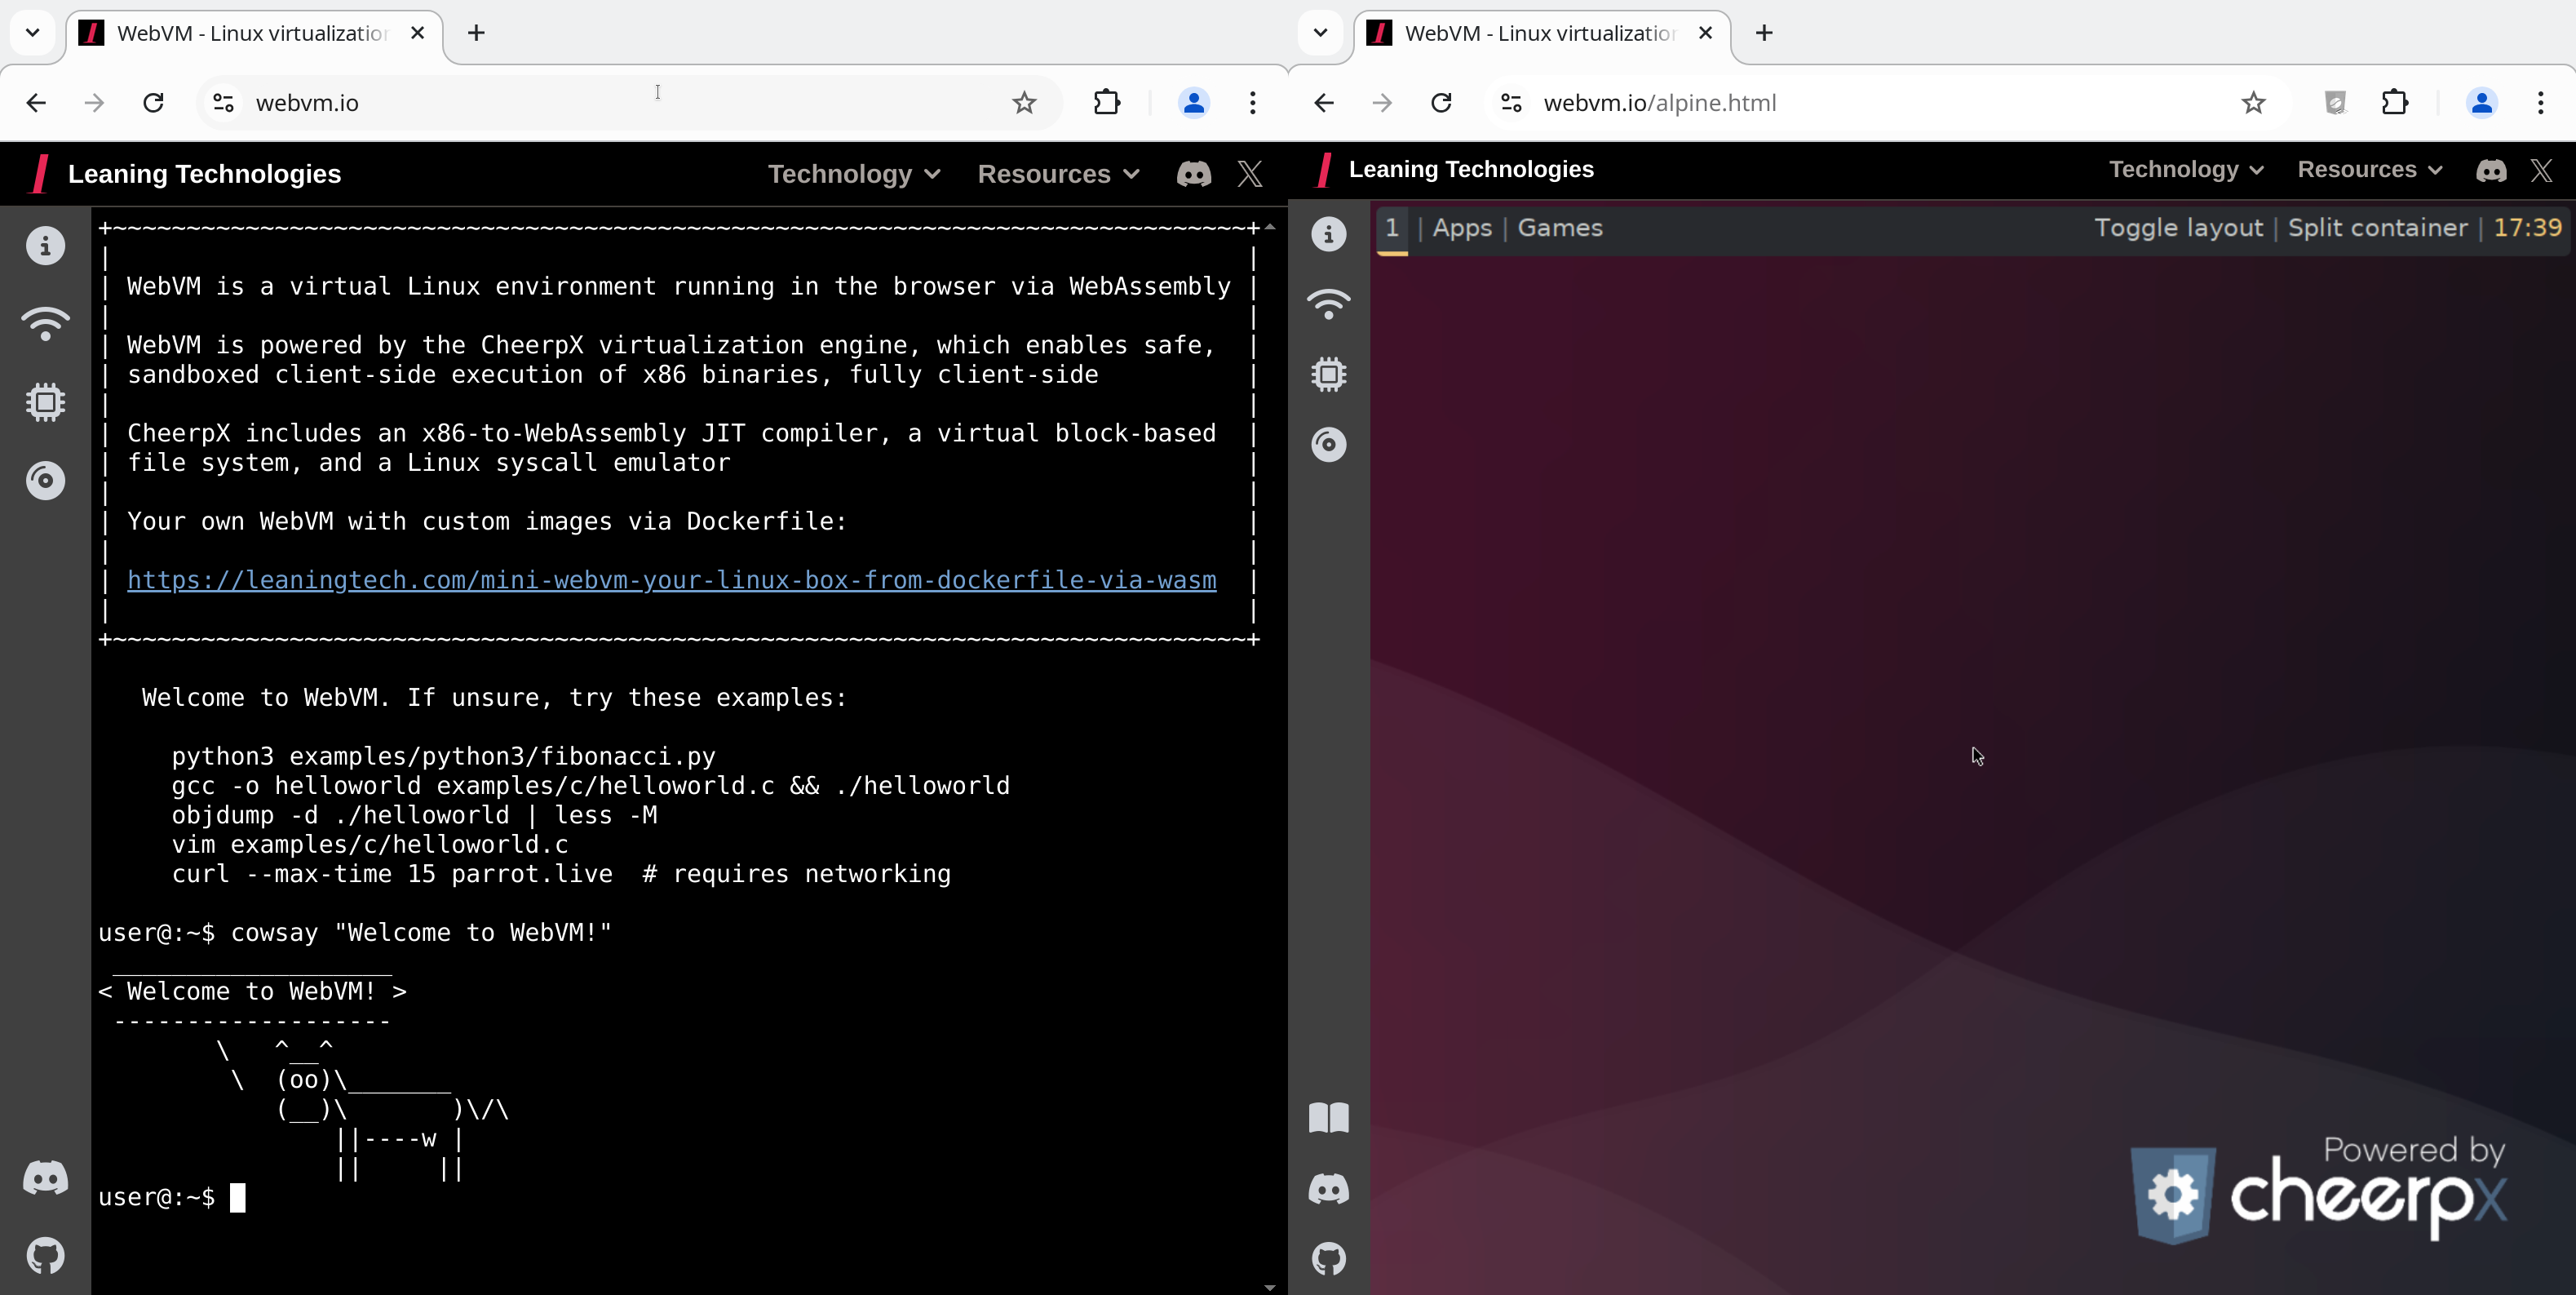 leaningtech/webvm
Client-seitige Linux-Virtual-Maschine, die im Browser über WebAssembly läuft, mit Tailscale-Netzwerk, Dockerfile-basierten benutzerdefinierten Images…
 edoverflow/bugbounty-cheatsheet
Eine Liste interessanter Payloads, Tipps und Tricks für Bug-Bounty-Jäger.








