
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 christbowel/cve-2026-41900-poc
Proof-of-Concept-Exploit für CVE-2026-41900, eine nicht authentifizierte Remote-Codeausführung in OpenLearnX über einen Container-Volume-Mount, die…
 laysakura/cve-2024-21626-demo
Demonstration des CVE-2024-21626 Container-Escape-Exploits, der über ein bösartiges Docker-Image Root-Zugriff auf den Host ermöglicht, mit einem…
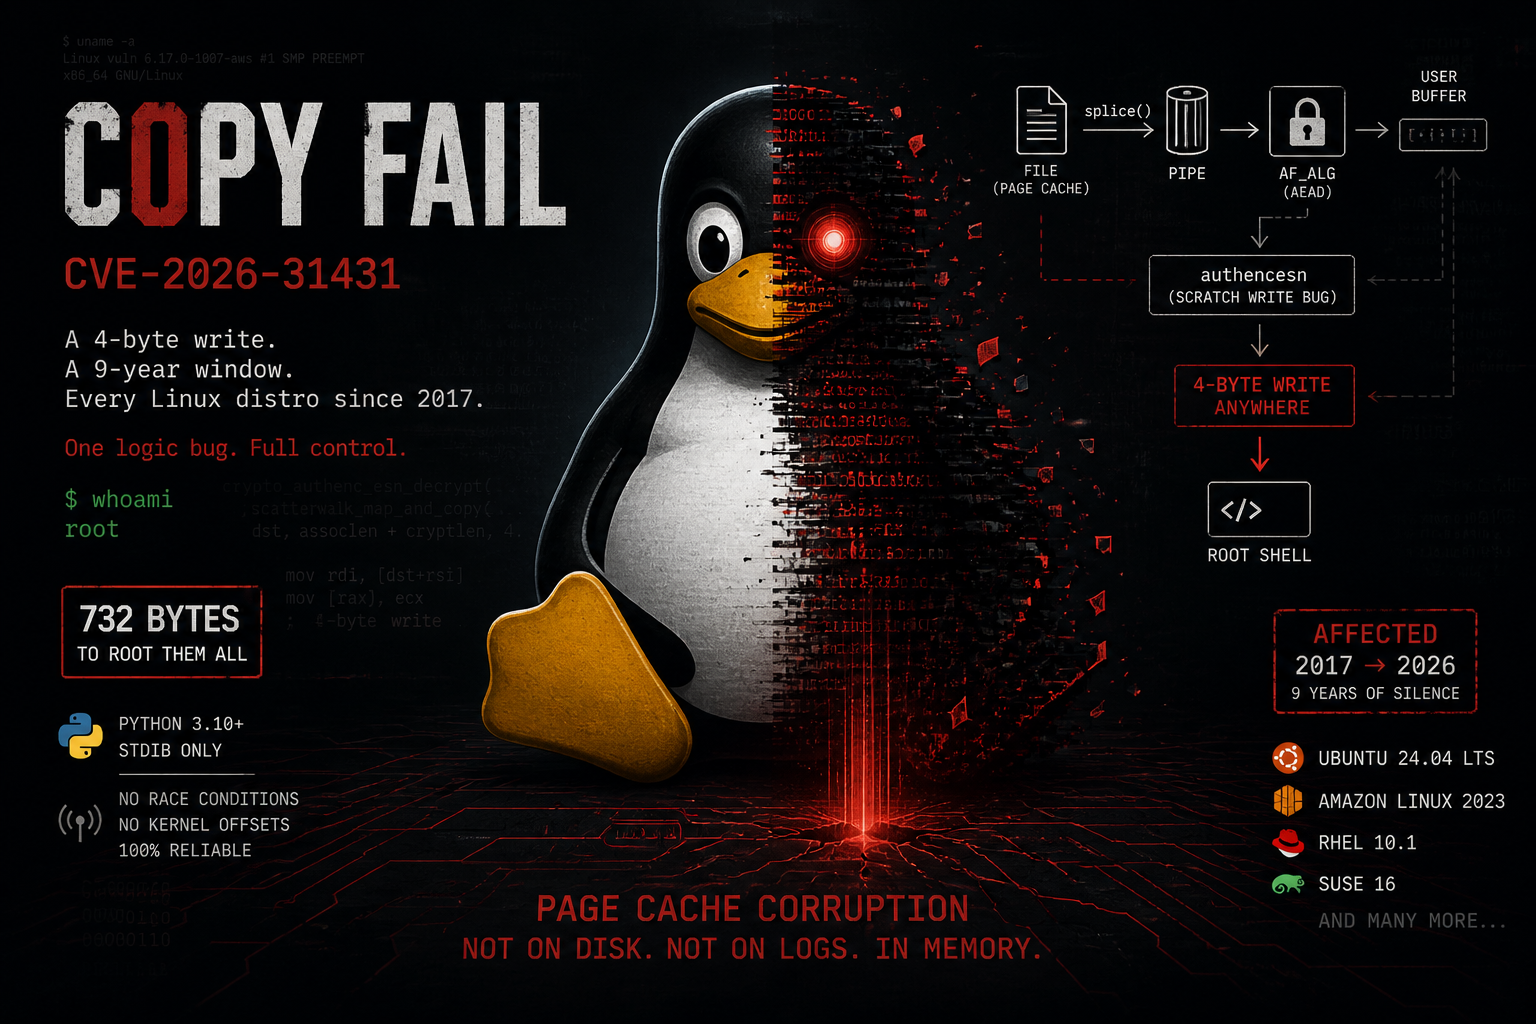 themalwareguardian/cve-2026-31431
Eine strukturierte Erläuterung von CVE-2026-31431 (Copy Fail), die die drei Kernel-Änderungen miteinander verbindet, die die Schwachstelle eingeführt…
 kinryulabs/rootpacket-cve-2026-31431
Live-Cryptojacking-Toolkit mit CVE-2026-31431-LPE-Exploit, Container-Escape, Kernel-Rootkit und XMRig-Monero-Miner, erfasst aus realen Angriffen für…
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) lokaler Privilegieneskalations-Exploit
 skynet-f-nvidia/cve-2025-31133
CVE-2025-31133 PoC
 jlsakuya/cve-2022-0847-container-escape
Ein einfacher Exploit, der dirtypipe nutzt, um Shellcode in den runC-Entrypoint zu injizieren und Container-Escapes zu implementieren.
 sk3pper/cve-2024-21626
Proof-of-Concept-Exploits für CVE-2024-21626, eine Docker/runc-Container-Escape-Schwachstelle, die mehrere Angriffsvektoren demonstriert, um auf das…
 686f6c61/poc-copyescape-cve-2026-17106
Funktionsfähiger PoC für CVE-2026-17106 (CopyEscape): TOCTOU-Race in docker cp, das beliebiges Schreiben auf dem Docker-Host ermöglicht. Docker-Labor…
 qianlijaingshan/fastgpt-sandbox-audit
Audit-Tool für die FastGPT-Python-Sandbox-Escape-Kette (CVE-2026-32128-bezogen, v4.14.8-Inspektionskette)
 hackspeak/cve-2026-17106
PoC für das beliebige Schreiben von Dateien über Docker `docker cp`, das Symlink- und Tar-Extraktions-Schwachstellen ausnutzt, um Host-Binaries zu…
 ishankaru/cve-2026-23111-nftables-lab
Exposition-Checker und sicheres Einweg-VM-Labor für CVE-2026-23111 (Linux nf_tables Use-After-Free Local Privilege Escalation). Defensiv: Erkennung,…
 milloni/cve-2019-5736-exp
Exploit für die CVE-2019-5736 runc-Schwachstelle
 ol0273st-s/cve-2017-1000112-adpated
POE-Code für CVE-2017-1000112, angepasst, um sowohl auf einer bestimmten VM zu funktionieren als auch einen Docker zu entkommen.
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Der POC zeigt, wie PostgreSQL-Daten durch das hugefile-Subsystem geleakt werden können. Basierend auf…
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Kubernetes über die Kernel-Page-Cache-Korruption von CVE-2026-31431 demonstriert und eine…
 davidrxchester/cve-2026-5843
Docker-Container-Escape-POC über mlx-metal importlib
 wuzuowei/copy-fail-cve-2026-31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Authencesn-Schwachstelle, die lokale Privilegieneskalation zu Root und Container-Escape über AF_ALG und…








