
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 twappz/htb-silentium-writeup
Hack The Box - Silentium-Maschinen-Writeup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 x0da6h/poc-for-cve-2025-9074
Ein Container-Escape-Schwachstellen-POC
 matesz44/cve-2025-9074
CVE-2025-9074: Docker Desktop LPE über Docker Engine API ohne AuthN in posix sh
 r4mbb/cve-2024-21626-poc
Root Cause & Proof of Code
 beelzebruh/cve-2019-5737
Exploit für CVE-2019-5737, eine Docker-runc-Container-Escape-Schwachstelle, mit Build- und Ausführungsanweisungen für Linux und Windows.
 teawater/cve-2017-5123
Reproduktion der Kernel-Sicherheitslücke CVE-2017-5123, die eine lokale Privilegieneskalation durch einen Speicherschreibvorgang des…
 zakariamaaraki/dirty-cow-cve-2016-5195-
Die DirtyCow-Sicherheitslücke ausnutzen, um sich als root anzumelden.
 bbrathnayaka/poc-cve-2019-5736
Proof-of-Concept-Exploits für CVE-2019-5736, eine runC-Container-Escape-Schwachstelle, die den Containerausbruch über bösartige Images und…
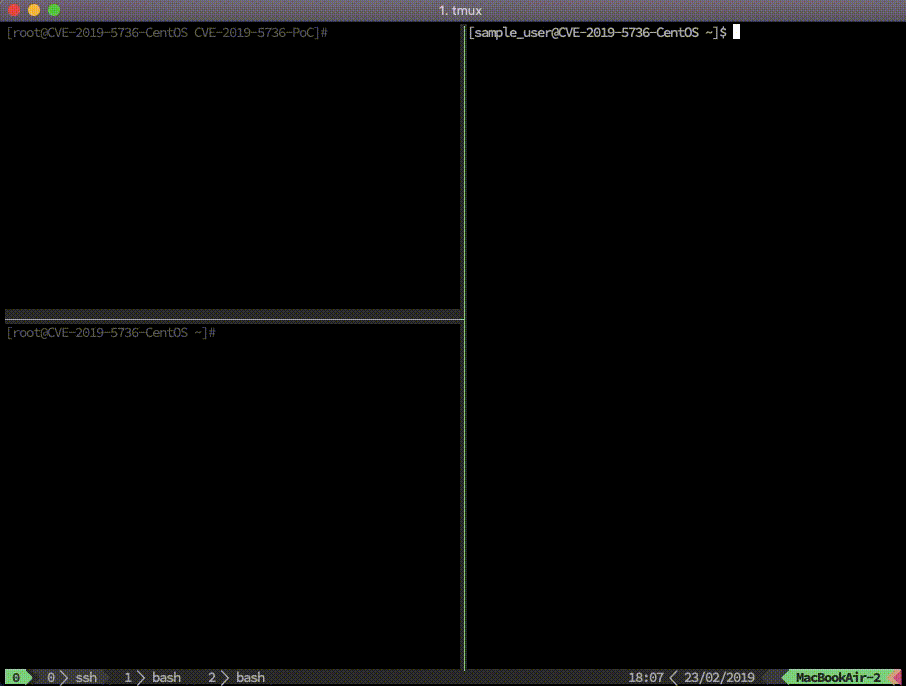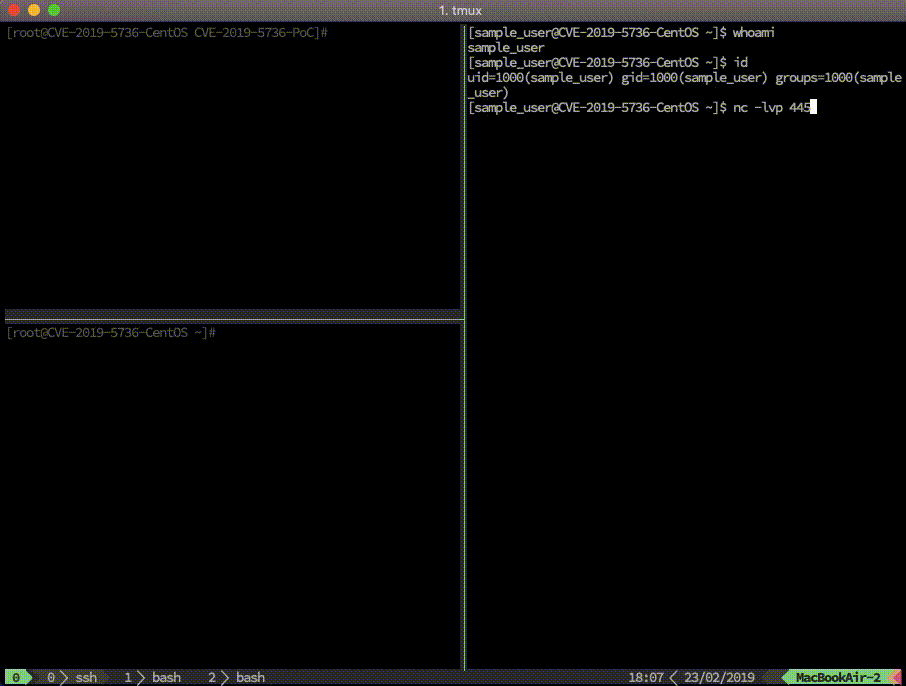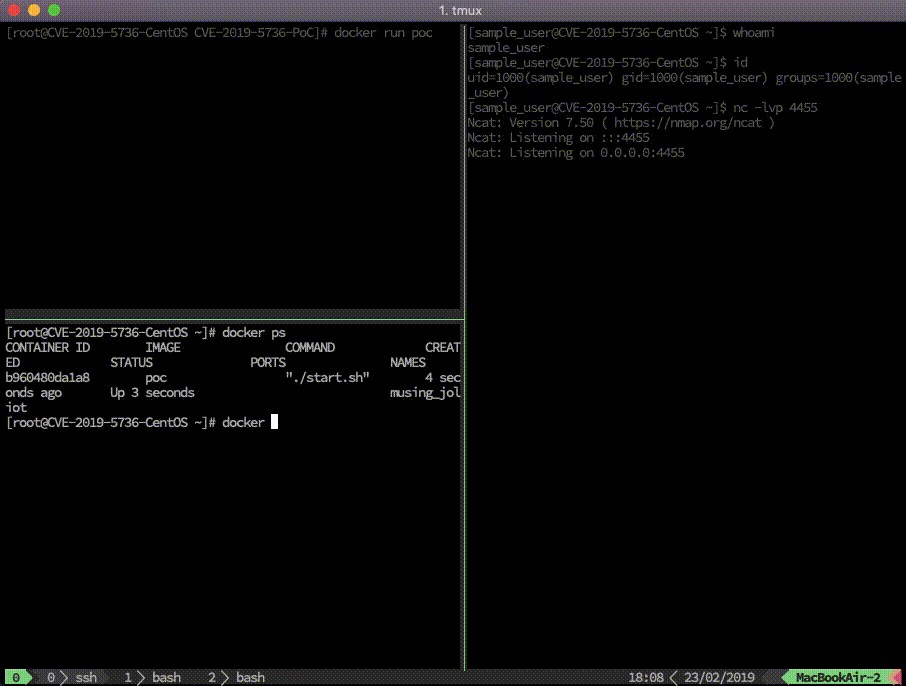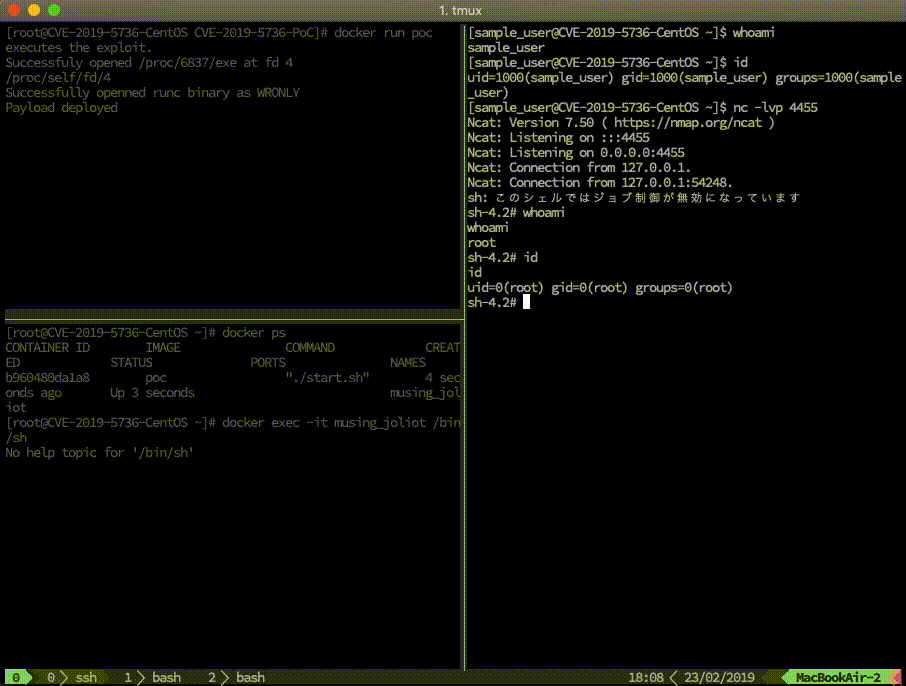 yyqs2008/cve-2019-5736-poc-2
Proof-of-Concept-Exploit für CVE-2019-5736, eine Container-Escape-Sicherheitslücke in runc, die Shell-Zugriff auf den Host durch Ausbrechen aus dem…
 horkimhab/cve-2026-41901
CVE-2026-41901
 khaclep007/cve-2022-0185
Demo-Exploits für CVE-2022-0185, einen Heap-Pufferüberlauf im Linux-Kernel. Enthält eine FUSE-basierte Privilegieneskalation und eine kctf-Version,…
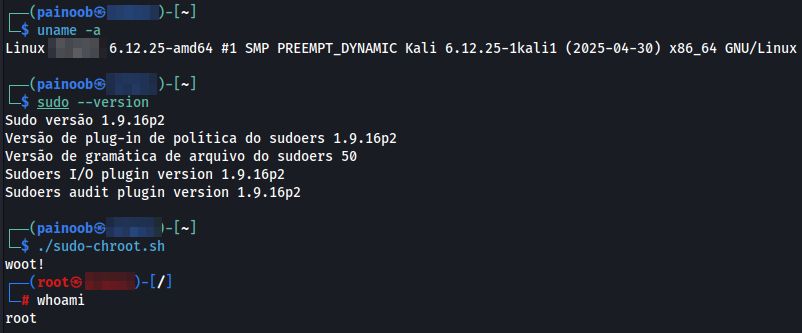 painoob/cve-2025-32463
Proof-of-Concept-Exploit für CVE-2025-32463, eine lokale Privilegienausweitungsschwachstelle in sudo, die Chroot-Jail-Escape über bestimmte…
 perimora/cve_2022_0492
PoC für CVE-2022-0492
 hikame/docker_escape_pwn
Ausbrechen aus Docker unter Verwendung von CVE-2017-1000112 und CVE-2017-18344, einschließlich Erlangen von Root-Rechten, Erlangen aller…
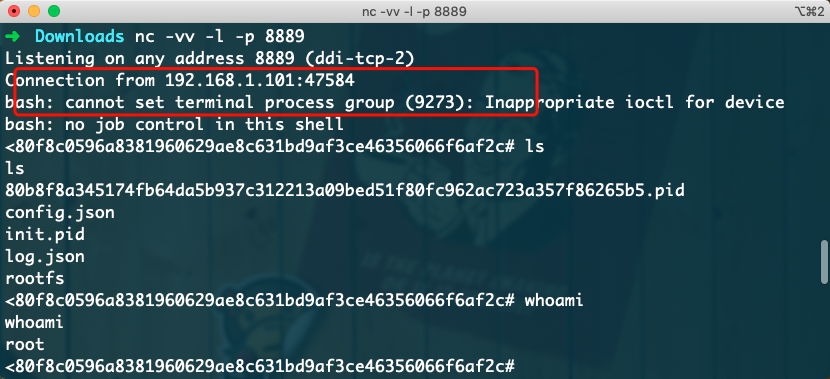 si1ent-le/cve-2019-5736
Proof-of-Concept-Exploit für CVE-2019-5736, eine Docker-Container-Escape durch Überschreiben der runc-Binärdatei, die Host-Shell-Zugriff durch…
 h3x0v3rl0rd/cve-2019-5736
Go-basierter Exploit für CVE-2019-5736 (Runc-Container-Escape) mit anpassbarer Reverse-Shell-Payload, entwickelt für Penetrationstests und…
 billith/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, einen runc-Containerausbruch, der die runc-Binärdatei des Hosts überschreibt, um eine Root-Codeausführung…








