
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 datadog/security-labs-pocs
Proof-of-Concept-Code für die von Datadog Security Labs referenzierten Exploits.

 secure-system/insular
Isoliere deine Big-Brother-Apps https://secure-system.gitlab.io/Insular/
 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 berdav/cve-2026-41567
Nutzt CVE-2026-41567 Docker-Escape mithilfe trojanisierter xz/unpigz-Binaries aus, um von innerhalb eines Containers eine Root-Shell auf dem Host zu…
 securityronin/memory-forensic
Durchsuche jeden Speicherabbild. Finde, was verborgen ist. Linux + Windows-Kernel-Forensik aus einer einzigen statischen Rust-Binärdatei — kein…
 qianlijaingshan/fastgpt-sandbox-audit
Audit-Tool für die FastGPT-Python-Sandbox-Escape-Kette (CVE-2026-32128-bezogen, v4.14.8-Inspektionskette)
 horkimhab/cve-2026-53365
CVE-2026-53365
 686f6c61/poc-copyescape-cve-2026-17106
Funktionsfähiger PoC für CVE-2026-17106 (CopyEscape): TOCTOU-Race in docker cp, das beliebiges Schreiben auf dem Docker-Host ermöglicht. Docker-Labor…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet zur Mitigation der Schwachstelle CVE-2026-64564 (SCTPhantom)
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs. MSG_PEEK Use-after-Free Container-Escape
 hackspeak/cve-2026-17106
PoC für das beliebige Schreiben von Dateien über Docker `docker cp`, das Symlink- und Tar-Extraktions-Schwachstellen ausnutzt, um Host-Binaries zu…
 masasron/copyescape-cve-2026-17106
PoC-Repository zum Blogbeitrag CopyEscape: Übernahme von Docker-Hosts mit docker cp
 suominen/ipv6_frag_escape
Tracking IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), die IPv6-Fragmentierungs-Container-Escape
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
Proof-of-Concept-Exploit für CVE-2026-5555, der einen Container-Escape über einen /proc/self/fd-Symlink in rshared-Volumes demonstriert, um…
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 go-lanz/persistnux
Bash-basiertes Linux-Persistenzerkennungstool für DFIR-Untersuchungen. Scannt 15+ Persistenzmechanismen (systemd, cron, Kernel-Module, SSH,…
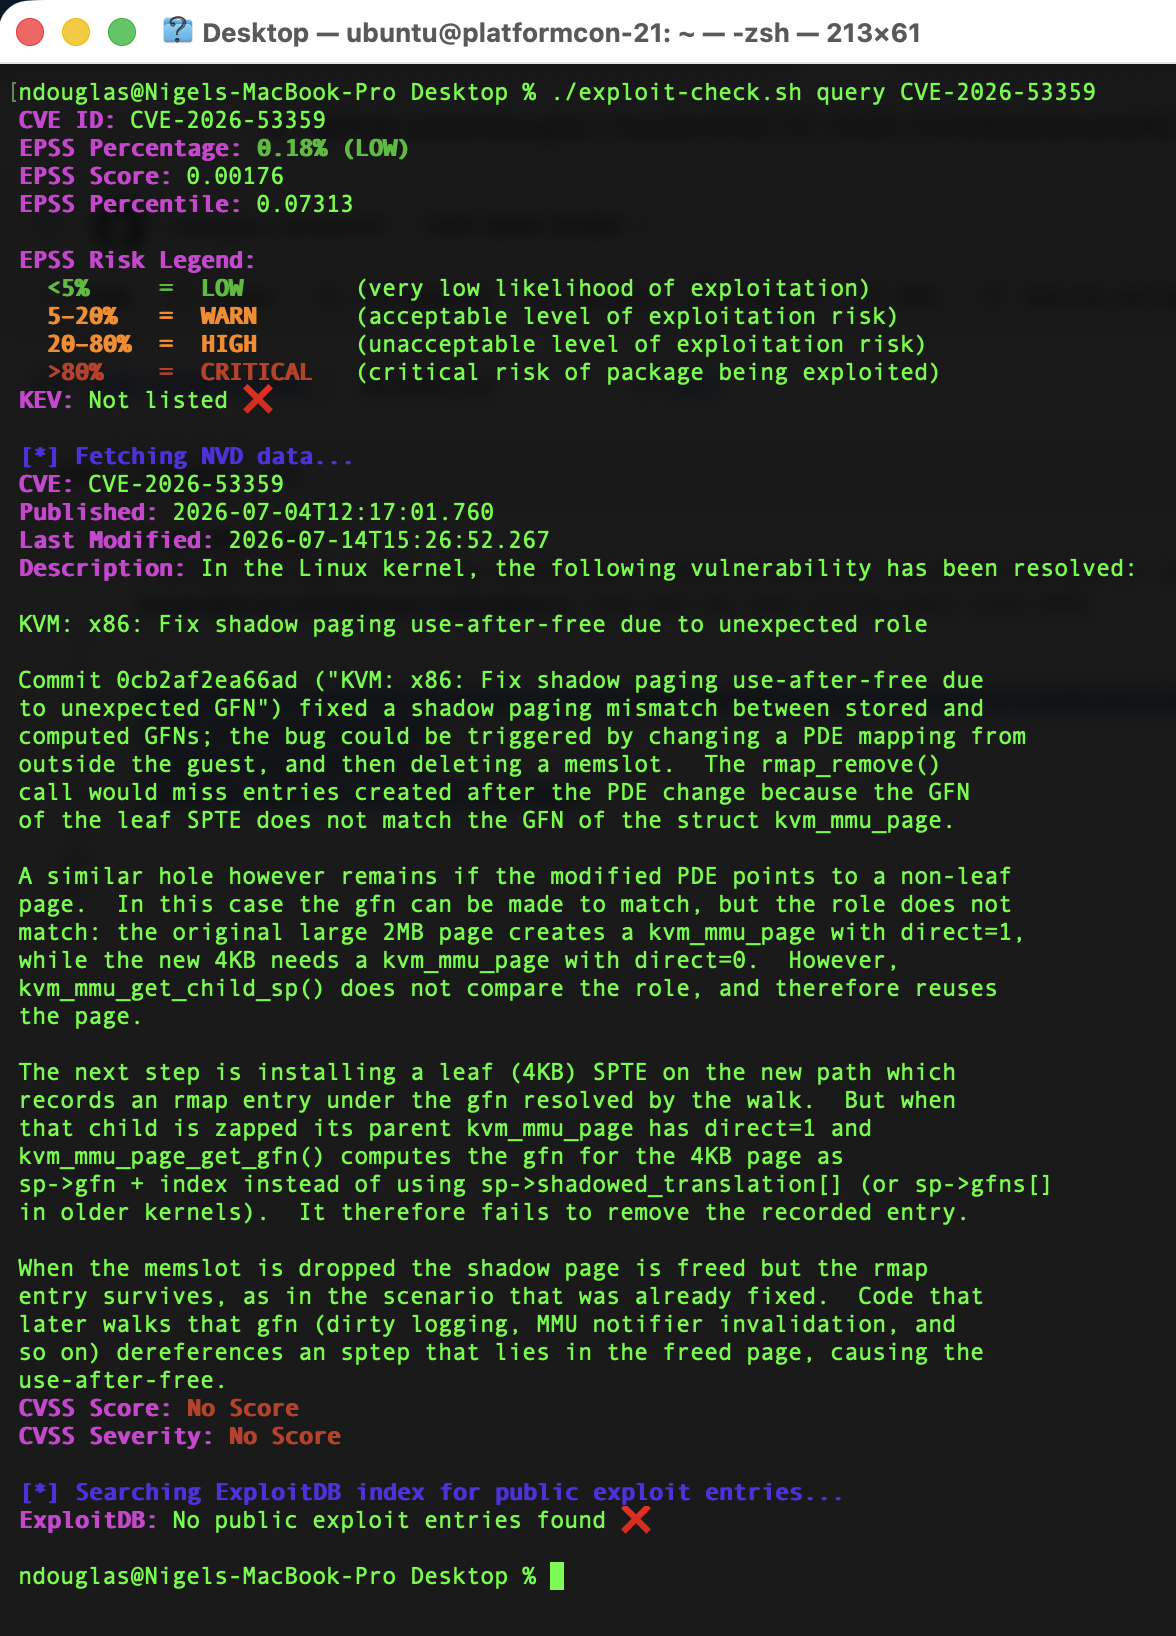 ndouglas-cloudsmith/cve-2026-53359
Ein 16 Jahre alter Fehler im Linux-Kernel erlaubt einer gemieteten VM, auszubrechen und den Host anzugreifen, auf dem sie läuft. Intel und AMD…








