
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen

 controlplaneio/kubesec
Sicherheitsrisikoanalyse für Kubernetes-Ressourcen
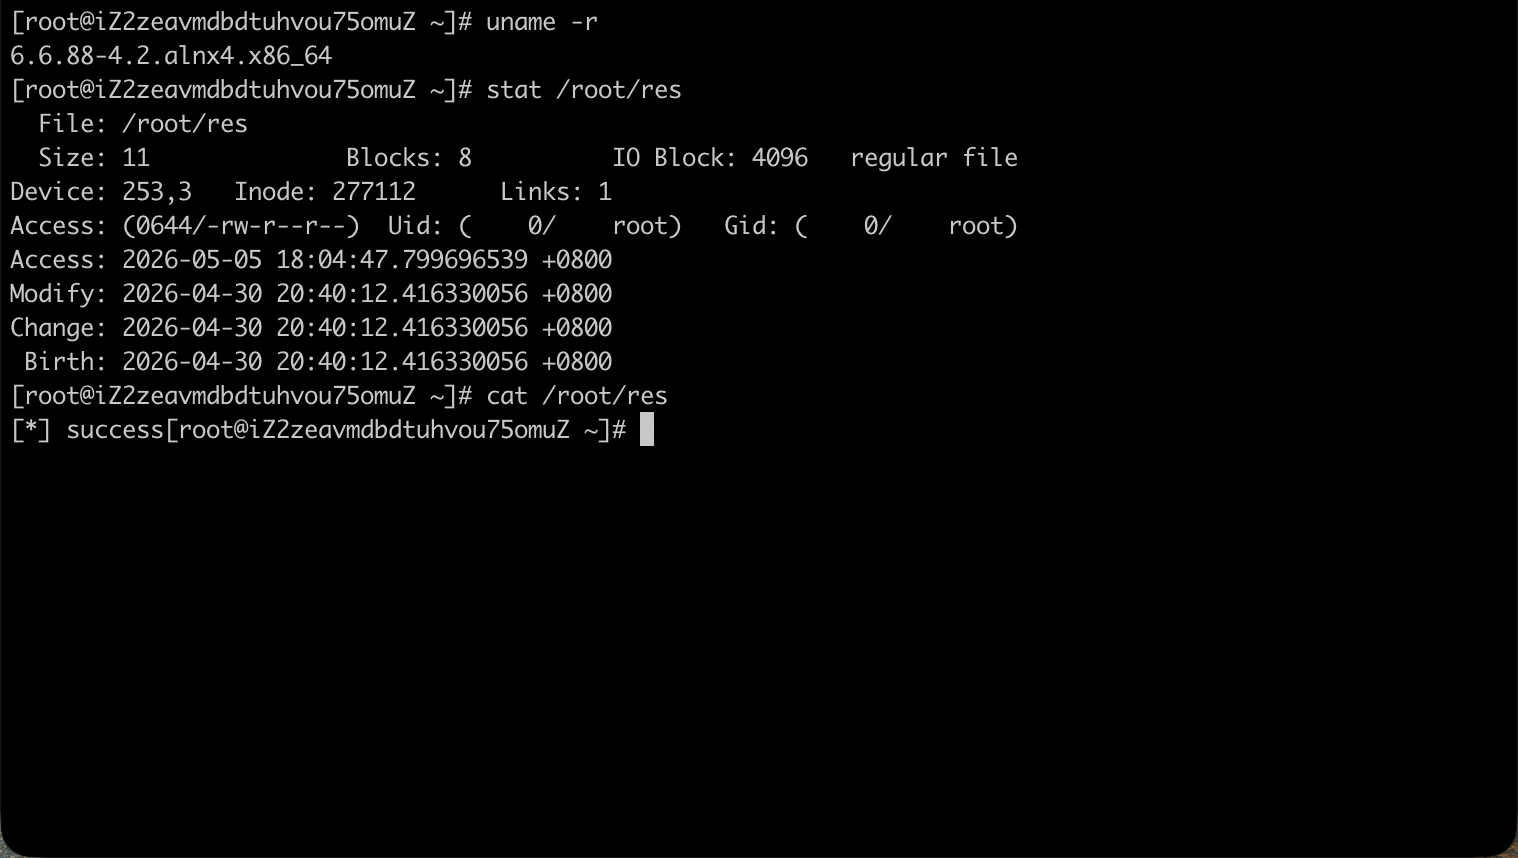 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: vollständig unprivilegierter Container-Escape zu Codeausführung auf Knotenebene auf Kubernetes via CVE-2026-31431 Page-Cache-Korruption und…
 m4xsec/cve-2026-31431-rce-exploit
# Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, einen Logikfehler im…
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
PoC für CVE-2024-21626: runc leakt vor pivot_root einen internen fd, der auf das CWD des Hosts verweist, und ermöglicht so einen Container-Escape,…

 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 brompwnie/botb
Ein Container-Analyse- und Exploitation-Tool für Pentester und Ingenieure.
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Kubernetes über die Kernel-Page-Cache-Korruption von CVE-2026-31431 demonstriert und eine…
 aquasecurity/kube-bench
Prüft, ob Kubernetes gemäß den Sicherheitsbest Practices des CIS Kubernetes Benchmark bereitgestellt ist.
 chaitin/veinmind-tools
veinmind-tools ist ein von 长亭科技 selbst entwickeltes Container-Sicherheitstoolset, das auf veinmind-sdk basiert.
 christbowel/cve-2026-41900-poc
Proof-of-Concept-Exploit für CVE-2026-41900, eine nicht authentifizierte Remote-Codeausführung in OpenLearnX über einen Container-Volume-Mount, die…
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs. MSG_PEEK Use-after-Free Container-Escape
 ishankaru/cve-2026-23111-nftables-lab
Exposition-Checker und sicheres Einweg-VM-Labor für CVE-2026-23111 (Linux nf_tables Use-After-Free Local Privilege Escalation). Defensiv: Erkennung,…
 1neptune/dirtyfrag
Füge den lokalen Privilege-Escalation-Exploit für go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) hinzu
 wuzuowei/copy-fail-cve-2026-31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Authencesn-Schwachstelle, die lokale Privilegieneskalation zu Root und Container-Escape über AF_ALG und…
 luotian2/cve-2026-31431
Exploit für CVE-2026-31431, einen Linux-Kernel-authencesn-Fehler, der lokale Privilegienerweiterung und Container-Escape über einen…
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 hackspeak/cve-2026-17106
PoC für das beliebige Schreiben von Dateien über Docker `docker cp`, das Symlink- und Tar-Extraktions-Schwachstellen ausnutzt, um Host-Binaries zu…
 berdav/cve-2026-41567
Nutzt CVE-2026-41567 Docker-Escape mithilfe trojanisierter xz/unpigz-Binaries aus, um von innerhalb eines Containers eine Root-Shell auf dem Host zu…







