
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 mishl-dev/cve_2026_31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Page-Cache-Schreibprimitive, die lokale Privilegieneskalation und Container-Escape über AF_ALG und…
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 sgkdev/page_inject
CVE-2026-31431-killed Page-Cache-Exploit — Code-Ausführung in Container, die dieselbe Image-Ebene teilen
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 jpts/cve-2022-0847-dirtypipe-container-breakout
Proof-of-Concept-Exploit für CVE-2022-0847 (DirtyPipe), der Container-Ausbruch über Kernel-Privilegieneskalation ermöglicht. Enthält Demonstration…
 h3x0v3rl0rd/cve-2019-5736
Go-basierter Exploit für CVE-2019-5736 (Runc-Container-Escape) mit anpassbarer Reverse-Shell-Payload, entwickelt für Penetrationstests und…
 4nuxd/react2shell
R2S ist ein umfassendes Exploitation- und Post-Exploitation-Framework, das auf die Next.js React Server Components-Schwachstelle (CVE-2025-55182)…
 inguardians/peirates
Peirates - Kubernetes Penetrationstest-Werkzeug
 fahmifj/docker-breakout-runc
Modifizierte Version des CVE-2019-5736-PoC von Frichetten
 percivalll/dirty-frag-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Amazon EKS demonstriert, indem es Dirty Frag (CVE-2026-43284) Kernel-Page-Cache-Korruption über…
 securityronin/memory-forensic
Durchsuche jeden Speicherabbild. Finde, was verborgen ist. Linux + Windows-Kernel-Forensik aus einer einzigen statischen Rust-Binärdatei — kein…
stealthcopter/deepceDocker-Enumeration, Privilegieneskalation und Container-Escapes (DEEPCE)
 hans362/cve-2026-31431-copy-fail-container-escape
# Container-Escape bei jedem Docker-Container mit aktiviertem Healthcheck über CVE-2026-31431
 nestybox/sysbox
Ein quelloffenes "runc" der nächsten Generation, das rootless Containern ermöglicht, Workloads wie Systemd, Docker, Kubernetes auszuführen – genau…
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 chitoz1300/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
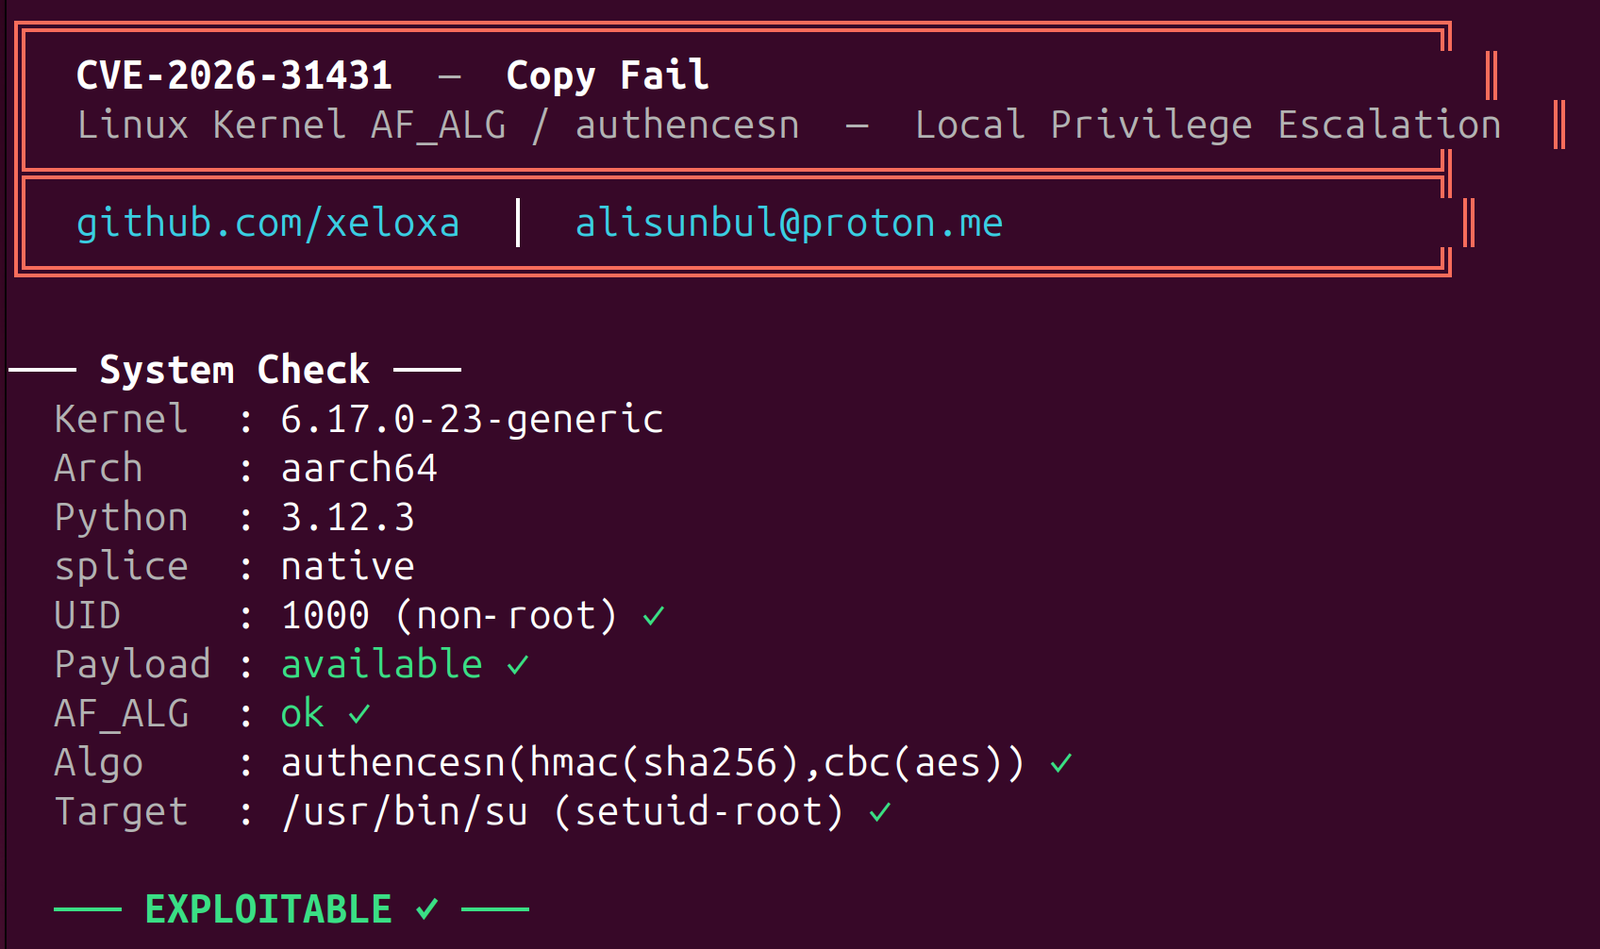 xeloxa/copyfail-exploit
# Copy Fail (CVE-2026-31431) LPE-Exploit. Eine saubere, Multi-Arch-Python-Neuimplementierung, die die AF_ALG-Page-Cache-Schwachstelle im Linux-Kernel…






