
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 rubby2001/cve-2025-1974-go
Exploit CVE-2025-1974 mit einer einzelnen Datei.
 x0da6h/poc-for-cve-2025-9074
Ein Container-Escape-Schwachstellen-POC
 likekabin/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, der eine Payload an die runc-Binärdatei des Hosts durch Docker-Container-Escape anhängt.
 h-wookie/cve-2019-5736-poc
Proof-of-Concept-Exploit für CVE-2019-5736, der Docker-Container-Escape über eine runC-Sicherheitslücke mit Reverse-Shell-Payload-Injection…
 c0gnit00/cve-2025-9074
PHP-PoC, Exploit für CVE-2025-9074
 ryanngwh/cve-2019-5736-poc
Proof-of-Concept-Code für den Ausbruch aus Docker über runC
 greyorder/cve-2021-21978
CVE-2021-21978 exp
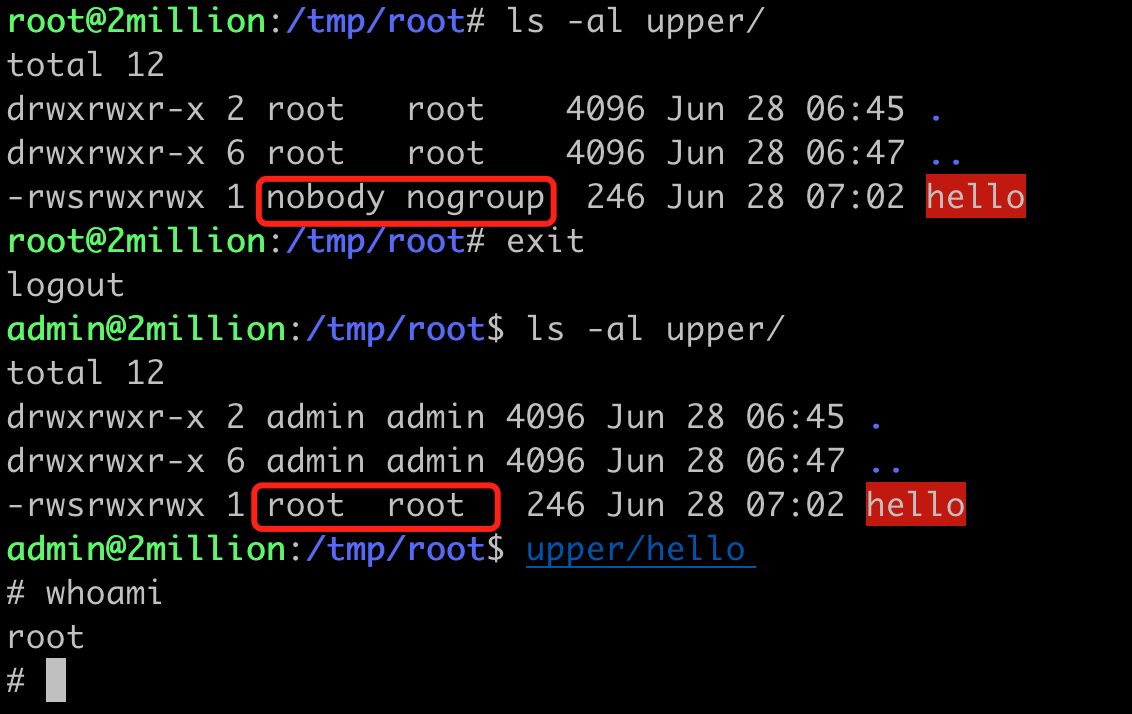 fanxiaoyao66/cve-2023-0386
Sehr einfacher Exploit und Analyse zu CVE-2023-0386. Verwendet C und sh.
 666asd/cve-2024-23653
Proof-of-Concept zur Demonstration von CVE-2024-23653, einem BuildKit-Container-Escape über ein bösartiges Dockerfile-Frontend, mit buildctl zur…
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) lokaler Privilegieneskalations-Exploit
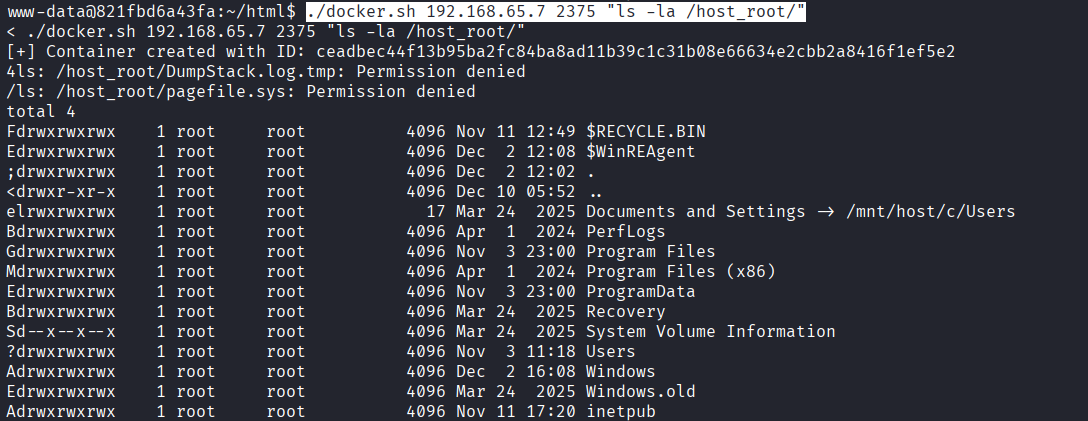 pppxo/cve-2025-9074-poc-bash
Bash-basierter Proof-of-Concept-Exploit für CVE-2025-9074, der einen Docker-Container-Ausbruch ermöglicht, indem das Windows C:-Laufwerk des Hosts…
 b3d3c/poc-cve-2019-5736
Proof-of-concept-Exploit für CVE-2019-5736, eine Container-Escape-Schwachstelle in runc, der den Angriff demonstriert und Sicherheitstests ermöglicht.
 matesz44/cve-2025-9074
CVE-2025-9074: Docker Desktop LPE über Docker Engine API ohne AuthN in posix sh
 q3k/cve-2019-5736-poc
Unbewaffneter Proof of Concept für CVE-2019-5736 (Docker-Escape)
 kianabin/cve-2022-0847-container-escape
CVE-2022-0847 wird verwendet, um einen Container-Escape (Dirty Pipe) zu erreichen
 alicey0719/docker-poc_cve-2024-1086
Dockerisierter Proof-of-Concept für CVE-2024-1086, einen Linux-Kernel-Privilege-Escalation-Exploit, der über eine präparierte Binärdatei Root-Zugriff…
 r0binak/cve-2025-23266
CVE-2025-23266 – Vollständig bewaffneter Exploit für das NVIDIA Container Toolkit
 locus-x64/cve-2025-61765_poc
Proof of Concept einer unsicheren Pickle-Deserialisierungs-Schwachstelle in Socket.IO








