
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 rtvkiz/minimal
Minimal CVE Hardened container image collection
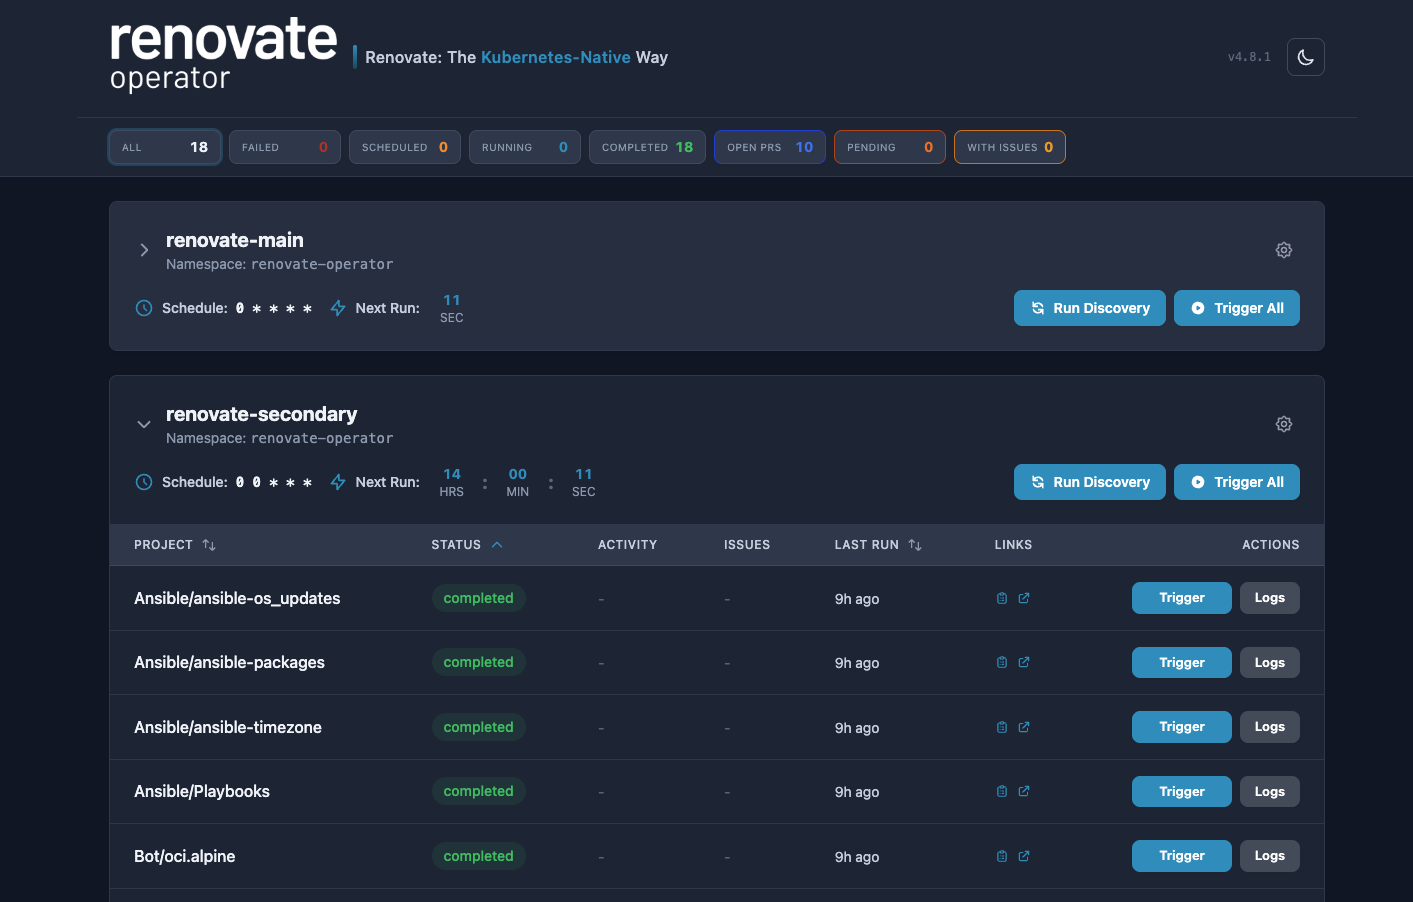 mogenius/renovate-operator
Operator zur Optimierung von Renovate-Ausführungen in Kubernetes
 franc-pentest/ldeep
Eingehendes LDAP-Enumerationstool
 holo-routing/holo
Rust-basierte Routing-Protocol-Suite, die BGP, OSPF, IS-IS, RIP und VRRP implementiert, mit YANG-modellierter Konfiguration,…
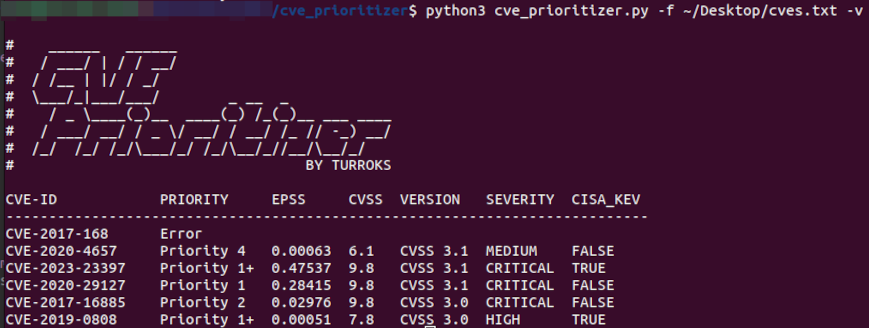 turroks/cve_prioritizer
Optimieren Sie die Behebung von Schwachstellen mit CVSS, EPSS und den bekannten ausgenutzten Schwachstellen der CISA. Priorisieren Sie Maßnahmen…
 openbmc/bmcweb
Ein Alleskönner-Webserver für Redfish, KVM, GUI und DBus für OpenBMC
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
 denizparlak/zeus
AWS Audit- und Härtungswerkzeug
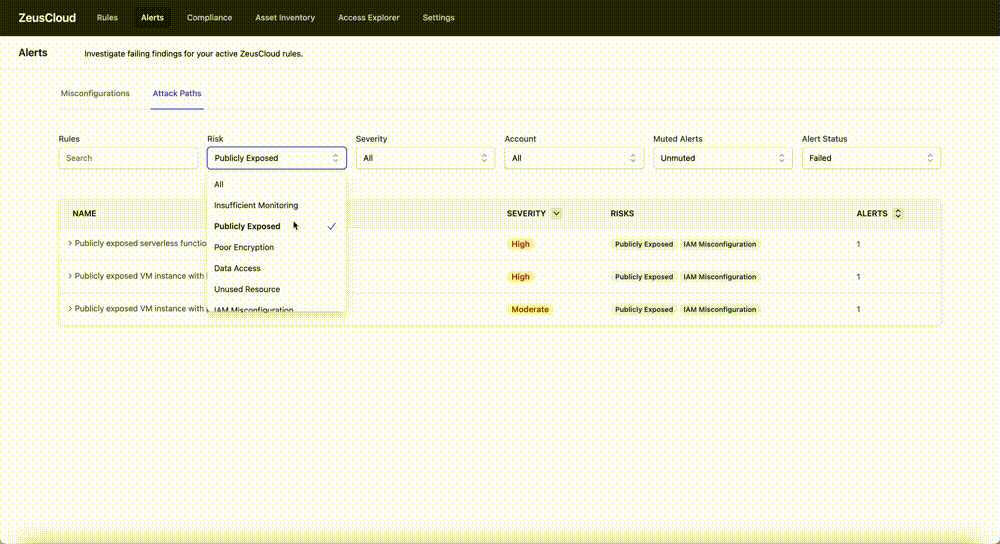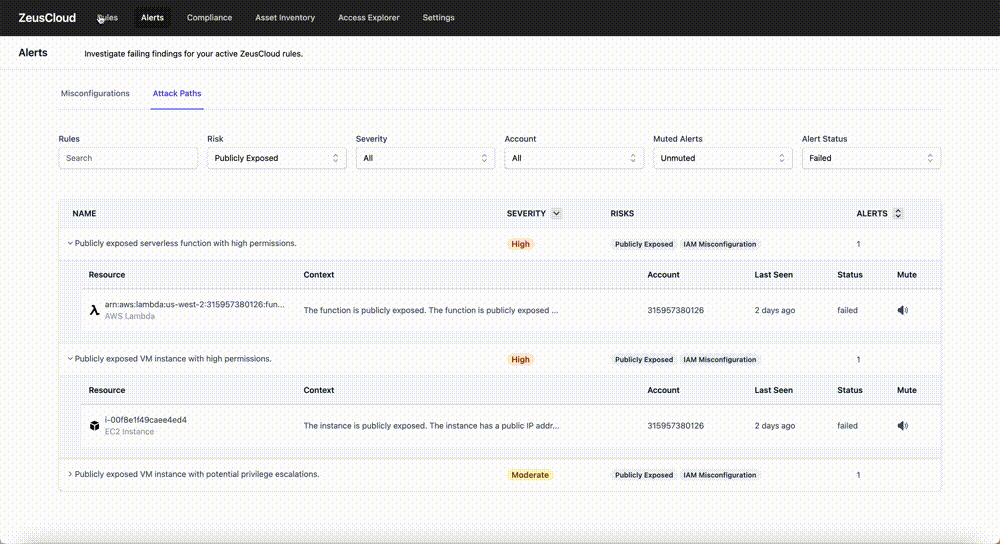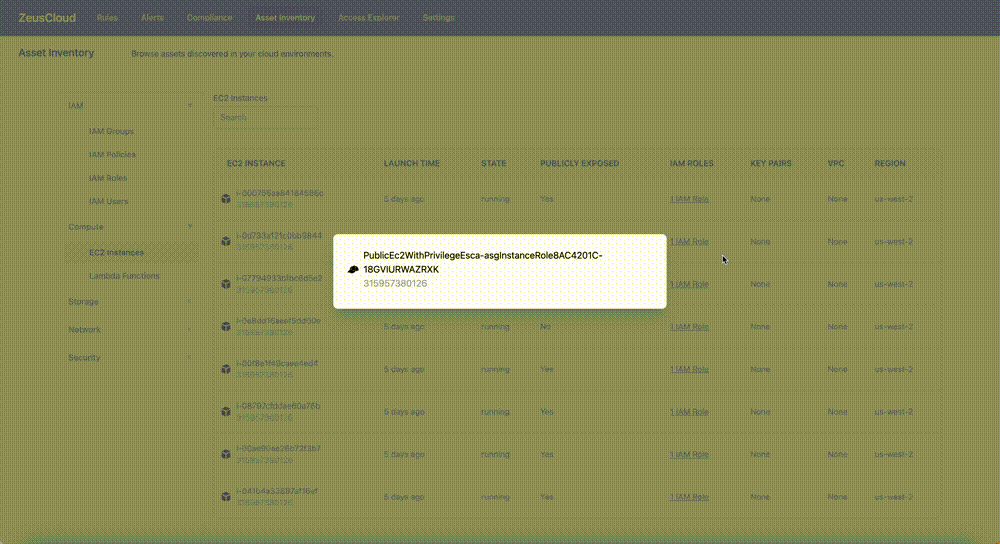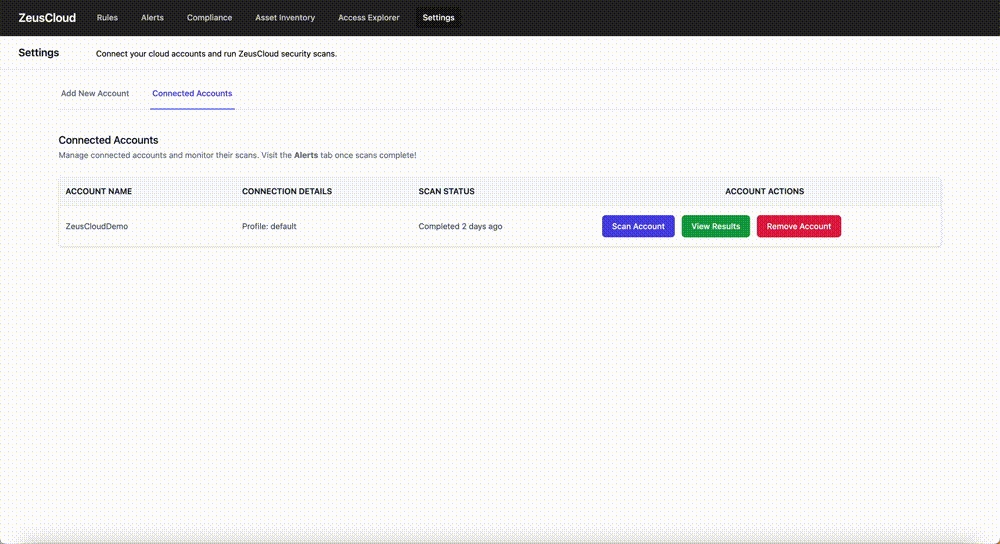 zeus-labs/zeuscloud
Open-Source-Cloud-Sicherheitsplattform, die Angriffspfade erkennt, Fehlkonfigurationen identifiziert, IAM-Zugriffe visualisiert und für…
 nccgroup/vcg
VisualCodeGrepper - Tool zur Sicherheitsanalyse von Code.
 logpresso/cve-2021-44228-scanner
Schwachstellenscanner und Patch zur Schadensbegrenzung für Log4j2 CVE-2021-44228
 cyberdefenders/detectionlabelk
DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
 soteria-security/365inspect
Ein PowerShell-Skript, das die Sicherheitsbewertung von Microsoft 365-Umgebungen automatisiert.
 shiftleftsecurity/sast-scan
Scan ist ein kostenloses & Open Source DevSecOps-Tool zur Durchführung von statischer Analyse basierter Sicherheitstests Ihrer Anwendungen und deren…
 a-min3/winspect
Powershell-basiertes Windows Sicherheits-Audit-Toolbox
 olacabs/jackhammer
Jackhammer - Ein Sicherheitsbewertungs- und Verwaltungstool, das alle Probleme des Sicherheitsteams löst.
 adversis/tailsnitch
Ein Sicherheitsprüfer für Tailscale-Konfigurationen. Durchsucht Ihr Tailnet nach Fehlkonfigurationen, zu permissiven Zugriffskontrollen und Verstößen…
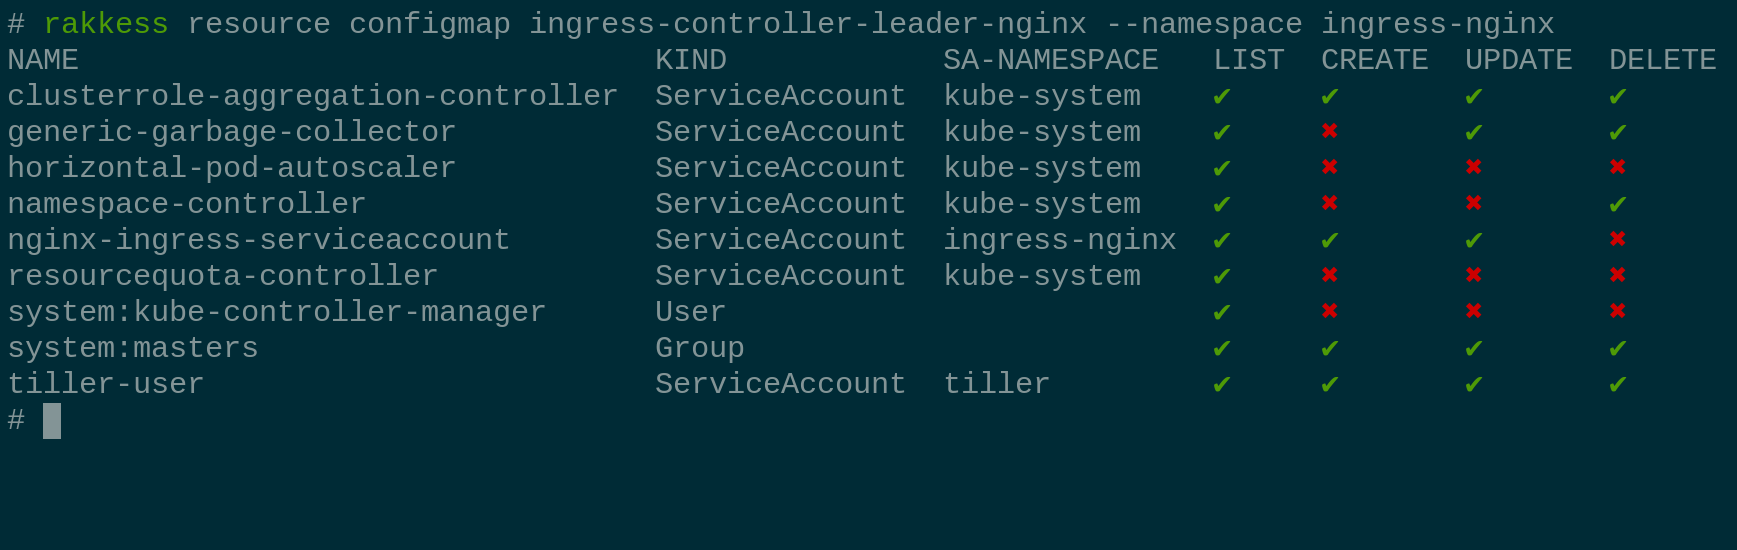 corneliusweig/rakkess
Review Access - kubectl plugin um eine Zugriffsmatrix für k8s server resources anzuzeigen








