
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 jmaddington/serious-sam---cve-2021-36934-mitigation-for-datto-rmm
PowerShell-Skript zur Anwendung von Microsoft- und US-CERT-Mitigationsmaßnahmen für CVE-2021-36934 (Serious SAM) über Datto RMM, mit UDF-basierter…
 jblaine/cookbook-bash-cve-2014-6271
Chef-Cookbook, das fehlschlägt, wenn eine Bash-Sicherheitslücke gemäß CVE-2014-6271 gefunden wird.
 0zer0d4y/fuegotest
Ein CLI-Tool zur Erkennung der Sicherheitslücke CVE-2023-20048 in Cisco Firepower Management Center.
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc-Verzeichnis durchsuchbar
 francescodisalesgithub/quick-fix-cve-2024-38063
Schnelles PowerShell-Skript zur Behebung von CVE-2024-38063
 konstantin-kelemen/mysqld_safe-cve-2016-6662-patch
Ansible-Playbook, das den Percona-Patch für CVE-2016-6662 auf die mysqld_safe-Datei auf CentOS- und FreeBSD-Systemen anwendet.
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 shaktavist/serioussam
Windows-Sicherheitslücke für Rechteausweitung CVE-2021-36934
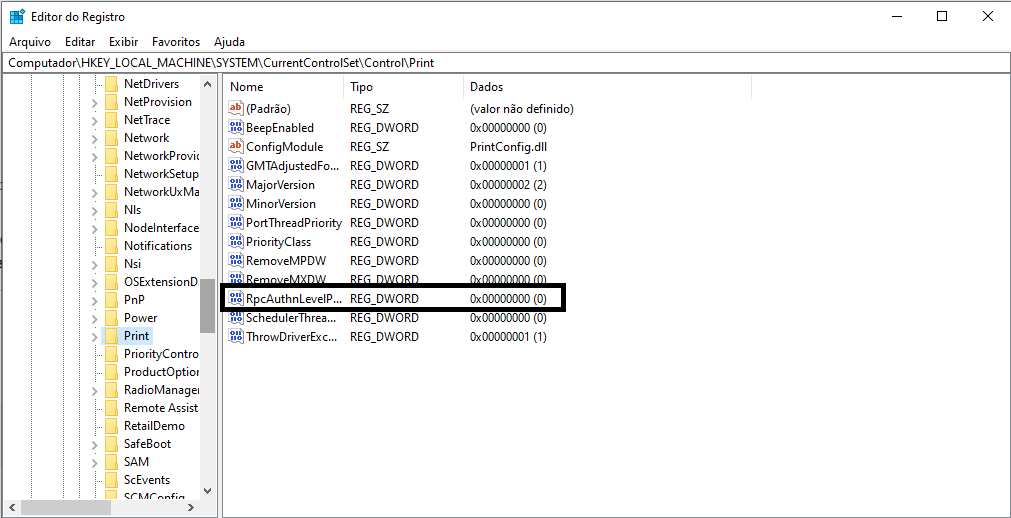 alvaciroliveira/rpcauthnlevelprivacyenabled
Behebt CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 tinkerlev/commvault-cve2025-34028-check
Commvault CVE-2025-34028 Endpunkt-Scanner mit Nmap NSE. Für ethische Tests und Konfigurationsvalidierung.
 widespreadpandemic/cve-2021-34527_acl_mitigation
Mitigation für CVE-2021-34527 RCE durch Setzen von WRITE-ACLs
 rexifiles/rex-sec-glibc
glibc-Überprüfung und -Aktualisierung im Hinblick auf CVE-2015-7547
 syntaxbearror/powershell-printnightmare
Eine Sammlung von Skripten, um die entsprechenden Registry-Schlüssel für CVE-2021-34527 zu setzen
 mateosec/ghostcatch
Deaktiviert AJP-Connectors zur Behebung von CVE-2020-1938!
 alebedev87/gatekeeper-cve-2020-8554
OPA Gatekeeper-Einschränkungsrichtlinie, die erkennt und verhindert, dass Kubernetes-Cluster anfällig für CVE-2020-8554 sind, und eine sichere…
 didoatanasov/cve-2021-44228
Ansible-Playbook, das eine globale JVM-Umgebungsvariable anwendet, um die Log4j-CVE-2021-44228-Schwachstelle für Remote-Codeausführung auf allen…
 vkaushik-chef/regresshion
Chef Inspec-Profil zur Prüfung der regreSSHion-Schwachstelle CVE-2024-6387
 almogopp/openssh-cve-2024-6387-fix
Ein Bash-Skript zur Behebung der CVE-2024-6387-Schwachstelle in OpenSSH, das eine Option zum Upgrade auf eine sichere Version oder zur Anwendung…








