
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 goodwithtech/dockle
Container-Image-Linter für Sicherheit, hilft beim Erstellen des Docker-Images nach Best Practices, einfach zu starten
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Schwachstellenmanagement mit ArcherySec.
 dnsviz/dnsviz
Analysiert DNS-Delegation und DNSSEC-Sicherheit, indem Resolver und autoritative Server abgefragt werden, und validiert, diagnostiziert und…
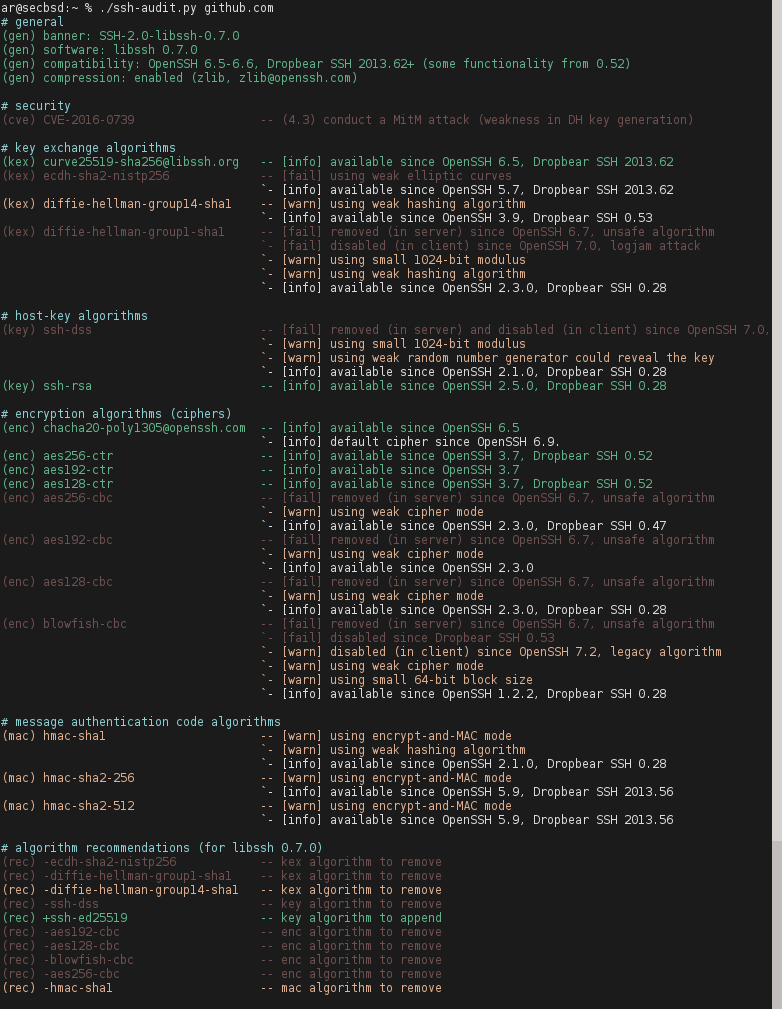 arthepsy/ssh-audit
SSH-Server-Audit (Banner, Schlüsselaustausch, Verschlüsselung, MAC, Kompression, Kompatibilität, Sicherheit, usw.)
 controlplaneio/kubesec
Sicherheitsrisikoanalyse für Kubernetes-Ressourcen
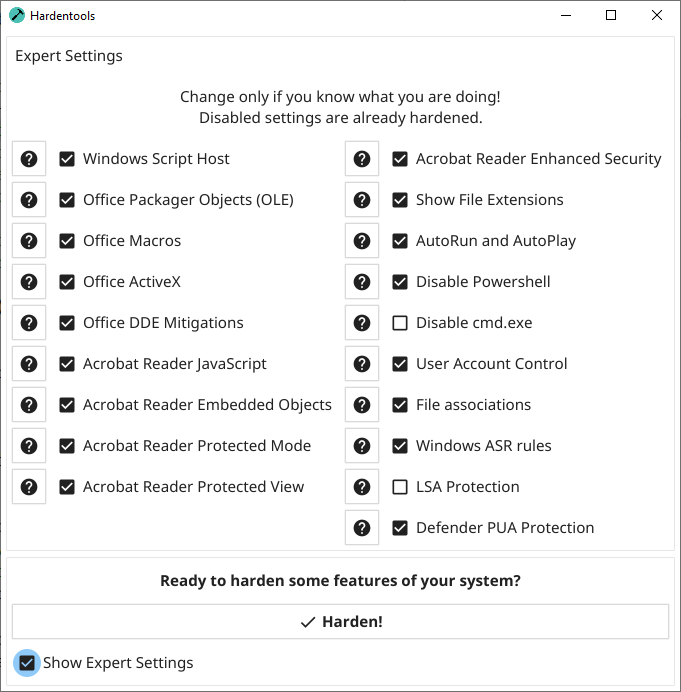 hardentools/hardentools
Hardentools reduziert einfach die Angriffsfläche auf Microsoft Windows-Computern, indem es riskante Features mit niedriger Hürde deaktiviert.
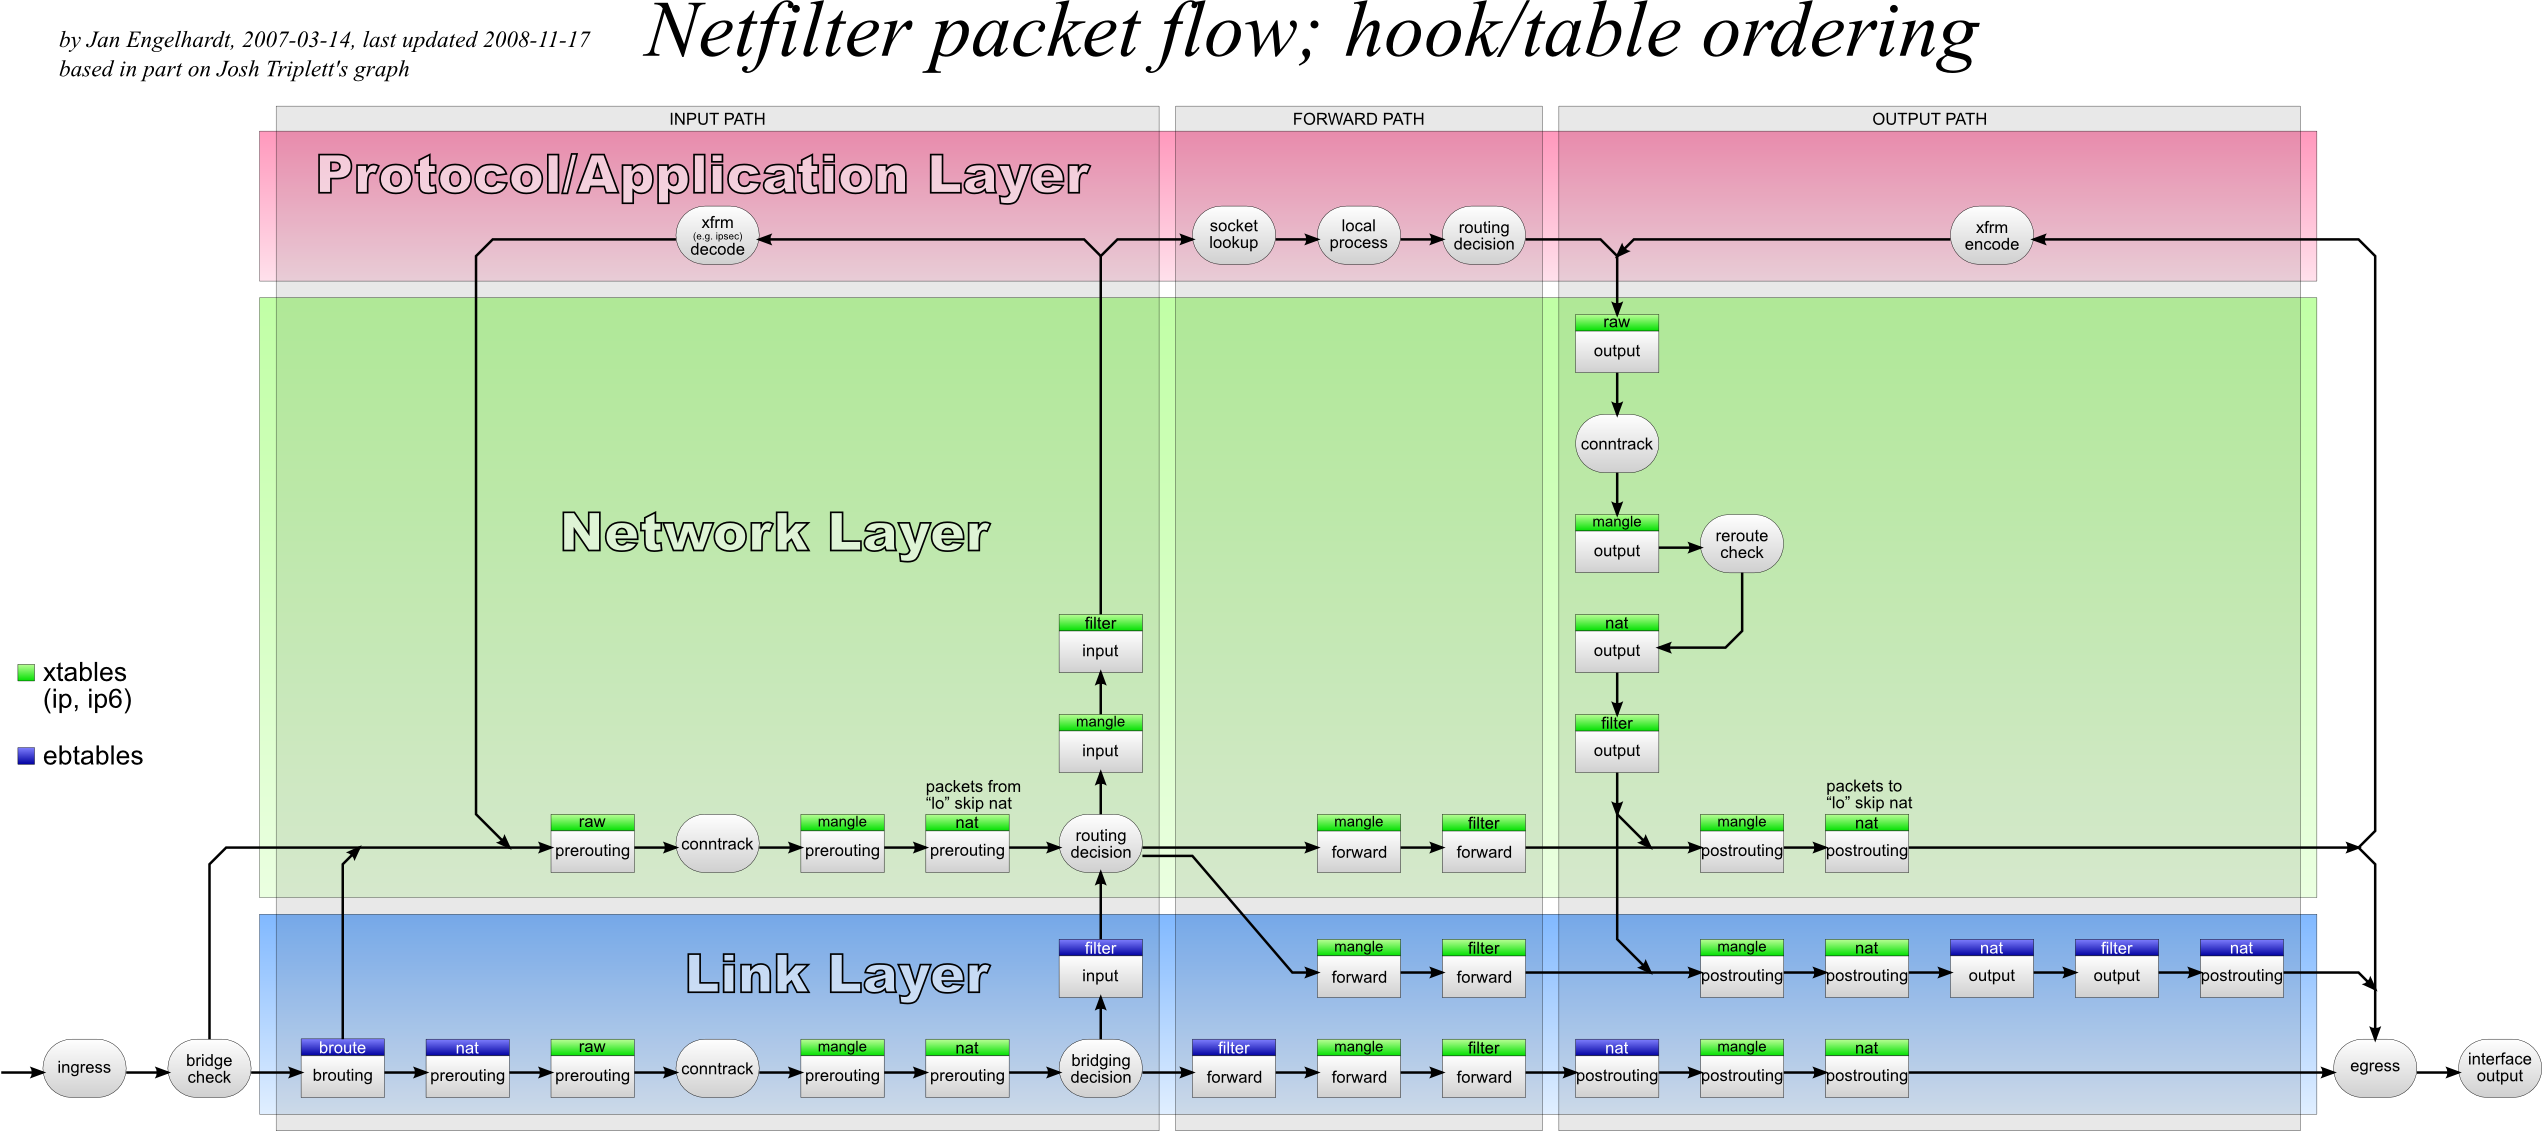 trimstray/iptables-essentials
Iptables-Grundlagen: Häufige Firewall-Regeln und -Befehle.
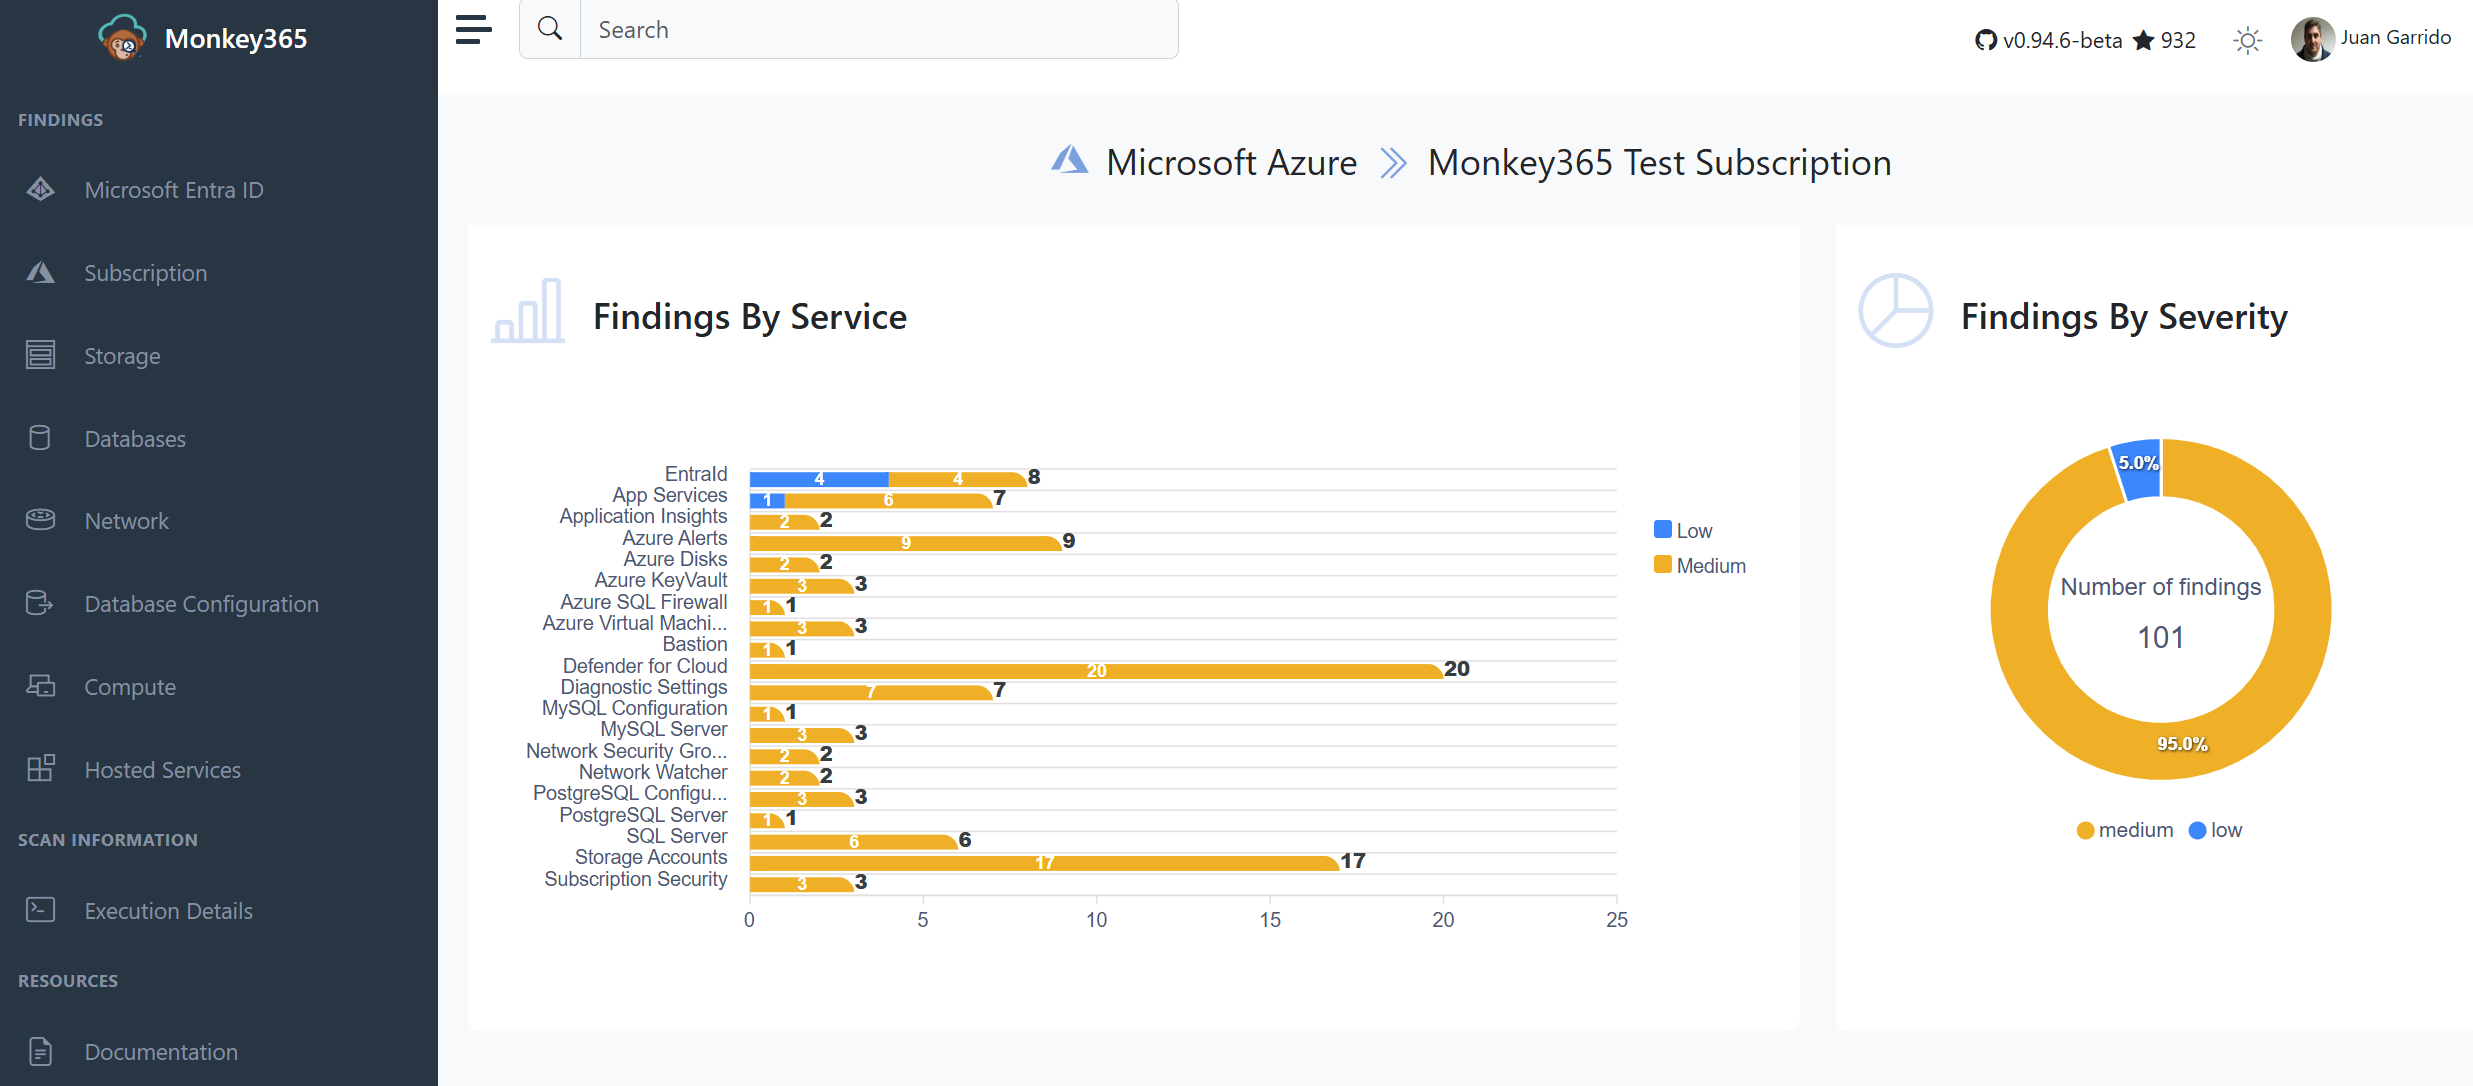 silverhack/monkey365
PowerShell-basiertes Framework zur Sicherheitsbewertung für Microsoft 365, Azure und Entra ID. Scannt nach Fehlkonfigurationen,…
 neo23x0/auditd
Best-Practice-Auditd-Konfiguration
 evotecit/gpozaurr
Group Policy Eater ist ein PowerShell-Modul, das darauf abzielt, Informationen über Gruppenrichtlinien zu sammeln, aber auch ermöglicht, Probleme zu…
 dev-sec/linux-baseline
InSpec-basiertes Compliance-Profil zur Überprüfung der Linux-Systemhärtung gemäß Sicherheitsbaselines, um eine konsistente Konfiguration in der…
 renniepak/cspbypass
CSPBypass.com, ein Tool, das ethischen Hackern dabei hilft, restriktive Content Security Policies (CSP) zu umgehen und XSS-Schwachstellen (Cross-Site…
 nozaq/terraform-aws-secure-baseline
Terraform-Modul zur Einrichtung Ihres AWS-Kontos mit der sicheren Basislinien-Konfiguration basierend auf CIS Amazon Web Services Foundations und AWS…
 securityftw/cs-suite
Cloud Security Suite - All-in-One-Tool zur Prüfung der Sicherheitslage von AWS/GCP/Azure-Infrastruktur.
 lxc/incus-os
Ein unveränderliches Linux-OS-Image, optimiert für den Betrieb von Incus-Containern und virtuellen Maschinen, mit UEFI Secure Boot, TPM…
 bohops/ultimatewdacbypasslist
Eine zentrale Ressource für zuvor dokumentierte WDAC-Bypass-Techniken
 securitytemplates/sectemplates
Open-Source-Vorlagen, mit denen Sie Ihre Sicherheitsprogramme starten können
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…








