
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen

 yusufdalbudak/cve-2026-42945
Dockerisiertes Labor für Schulungen zur NGINX-Rewrite-Schwachstelle (CVE-2026-42945) mit anfälligen und gepatchten Instanzen, harmlosen Testskripten…

 atlassian/bitbucket-iac-scan
Durchsucht Infrastructure-as-Code-Dateien mit KICS nach Sicherheitsfehlkonfigurationen und Schwachstellen, mit Berichterstattung über Bitbucket Code…
 sibersan/apache_audit_cve-2026-23918
Python-Toolkit zur Überprüfung des Apache HTTP Servers auf CVE-2026-23918 (HTTP/2 Double-Free RCE) und 4 zugehörige CVEs. Passiver Scanner mit…
 bjbakker1984/yellowkey-mitigation
PowerShell-Skript, das den WinRE-Mitigationsworkflow für CVE-2026-45585 automatisiert, mit Verifizierungsschritten und bedingtem Commit, um unnötige…
 srkyn/nginx-map-risk-audit
Defensives NGINX-CVE-2026-42533-Map-Regex-Risikoaudit mit Konfigurationsscanner, Splunk/Defender-Notizen und Labornachweisen.
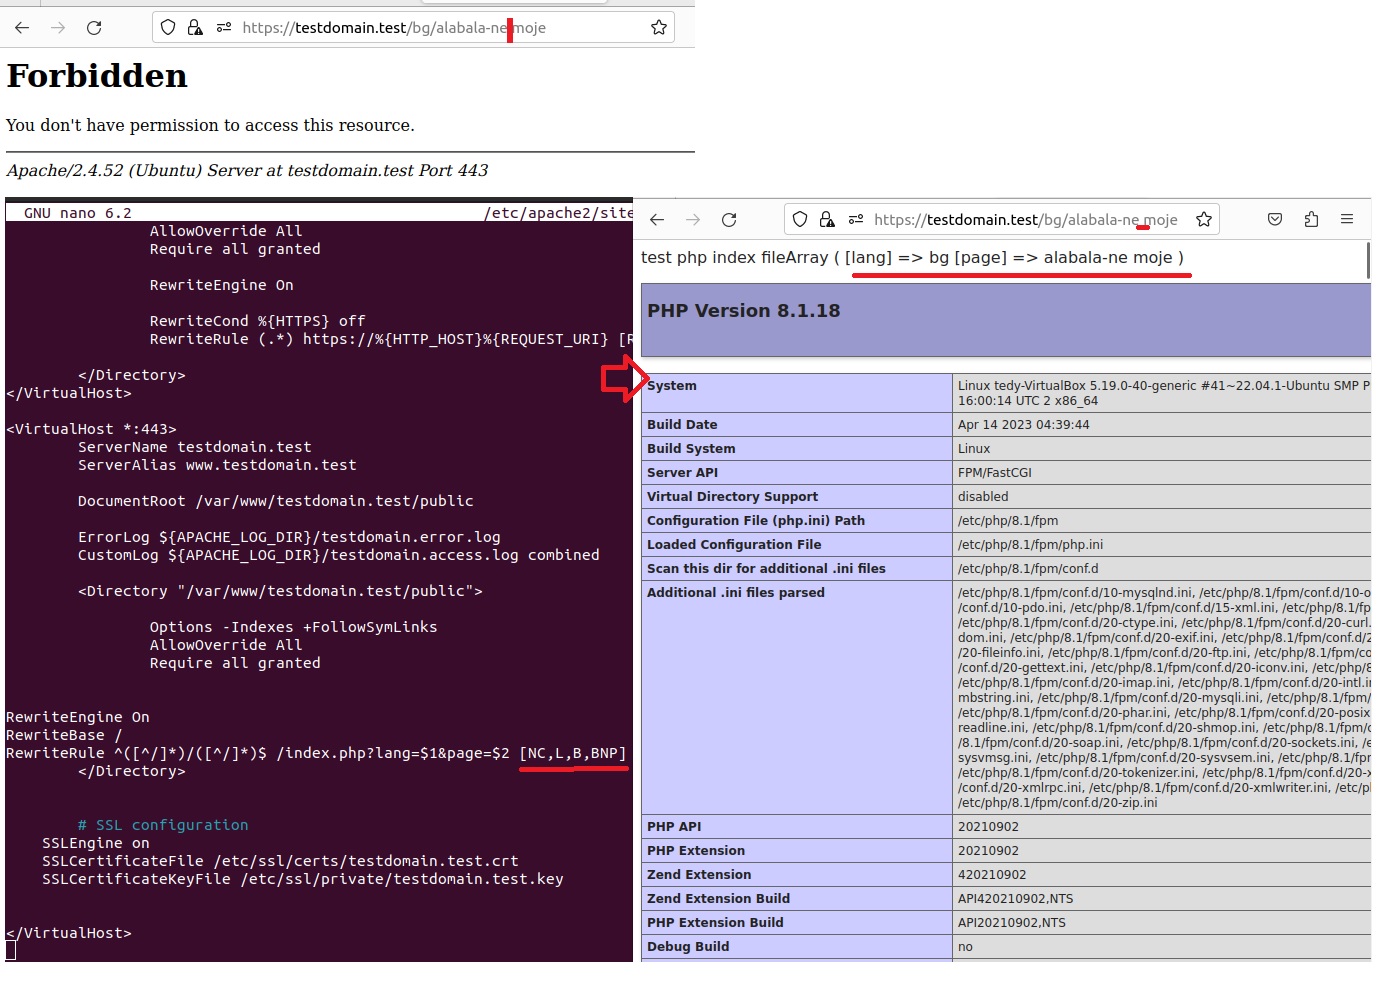 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Behebt URLs mit LEERZEICHEN nach Apache-Upgrade CVE-2023-25690
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
Automatisierte Erkennung und Behebung von ServiceNow-UI-Macro-Schwachstellen (CVE-2025-11449, CVE-2025-11450) durch Kodierung von sysparm_-Parametern…
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
Versionsauditor für CVE-2026-48172: Überprüft lokal, ob das LiteSpeed-Plugin von cPanel verwundbar ist, ohne es auszunutzen.
 melonlonmeo/cve-2025-49132
Poc - CVE-2025-49132
 tanarchytan/cve-2021-1675
Behebung ohne Deaktivieren des Print Spoolers
 woltage/cve-2014-6271
Ansible-Playbook zum Testen entfernter Server auf die Bash-Sicherheitslücke CVE-2014-6271 (Shellshock), das automatisiertes Scannen und Überprüfen…
 rshosting/apache-cve-2026-23918-fix
Upgrade auf Apache 2.4.67, um die Schwachstelle CVE-2026-23918 zu beheben
 shoucheng3/asf__karaf_cve-2022-22932_4-3-5
Modulith-Laufzeitumgebung mit Hot Deployment, dynamischer Konfiguration, JAAS-basiertem RBAC und zentralisiertem Logging. Unterstützt REST/API-, Web-…
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
Java-basierte Wiki-Plattform mit detaillierter Zugriffskontrolle und JAAS-Sicherheitsintegration, bereitgestellt als verwundbare Version für…
 toohau/cve-2025-32462-32463-detection-script-
Kritische Sudo-Sicherheitslücken ermöglichen lokalen Benutzern Root-Zugriff auf Linux und betreffen große Distributionen.
 jmaddington/drmm-cve-2020-1350-response
Registry-basiertes Minderungsskript für die CVE-2020-1350 Windows DNS Server RCE-Sicherheitslücke, das Microsofts empfohlene Problemumgehung ohne…
 adnansiyat/how-to-patch-cve-2025-32709
Praxisnaher Patching-Workflow für CVE-2025-32709. Von der Hotfix-Installation bis zur SIEM-Alarmvalidierung – dieses Repository dokumentiert jeden…
 americanhanko/windows-security-cve-2017-8543
InSpec-Profil zur Überprüfung, ob ein Knoten für CVE-2017-8543 gepatcht und konform ist.








