
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
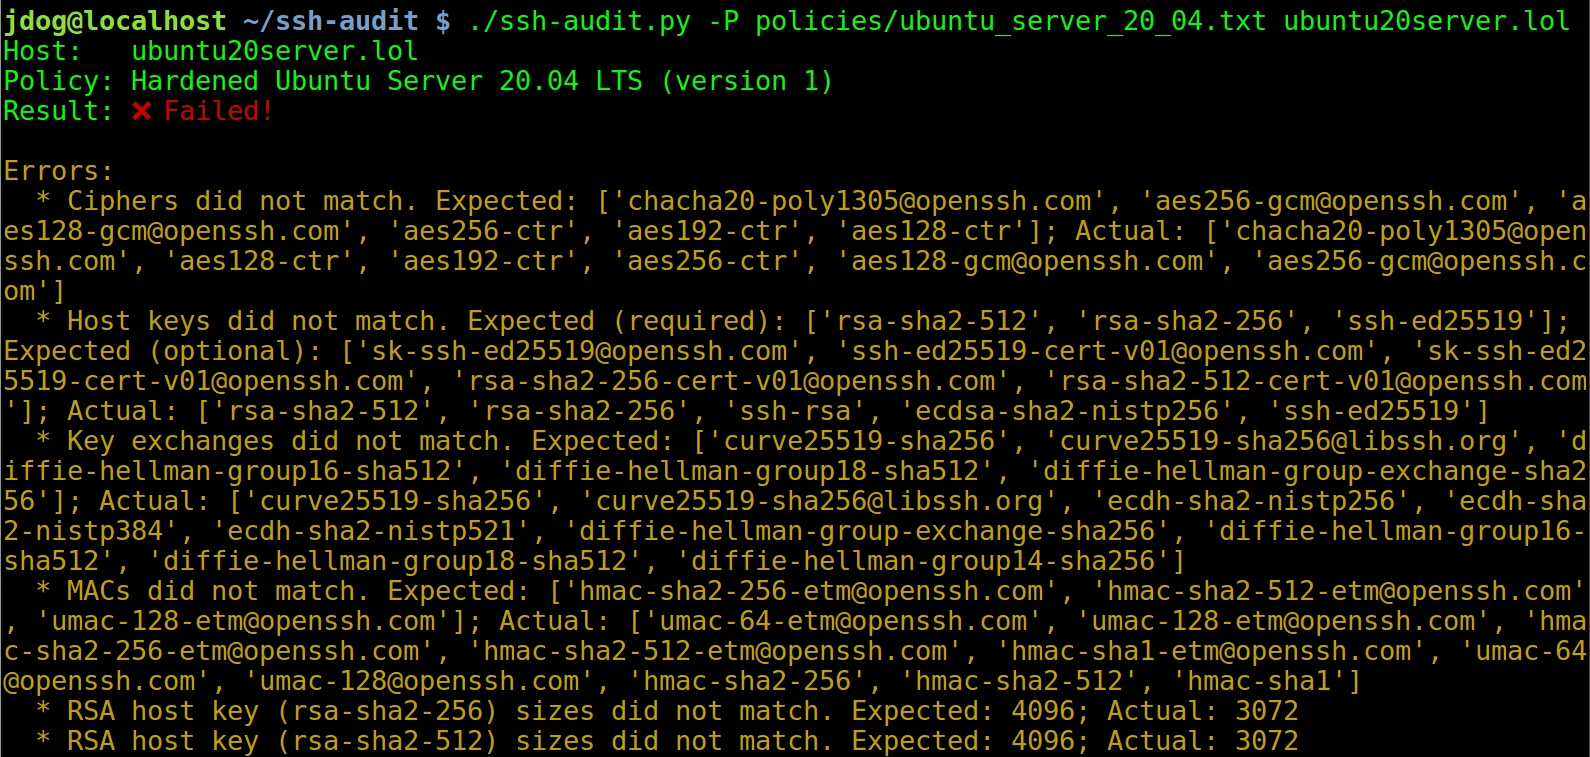
 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
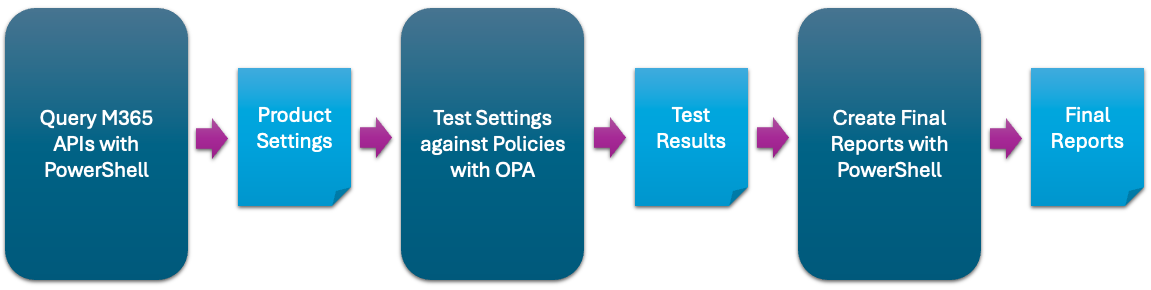 cisagov/scubagear
Automatisierung zur Bewertung des Zustands deines M365-Mandanten gegen die CISA-Baselines
 netwrix/pingcastle
Active Directory Sicherheitsrisiko-Bewertungstool, das Schwachstellen, Fehlkonfigurationen und Reifegrad mittels einer optimierten Methodik bewertet…
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 yandex/gixy
Statischer Analysator für Nginx-Konfigurationen
 duo-labs/cloudmapper
CloudMapper hilft Ihnen, Ihre Amazon Web Services (AWS)-Umgebungen zu analysieren.
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
 usmannasir/cyberpanel
Cyber Panel – Das Hosting-Control-Panel für OpenLiteSpeed
 netspi/powerupsql
PowerUpSQL: Ein PowerShell-Toolkit für Angriffe auf SQL Server
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.
 inverse-inc/packetfence
PacketFence ist eine vollständig unterstützte, vertrauenswürdige, freie und Open-Source-Lösung für Netzwerkzugriffskontrolle (NAC). Mit einer…
 nilsteampassnet/teampass
Kollaborativer Passwort-Manager
 cisagov/cset
Cybersicherheits-Bewertungstool
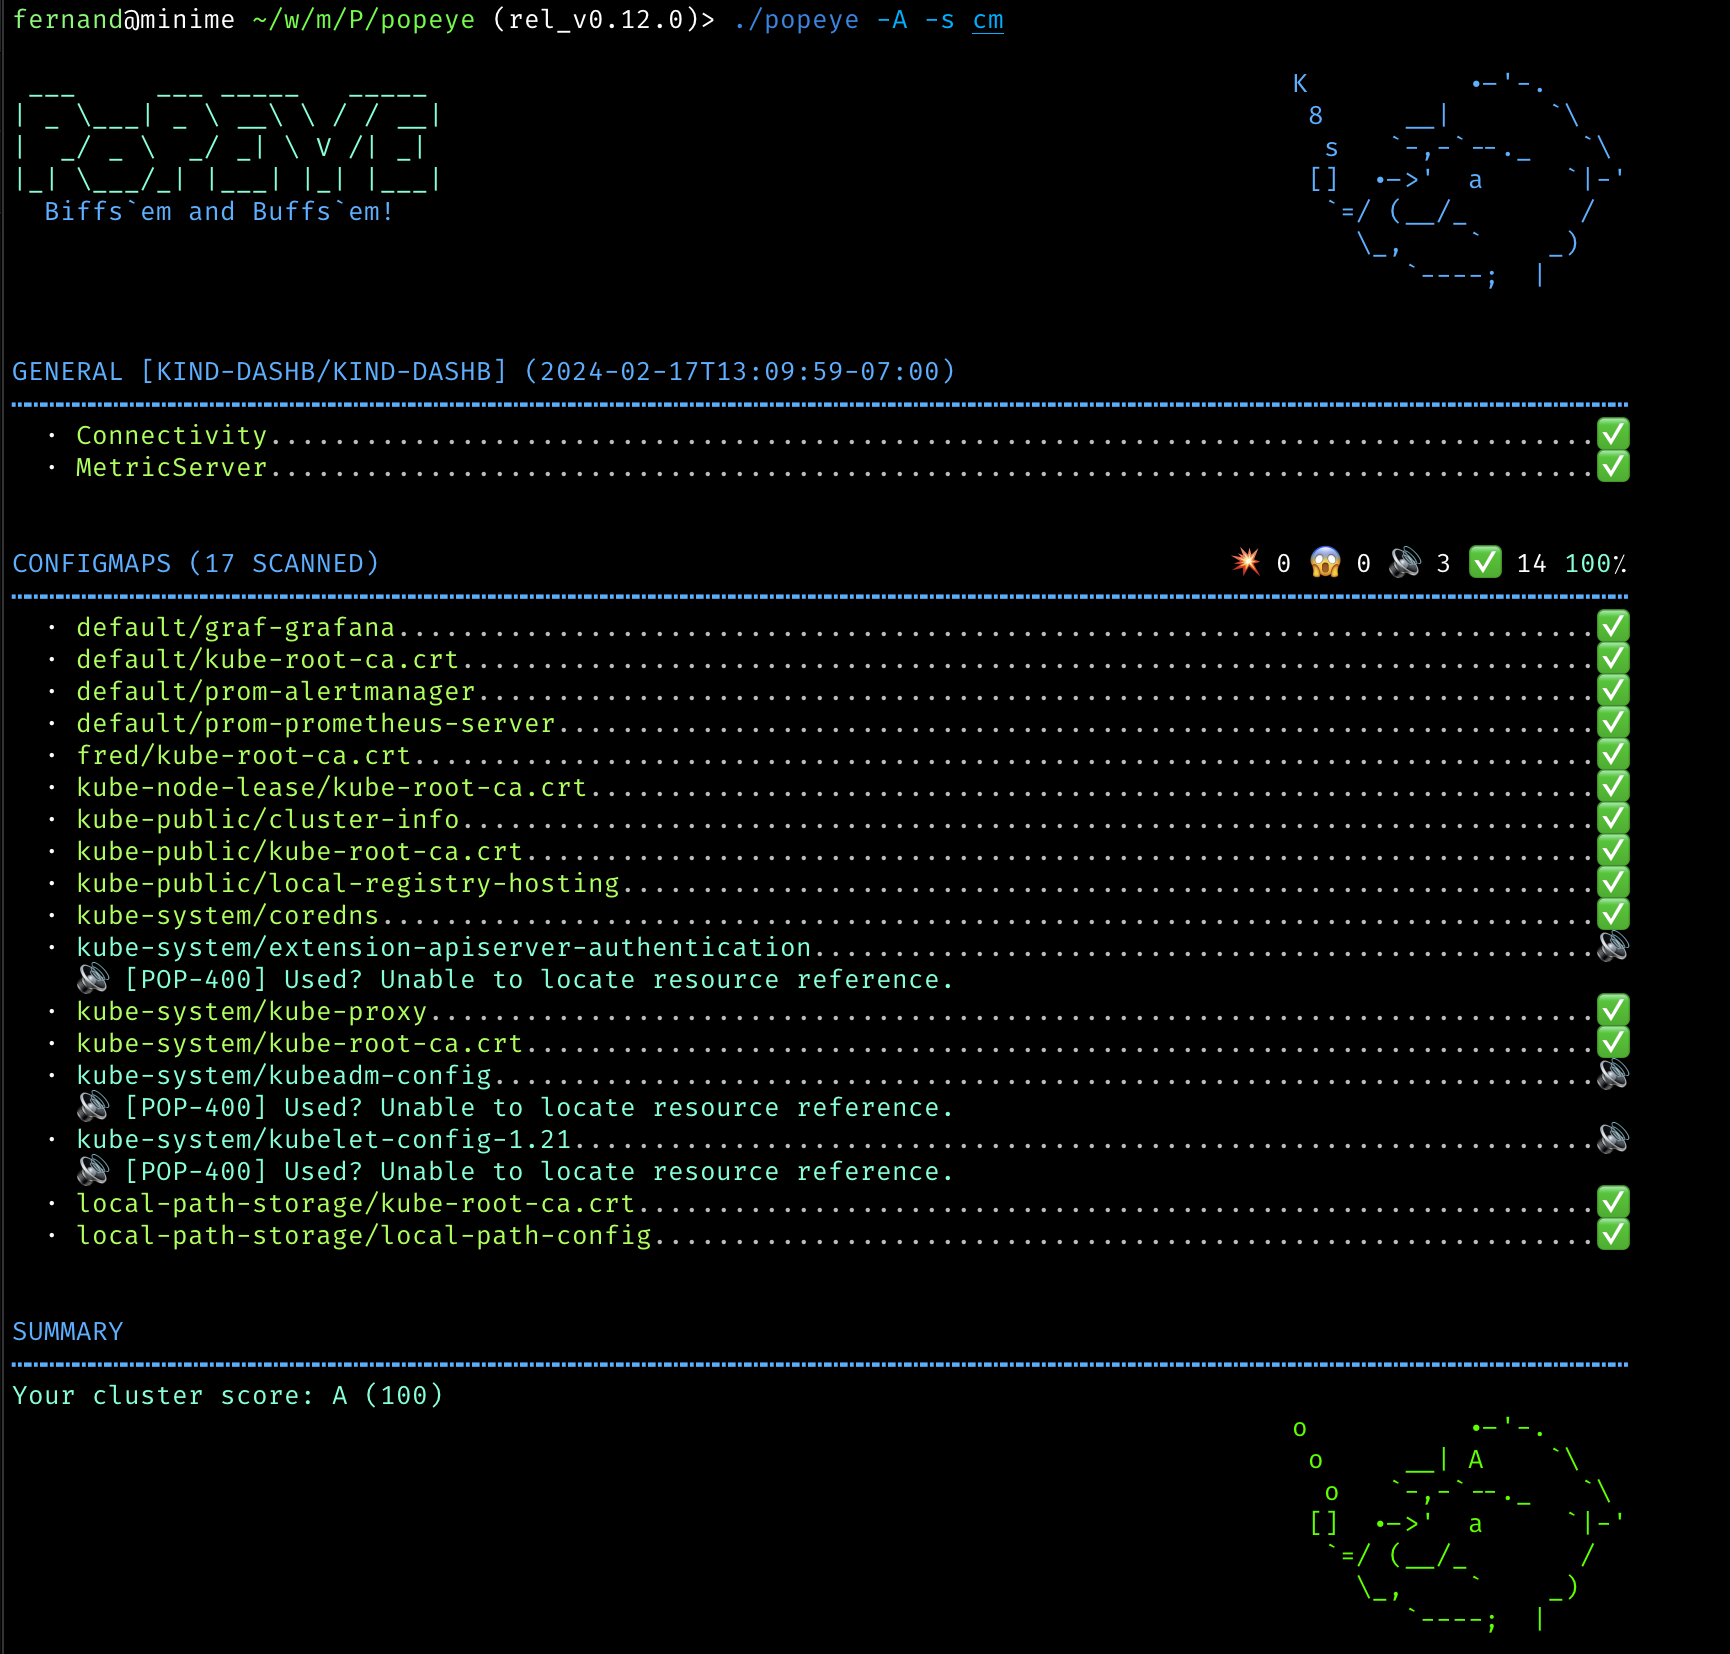 derailed/popeye
👀 Ein Kubernetes-Cluster-Ressourcen-Sanitizer
 salesforce/cloudsplaining
Cloudsplaining ist ein AWS IAM Security Assessment Tool, das Verstöße gegen das Least-Privilege-Prinzip identifiziert und einen risikopriorisierten…






